


В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

В бета-версии WhatsApp для Android нашли генеративный ИИ для аватарок

Разработчики WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) решили не отставать от трендов и готовятся задействовать генеративный ИИ для создания изображений.

Как отмечает WABetaInfo, соответствующую функциональность можно найти в бета-версии WhatsApp для Android под номером 2.24.14.13.

При этом издание The Verge объясняет, что бетка мессенджера использует комбинацию изображений, текстовых запросов и ИИ-модель компании Meta (признана экстремистской и запрещена в России) под названием Llama.

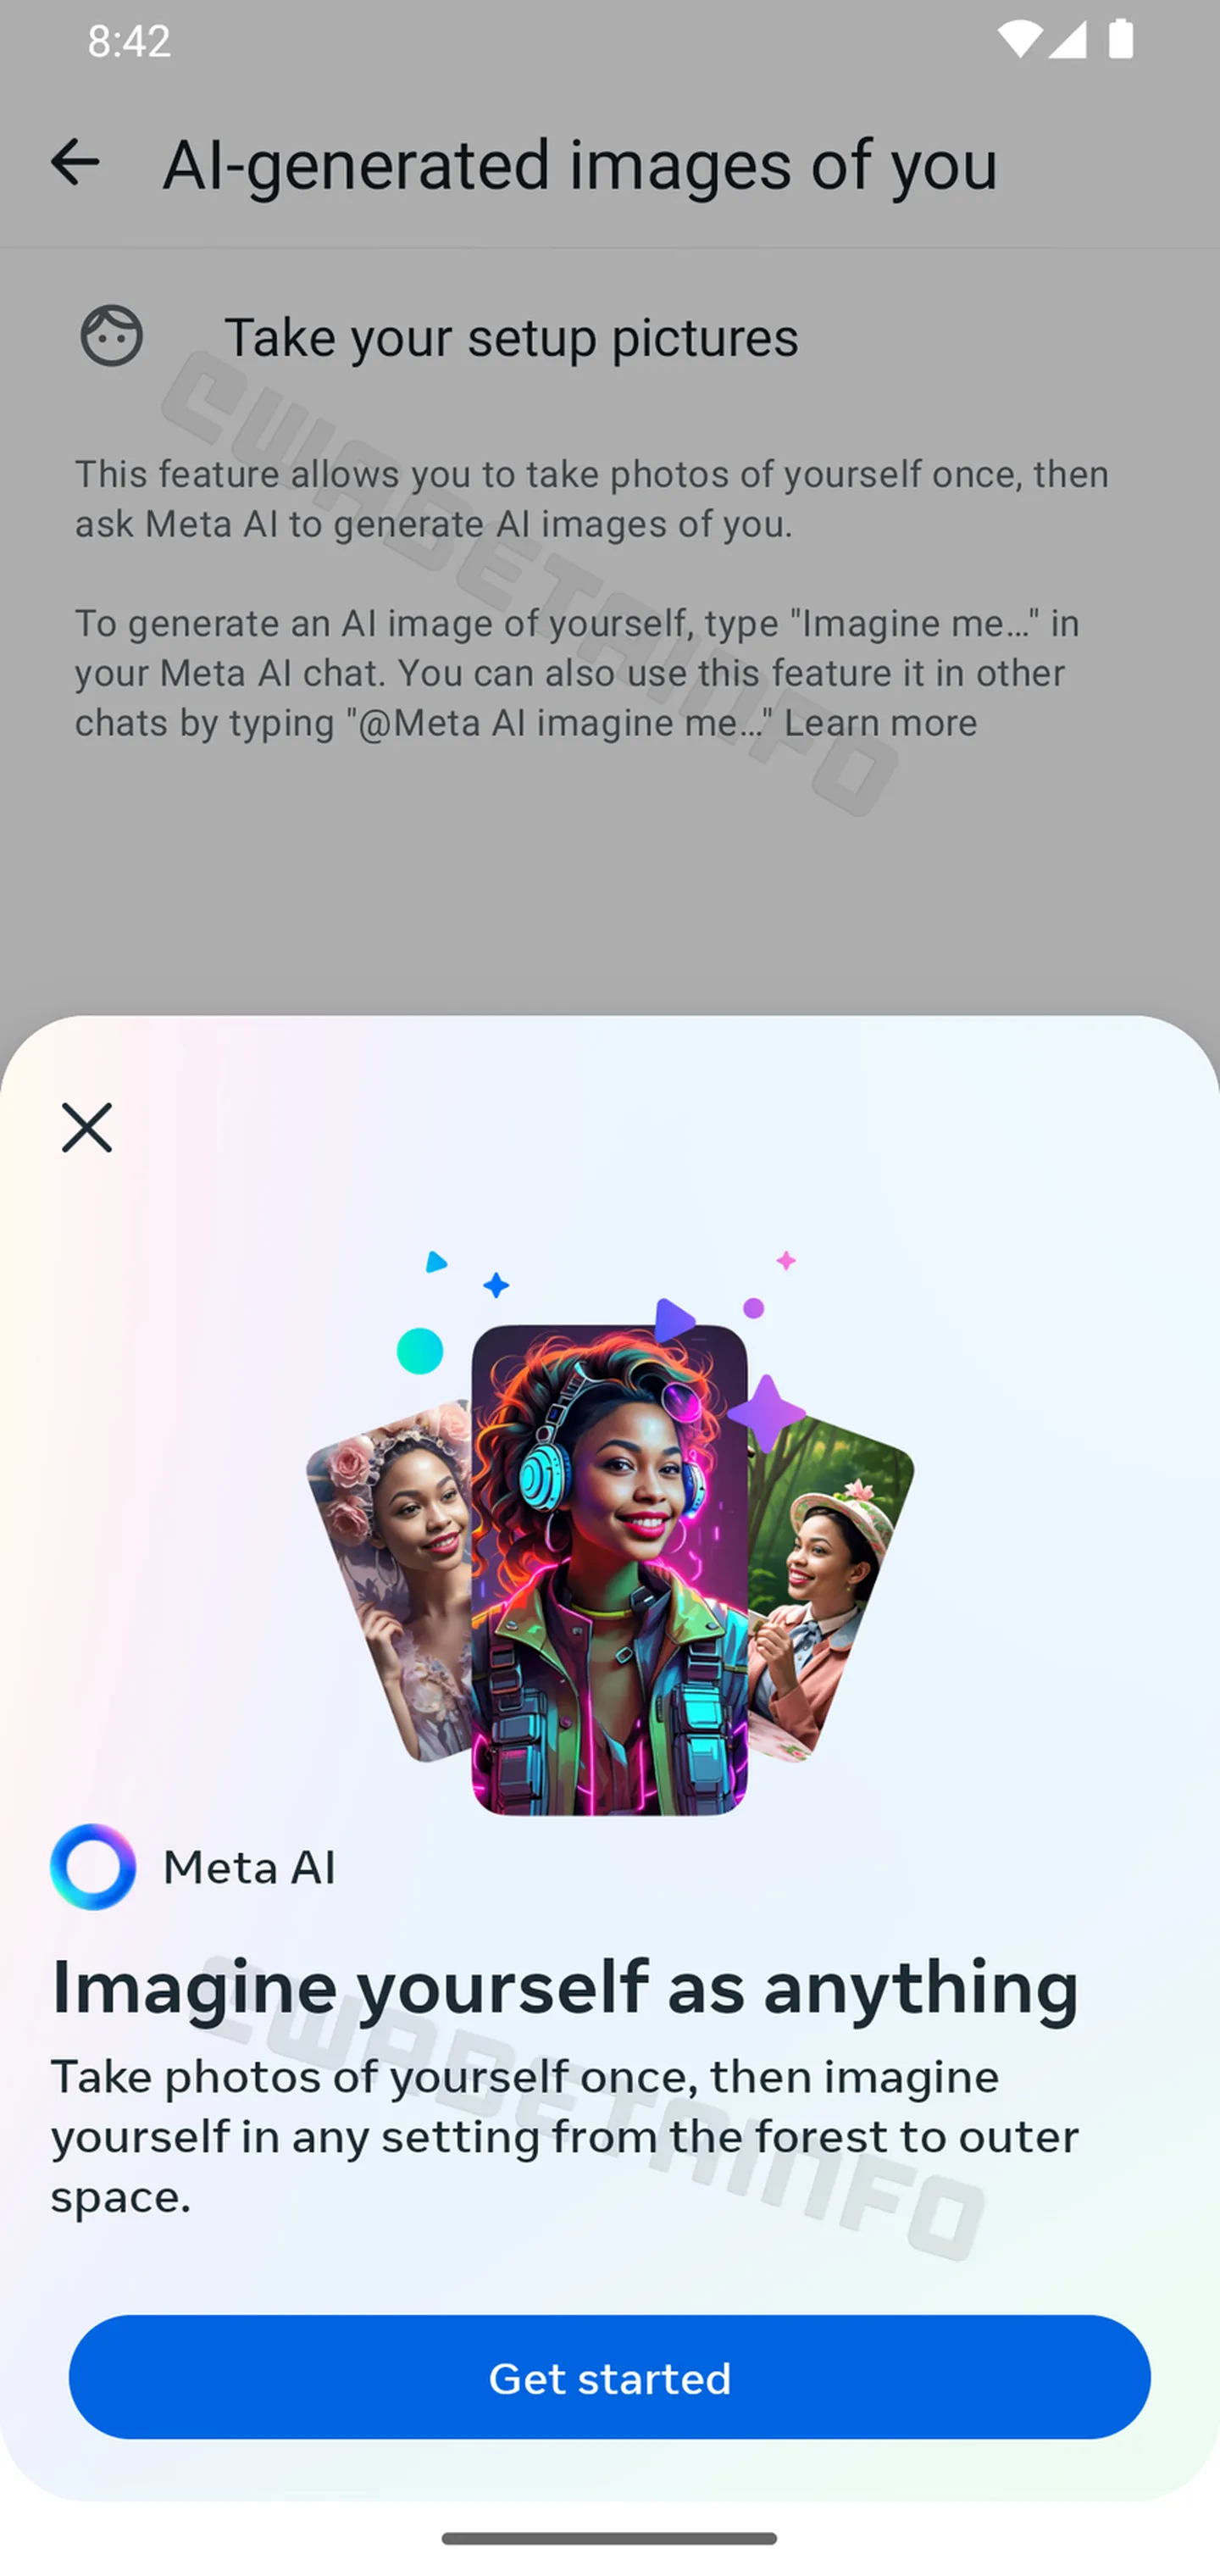
Судя по всему, пока речь идёт о создании аватаров с помощью генеративного ИИ. Скриншот, снятый в бета-версии, гласит:

«Сфотографируйте себя один раз, а после меняйте антураж как вам угодно: рисуйте себя в любой обстановке — от леса до космоса. Вот как это работает: пишете “Представь меня в…“ в поле ввода, после чего изображение подстроится под запрос пользователя».


Пока непонятно, когда новую функциональность собираются представить в стабильном релизе WhatsApp, однако уже сейчас известно, что она будет опциальной.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru