


Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

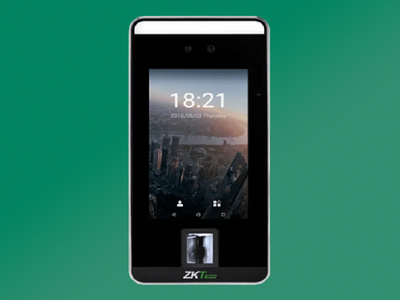
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.

Спрос на российское Wi-Fi-оборудование вырос на 22%

Российские точки доступа и другое Wi-Fi-оборудование стали покупать заметно активнее. В первом полугодии 2026 года число закупок увеличилось на 22%, сообщила эксперт проекта «Контур.Закупки» Евгения Сергиенко. Особенно бодро закупался госсектор.

По данным сервиса, которые передают «Ведомости», объём государственных закупок Wi-Fi-оборудования за год вырос на 23% и достиг 4,64 млрд рублей.

При этом заказчики не бросились за самыми дорогими и навороченными моделями: спрос смещается в сторону более доступных решений.

Реестровое оборудование также оказалось в фаворе. Количество запросов на российскую технику, включённую в реестр телекоммуникационного оборудования отечественного происхождения Минпромторга, примерно втрое превысило число запросов на нереестровые решения, рассказал глава WowNet Никита Иванов.

Судя по всему, импортозамещение перестаёт быть презентацией на двадцать слайдов и превращается в обычную закупочную практику. В проектах с государственным участием российское происхождение оборудования становится важным условием, а заказчики одновременно пытаются не раздувать бюджет.

С технической частью ситуация тоже постепенно выравнивается. По словам эксперта по беспроводным технологиям «К2Теха» Виктора Беляева, по базовым характеристикам российские Wi-Fi-решения уже приблизились к иностранным аналогам.

Полностью зарубежное оборудование рынок, конечно, не забыл: в инфраструктуре продолжают работать решения Cisco, Aruba и Huawei. Среди заметных российских производителей корпоративного сегмента аналитики называют Eltex, WowNet и Quantum.

RSS: Новости на портале Anti-Malware.ru