


Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

Студии пиратской озвучки заработали в 2023 году более 61 миллиона рублей

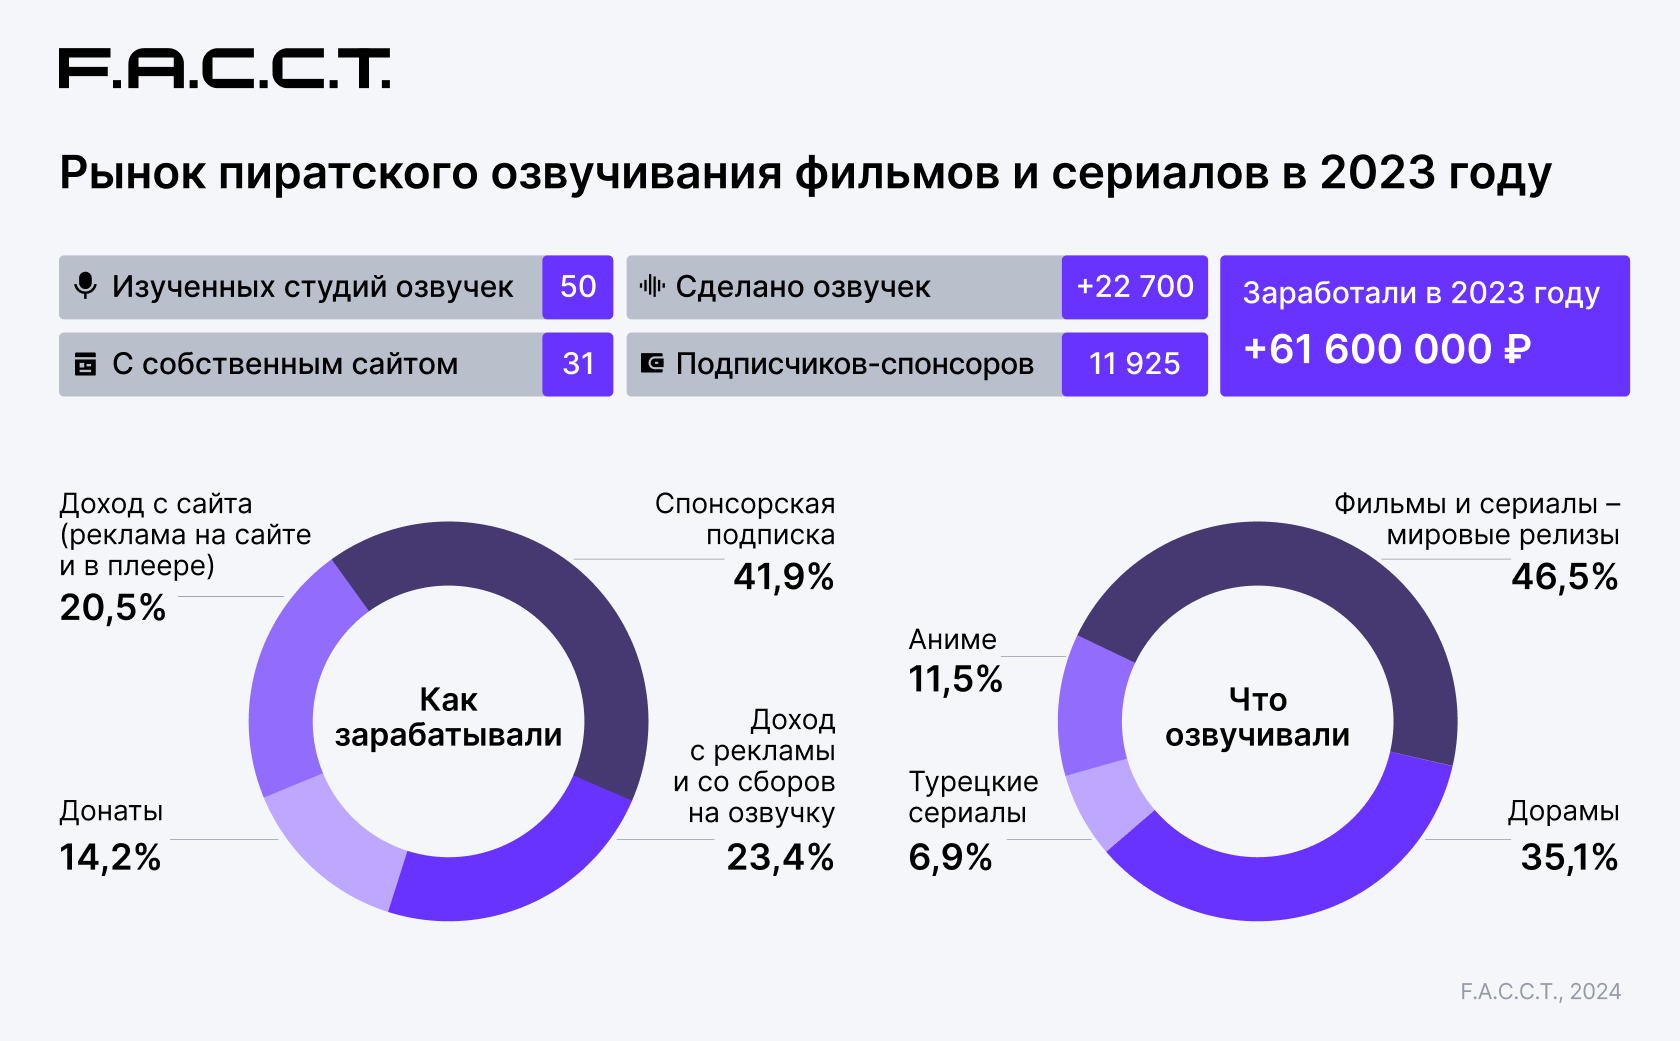
Нелегальные студии пиратской озвучки, действовавшие на протяжении всего 2023 года, заработали как минимум 61,6 миллиона рублей. Такую статистику привели специалисты компании F.A.C.C.T.

В отчёте исследователей упоминается падение рынка пиратства в Сети: в прошлом году он снизился до 38 млн долларов (на 16%). Параллельно, учитывая глобальные тенденции, в России растёт спрос на неофициальное озвучивание.

Именно этим наших граждан обеспечивали целые 50 студий, занимающихся переводом и озвучиванием зарубежных кинокартин.


В департаменте Digital Risk Protection компании F.A.C.C.T. отметили четыре основных способа заработка на «альтернативной» озвучке недоступных в России фильмов:

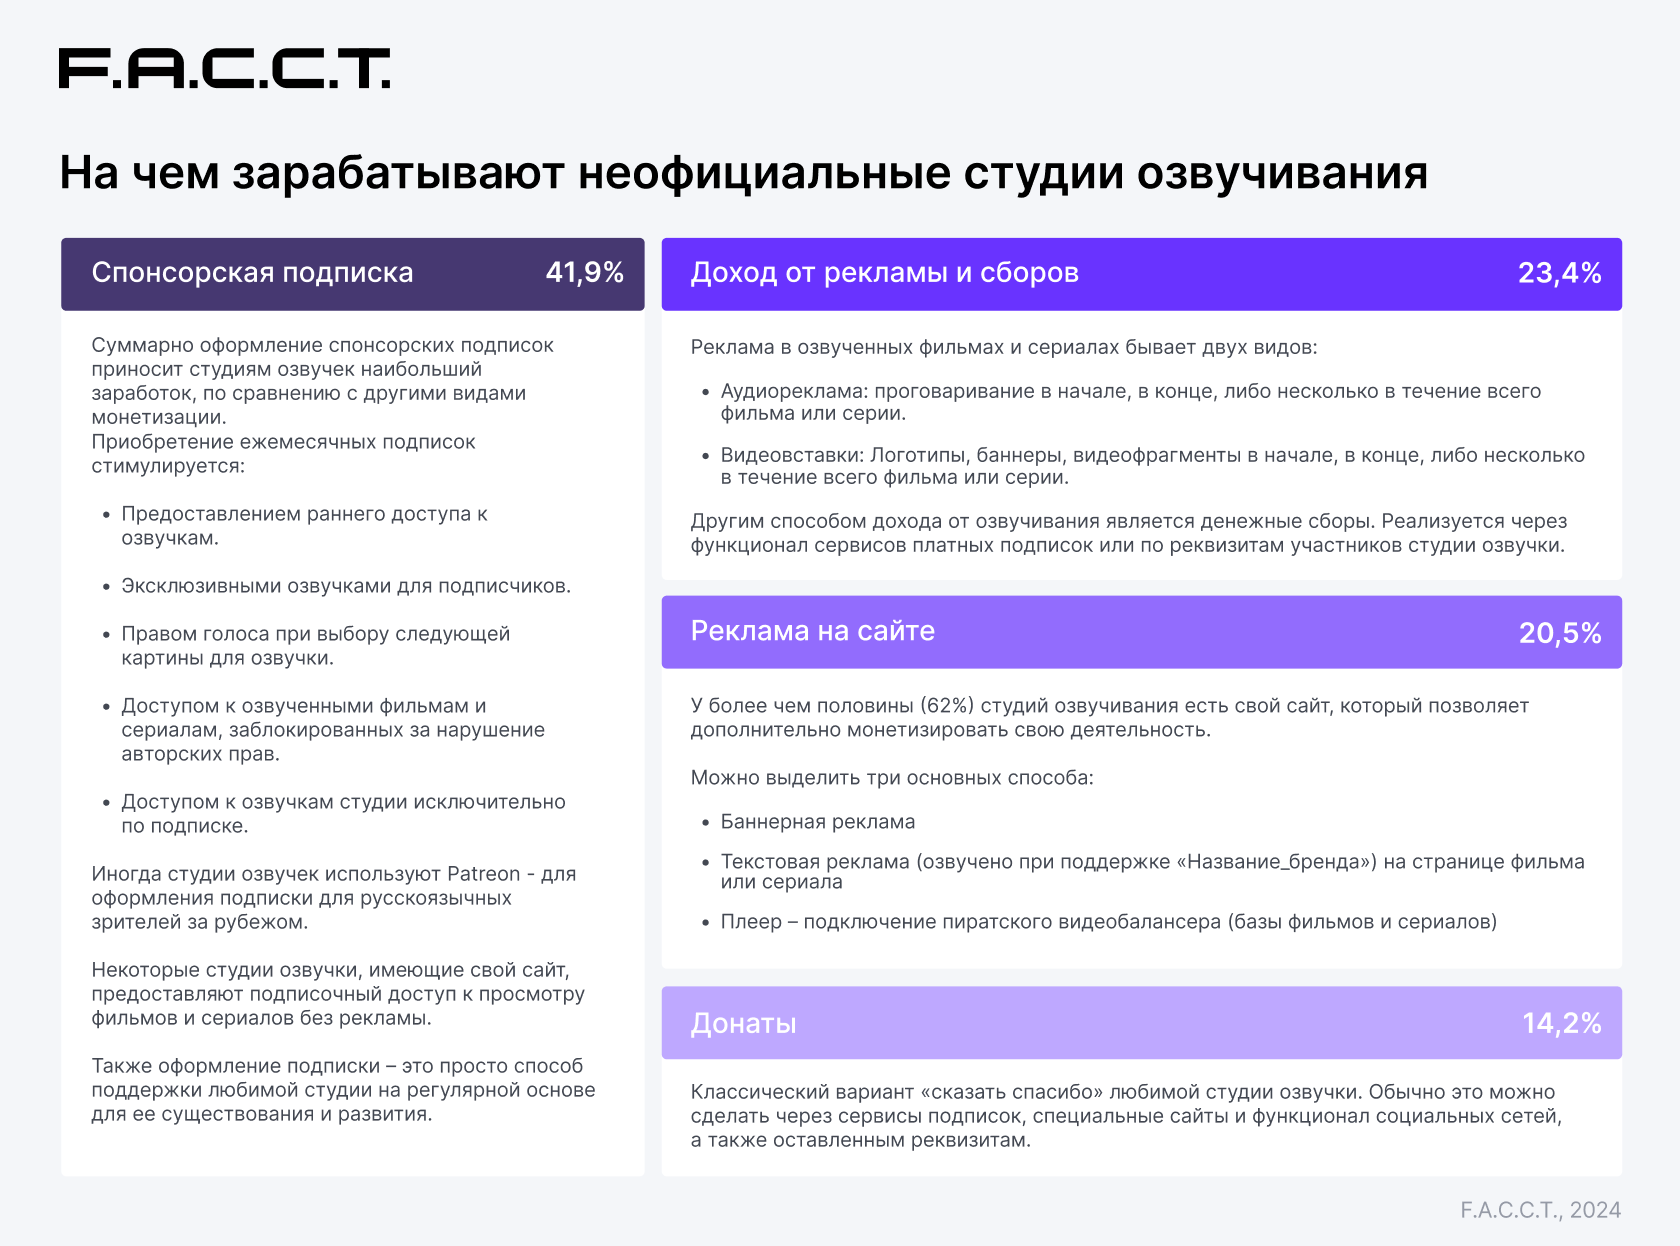
  1. Подписки спонсоров. Это самая большая статья доходов студий озвучки — приносит 41,9% от общей суммы заработка.
  2. Реклама в звуковых дорожках или сборы на озвучку. Этот пункт занимает второе место и приносит 23,4% от общего дохода. К слову, реклама может быть не только в аудиоформате: иногда студии вставляют логотипы и баннеры в видео, а порой показ вообще могут прервать сторонним видеофрагментом.
  3. Реклама на собственных сайтах — 20,5%. Но стоит оговориться, что собственном ресурсом располагают около 62% «переводчиков».
  4. Пожертвования. Донаты занимают 14,2% от общего пирога.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru