


TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

Исследователи разработали вектор атаки, работающий практически против каждого VPN-приложения и заставляющий отправлять и получать трафик за пределами зашифрованного туннеля. Метод получил имя TunnelVision.

Фактически TunnelVision в случае использования нивелирует все преимущества VPN-приложений, основная задача которых — помещать входящий и исходящий трафик в зашифрованный туннель и скрывать реальный IP-адрес пользователя.

По словам специалистов, их метод затрагивает все VPN-приложения, уязвимые в момент подключения к вредоносной сети. Более того, эксперты также отметили, что защититься от такой атаки нельзя, если только VPN не запущен в системах Linux или Android.

Вектор TunnelVision стал актуальным в далёком 2002 году. На сегодняшний день, по оценкам исследователей, злоумышленники могут использовать его в реальных кибератаках.

В посвящённом TunnelVision видеоролике Leviathan Security поясняет: трафик целевого пользователя демаскируется и направляется через атакующего, последний может прочитать, удалить или видоизменить утёкший трафик.


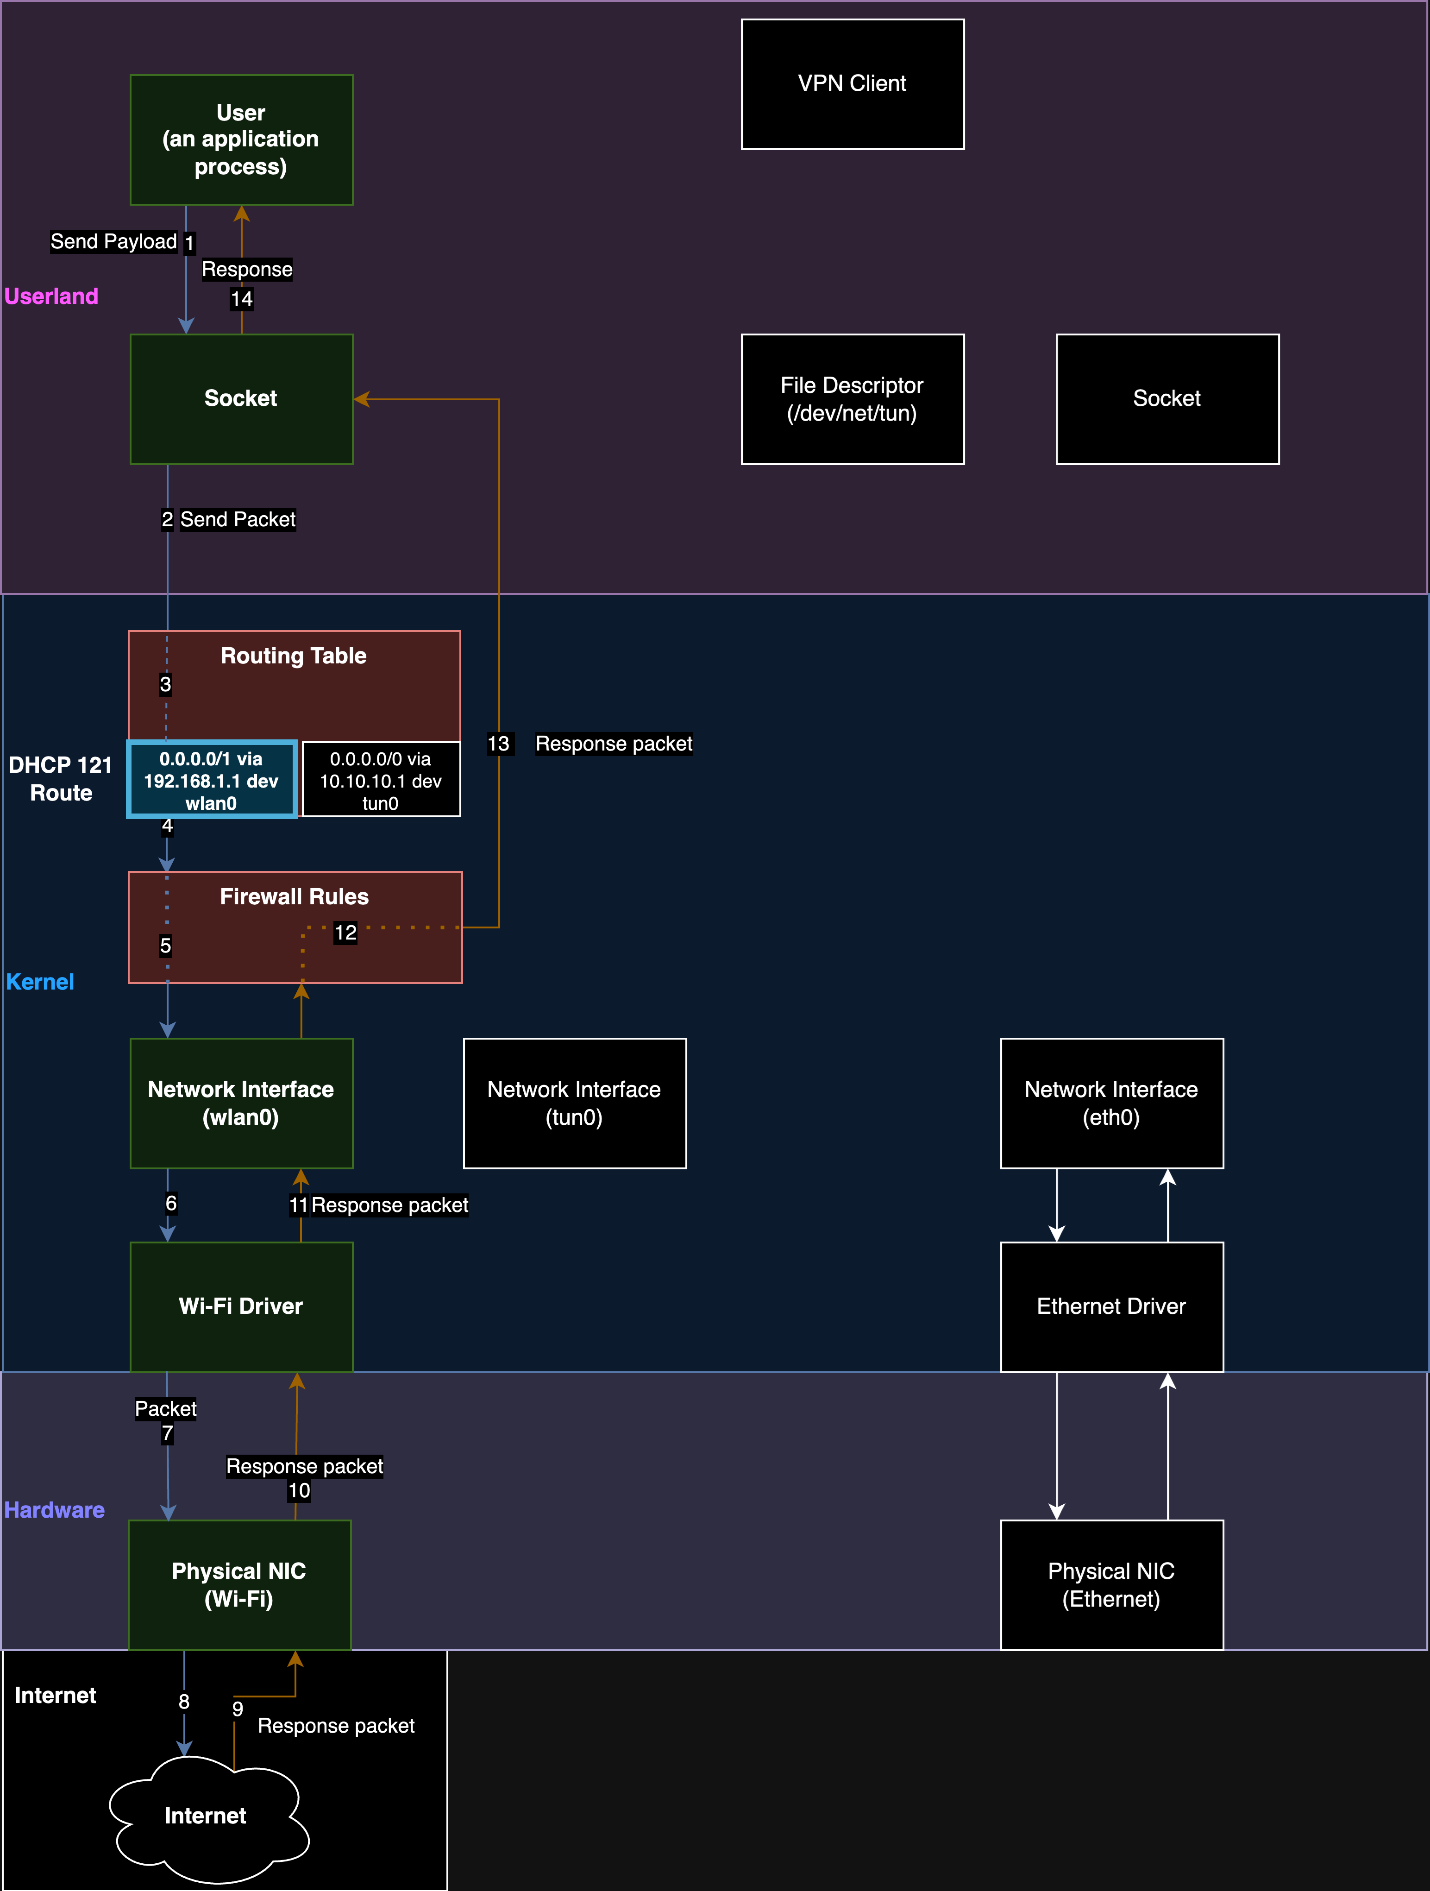
Суть TunnelVision основывается на взаимодействии с DHCP-сервером, выделяющим устройствам IP-адреса. Атака задействует параметр, известный как опция 121, для перенаправления данных на сам DHCP-сервер. Опция 121 позволяет серверу отменять правила маршрутизации по умолчанию.


Интересно, что Android — единственная операционная система, полностью защищающая VPN-приложения от TunnelVision, поскольку в ней не задействуется опция 121.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru