


Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

Kaspersky подтвердила зрелый уровень кибербезопасности SystemeLogic Х

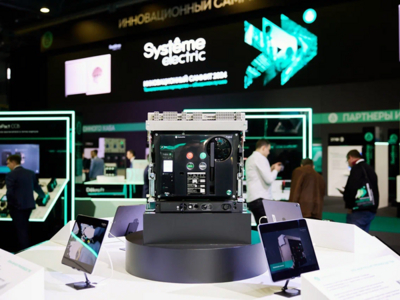
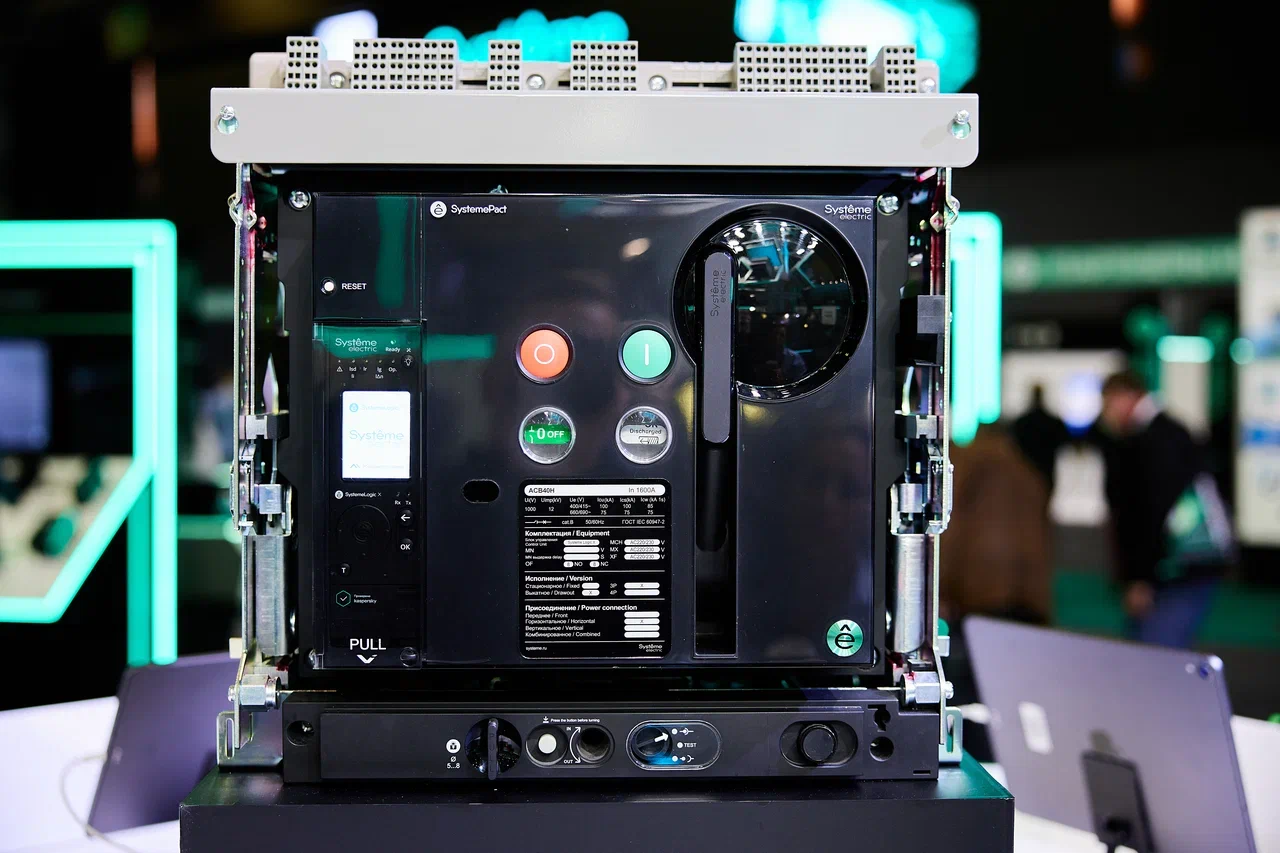
Специалисты Kaspersky ICS CERT проверили уровень кибербезопасности электронного блока управления SystemeLogic Х, разработанного российской компанией «Систэм Электрик» (Systeme Electric).

«Лаборатория Касперского» провела оценку защищённости SystemeLogic Х (наличие уязвимостей, устойчивость к кибератакам), а также проанализировала процессы вендора по обеспечению кибербезопасности на всех стадиях жизненного цикла продукта.

По итогам тестирований эксперты пришли к выводу, что SystemeLogic Х соответствует целевому уровню зрелости кибербезопасности. Другими словами, электронный блок от «Систэм Электрик» способен обеспечить защищённость распределительной сети на протяжении всего срока службы оборудования.


Экспертиза стала следствием сотрудничества в области промышленной кибербезопасности, соглашение о котором Kaspersky и «Систэм Электрик» подписали на Инновационном Саммите в 2023 году.

В будущем обе копании планируют создавать киберзащищённые устройства на основе операционной системы KasperskyOS для промышленных и энергетических предприятий.

В частности, KasperskyOS будет оптимизироваться под задачи и функции различного подстанционного оборудования.

Что касается электронного блока управления SystemeLogic X, это ключевой компонент воздушных автоматических выключателей SystemePact ACB, у которого нет аналогов в России.

SystemeLogic X может не только защищать сеть, измерять параметры электрической сети и передавать данные, но и обладает уникальной функциональностью: запись осциллограмм, диагностика и помощь в эксплуатации.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru