


Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

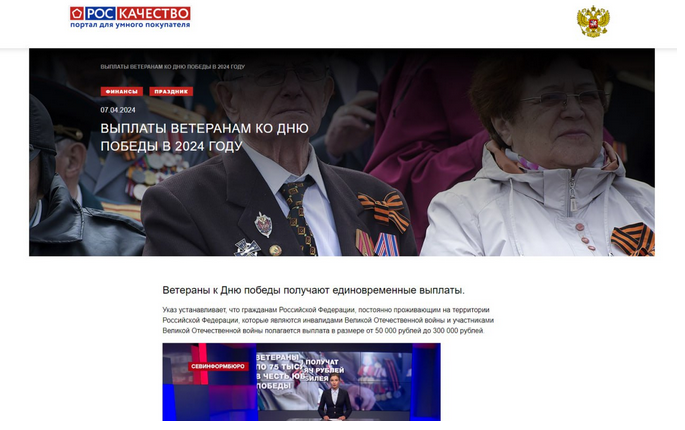
В рунете заработала новая партнерская программа, нацеленная на сбор персональных данных и отъем денежных средств путем обмана. Специально созданные сайты имитируют портал Роскачества и используют тему традиционных выплат ветеранам ВОВ ко Дню Победы.

Способы привлечения посетителей на мошеннические ресурсы разнообразны. По данным F.A.C.C.T., за последнюю неделю фальшивки усилиями участников партнерки собрали около 1500 визитов.


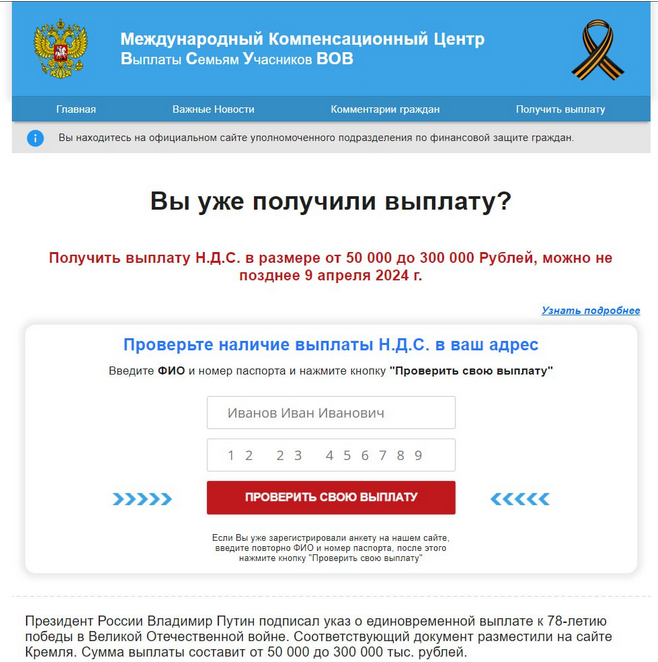
Чтобы получить обещанную «выплату», посетитель вначале должен ввести личные данные, якобы для проверки. Сроки, как всегда в случае мошенничества, ограничены — обычно 1-2 дня, и они регулярно сдвигаются.


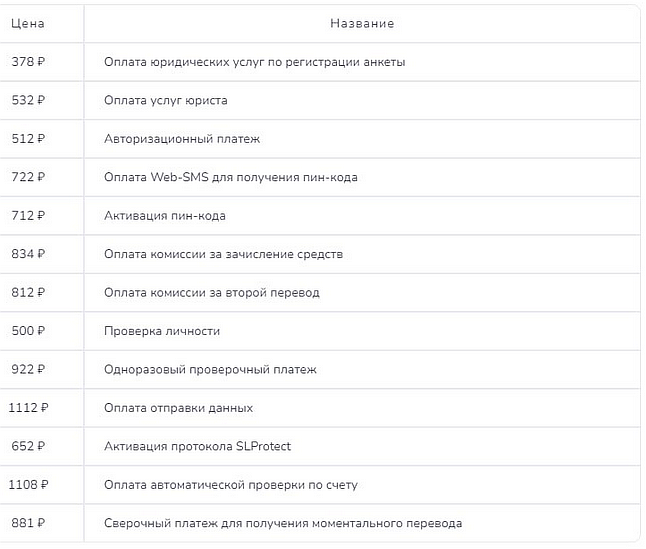
После слива персональных данных визитеру предлагают оплатить ту или иную услугу посредника. Как оказалось, «прейскурант» организаторы партнерки прописали в коде мошеннических ресурсов. В итоге платежные реквизиты тоже попадают к аферистам.


«Чтобы усыпить бдительность потенциальных жертв злоумышленники используют название АНО «Роскачество» и вместе с ним громкие названия, к примеру, «Международный компенсационный центр», «официальный сайт уполномоченного подразделения по финансовой защите граждан», — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Ближе к Дню Победу таких ресурсов может быть больше, а злоумышленники будут активнее продвигать ссылки на них».

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru