


Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

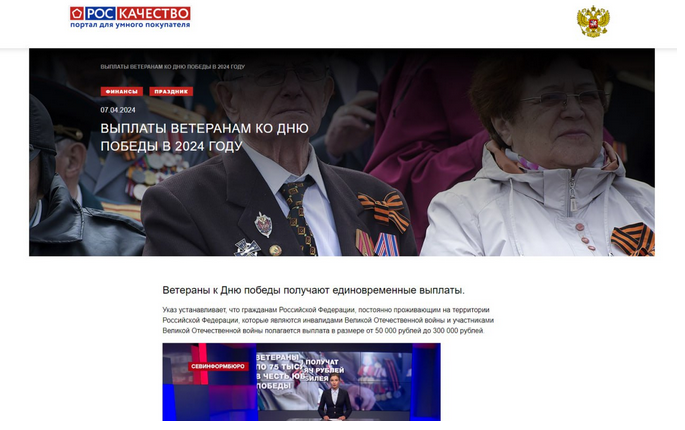
В рунете заработала новая партнерская программа, нацеленная на сбор персональных данных и отъем денежных средств путем обмана. Специально созданные сайты имитируют портал Роскачества и используют тему традиционных выплат ветеранам ВОВ ко Дню Победы.

Способы привлечения посетителей на мошеннические ресурсы разнообразны. По данным F.A.C.C.T., за последнюю неделю фальшивки усилиями участников партнерки собрали около 1500 визитов.


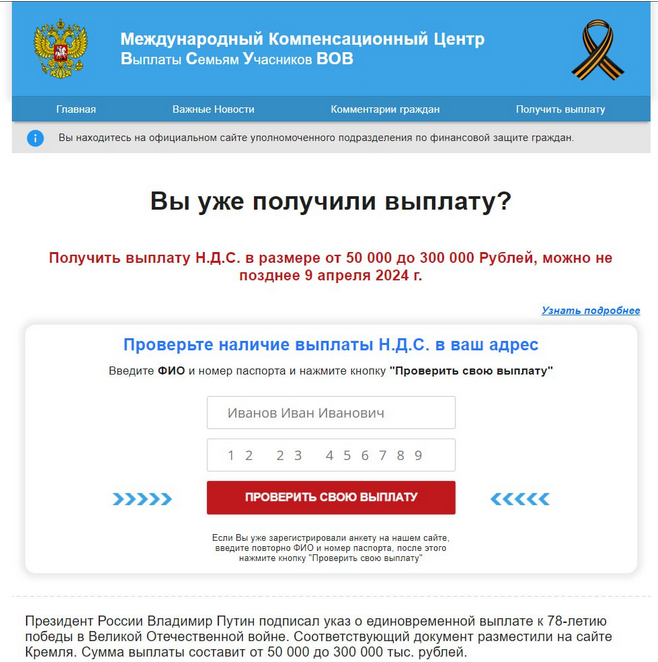
Чтобы получить обещанную «выплату», посетитель вначале должен ввести личные данные, якобы для проверки. Сроки, как всегда в случае мошенничества, ограничены — обычно 1-2 дня, и они регулярно сдвигаются.


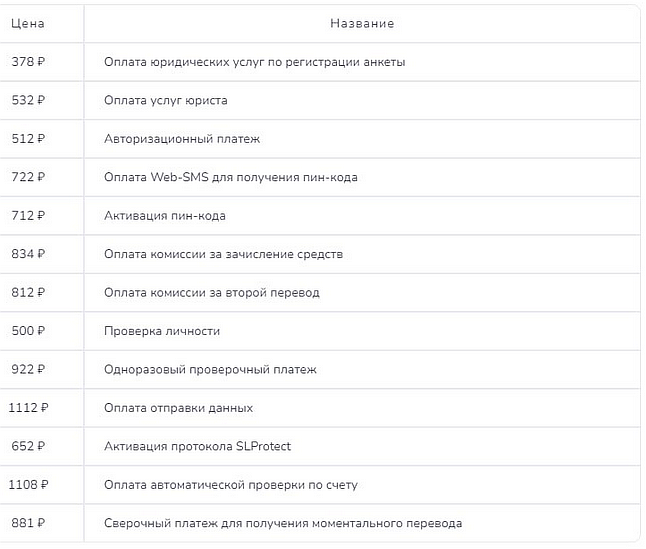
После слива персональных данных визитеру предлагают оплатить ту или иную услугу посредника. Как оказалось, «прейскурант» организаторы партнерки прописали в коде мошеннических ресурсов. В итоге платежные реквизиты тоже попадают к аферистам.


«Чтобы усыпить бдительность потенциальных жертв злоумышленники используют название АНО «Роскачество» и вместе с ним громкие названия, к примеру, «Международный компенсационный центр», «официальный сайт уполномоченного подразделения по финансовой защите граждан», — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Ближе к Дню Победу таких ресурсов может быть больше, а злоумышленники будут активнее продвигать ссылки на них».

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru