


Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Исследователь в области кибербезопасности под ником Netsecfish обнаружил инъекцию команды и жестко заданный в коде бэкдор во многих NAS-устройствах от D-Link, которые на данный момент не поддерживаются производителем.

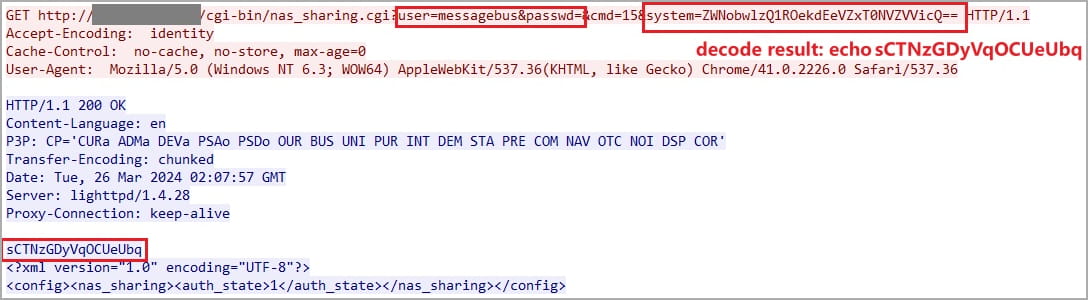
Как объясняет специалист, проблема кроется в скрипте /cgi-bin/nas_sharing.cgi и затрагивает его компонент HTTP GET Request Handler.

Выявленным изъянам присвоили идентификатор CVE-2024-3273. Соответствующий аккаунт имеет имя «messagebus» и пустой пароль, а инъекция команды допускается через параметр «system».

Если условному злоумышленнику удастся связать воедино две описанные проблемы, он сможет удаленно выполнить код на устройстве. Все, что нужно сделать для эксплуатации, — добавить зашифрованную base64 команду параметру system с помощью запроса HTTP GET.


«Успешная эксплуатация позволяет атакующему выполнить произвольные команды в системе, что может открыть доступ к конфиденциальной информации, модификации настроек системы и даже привести к DoS», — предупреждает исследователь.

Список затронутых CVE-2024-3273 устройств выглядит так:

  • DNS-320L версии 1.11, версии 1.03.0904.2013, версии 1.01.0702.2013
  • DNS-325 версии 1.01
  • DNS-327L версии 1.09, версии 1.00.0409.2013
  • DNS-340L версии 1.08

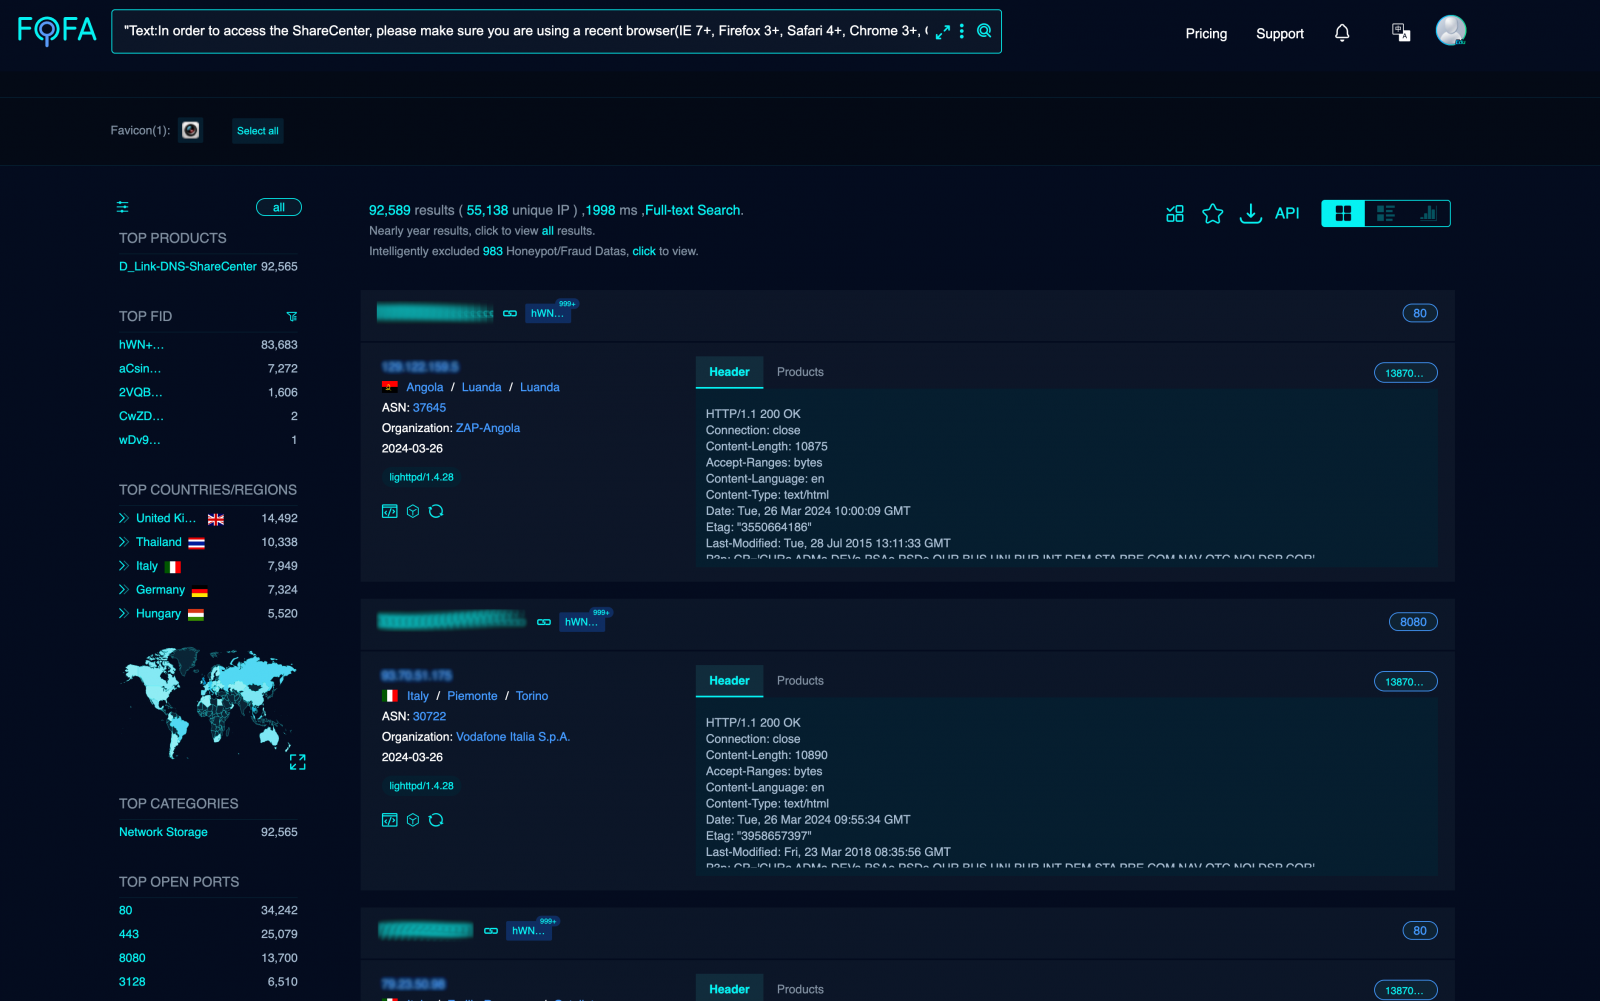
По словам Netsecfish, сканирование Сети показало более 92 тысяч уязвимых сетевых хранилищ D-Link.


Поскольку поддержка этих NAS прекращена, патчей ждать, к сожалению, не приходится. В D-Link порекомендовали заменить устаревшее оборудование.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru