


Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Более 92 000 сетевых хранилищ от D-Link содержат встроенный бэкдор

Исследователь в области кибербезопасности под ником Netsecfish обнаружил инъекцию команды и жестко заданный в коде бэкдор во многих NAS-устройствах от D-Link, которые на данный момент не поддерживаются производителем.

Как объясняет специалист, проблема кроется в скрипте /cgi-bin/nas_sharing.cgi и затрагивает его компонент HTTP GET Request Handler.

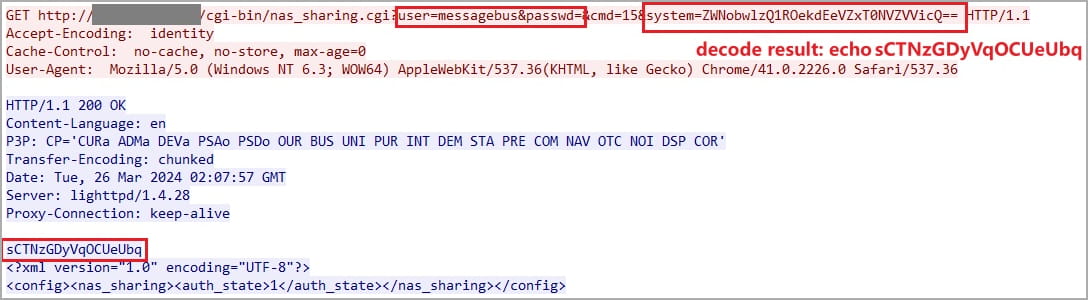
Выявленным изъянам присвоили идентификатор CVE-2024-3273. Соответствующий аккаунт имеет имя «messagebus» и пустой пароль, а инъекция команды допускается через параметр «system».

Если условному злоумышленнику удастся связать воедино две описанные проблемы, он сможет удаленно выполнить код на устройстве. Все, что нужно сделать для эксплуатации, — добавить зашифрованную base64 команду параметру system с помощью запроса HTTP GET.


«Успешная эксплуатация позволяет атакующему выполнить произвольные команды в системе, что может открыть доступ к конфиденциальной информации, модификации настроек системы и даже привести к DoS», — предупреждает исследователь.

Список затронутых CVE-2024-3273 устройств выглядит так:

  • DNS-320L версии 1.11, версии 1.03.0904.2013, версии 1.01.0702.2013
  • DNS-325 версии 1.01
  • DNS-327L версии 1.09, версии 1.00.0409.2013
  • DNS-340L версии 1.08

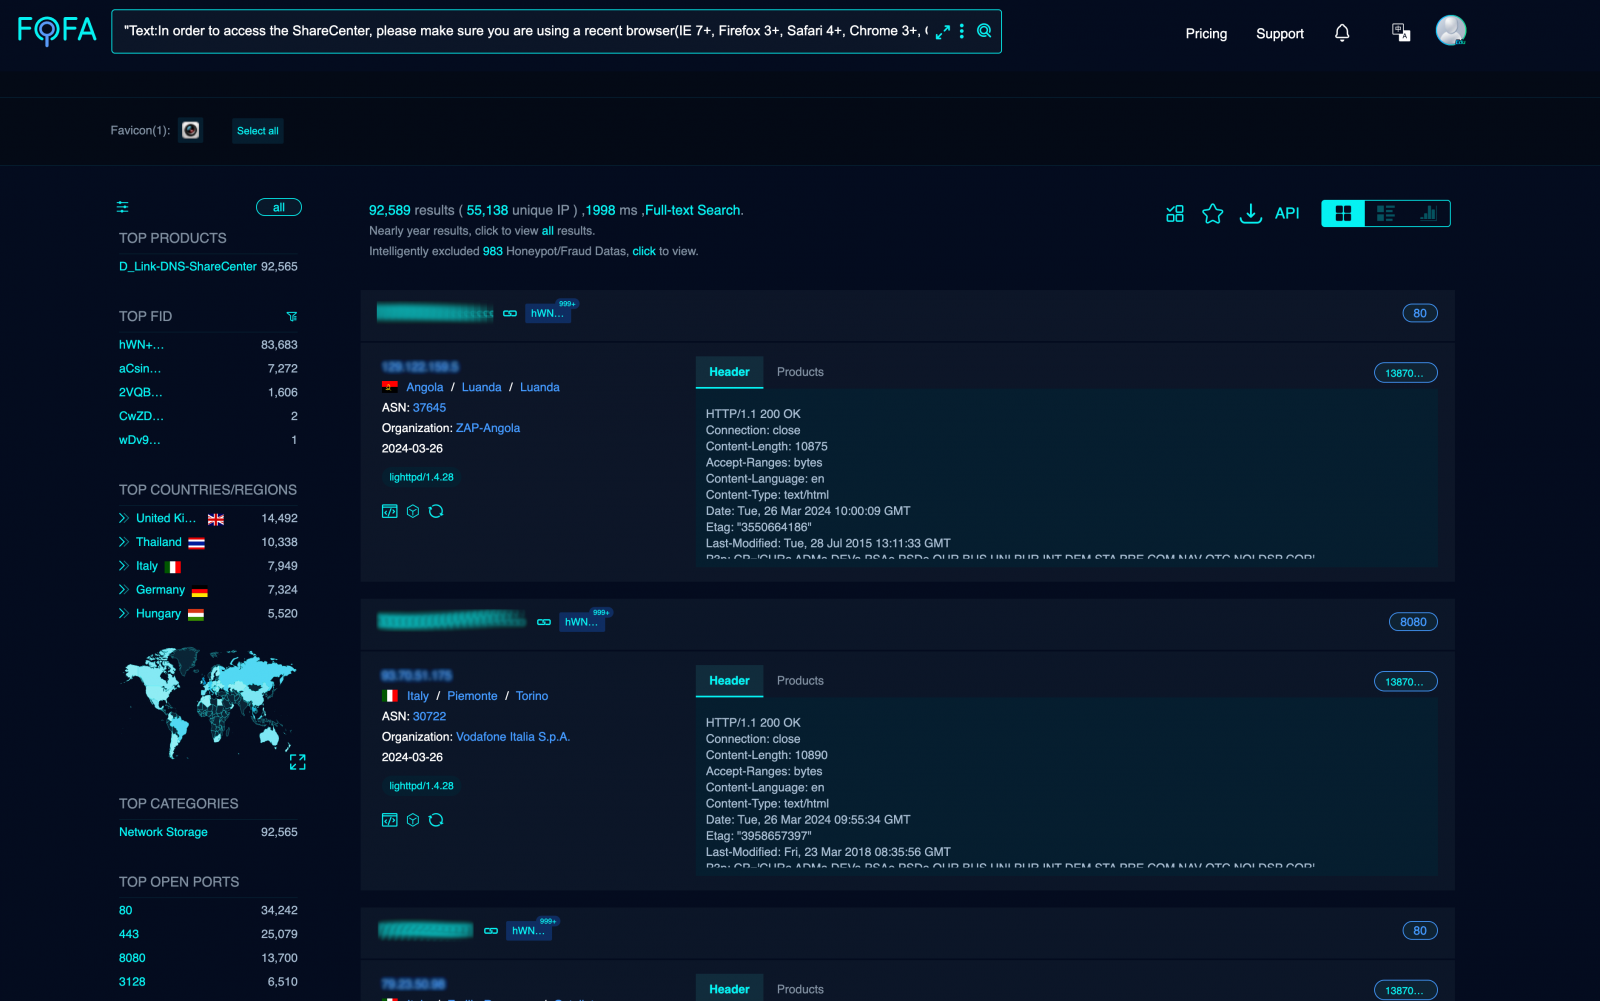
По словам Netsecfish, сканирование Сети показало более 92 тысяч уязвимых сетевых хранилищ D-Link.


Поскольку поддержка этих NAS прекращена, патчей ждать, к сожалению, не приходится. В D-Link порекомендовали заменить устаревшее оборудование.

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru