


Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

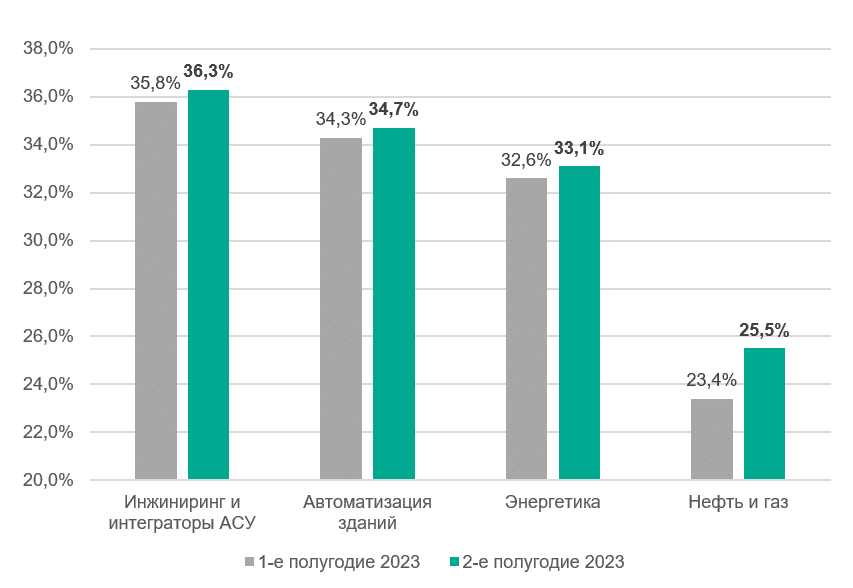
Согласно статистике Kaspersky ICS CERT, во второй половине 2023 года вредоносные объекты были заблокированы на 31,1% компьютеров АСУ (серверы SCADA и хранения данных, шлюзы, рабочие станции инженеров и операторов, компьютеры админов и разработчиков софта).

Как и в первом полугодии, рейтинг промпредприятий по этому показателю в разделении по категориям возглавили инжиниринг, автоматизация зданий и энергетика; их результаты стали еще хуже.


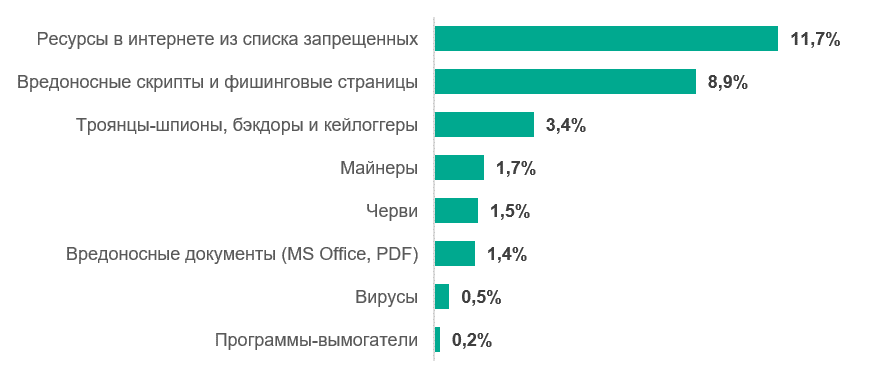
Основные источники угроз для АСУ тоже не изменились: это по-прежнему интернет и имейл. К концу года в список регионов с наибольшей долей устройств, на которых были обнаружены вредоносные интернет-ресурсы, вошла Россия; ее результат (11,7%) на 1,6 п. п. превысил средний уровень.


В сравнении с 1-м полугодием процент компьютеров АСУ с обезвреженными Windows-майнерами возрос на 0,2 п. п., обеспечив стране второе место в региональном рейтинге по этому показателю (после Центральной Азии).

По доле заражений через почту и со съемных носителей (1,3 и 0,8% соответственно) результаты России оказались заметно лучше среднестатистических (4% и 1,9%).

«В России явно сказывается роль высокой цифровизации и относительно лёгкой доступности ресурсов интернета для сотрудников промышленных предприятий, в том числе и изнутри технологического контура, — отметил глава Kaspersky ICS CERT Евгений Гончаров. — Поэтому необходимо одновременно и внедрять больше средств защиты, и продолжать тренировать сотрудников».

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru