


Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

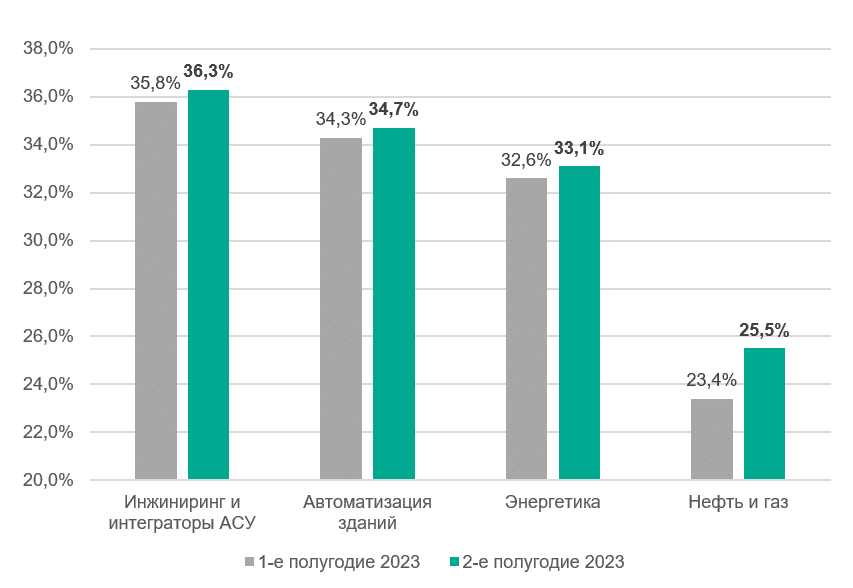
Согласно статистике Kaspersky ICS CERT, во второй половине 2023 года вредоносные объекты были заблокированы на 31,1% компьютеров АСУ (серверы SCADA и хранения данных, шлюзы, рабочие станции инженеров и операторов, компьютеры админов и разработчиков софта).

Как и в первом полугодии, рейтинг промпредприятий по этому показателю в разделении по категориям возглавили инжиниринг, автоматизация зданий и энергетика; их результаты стали еще хуже.


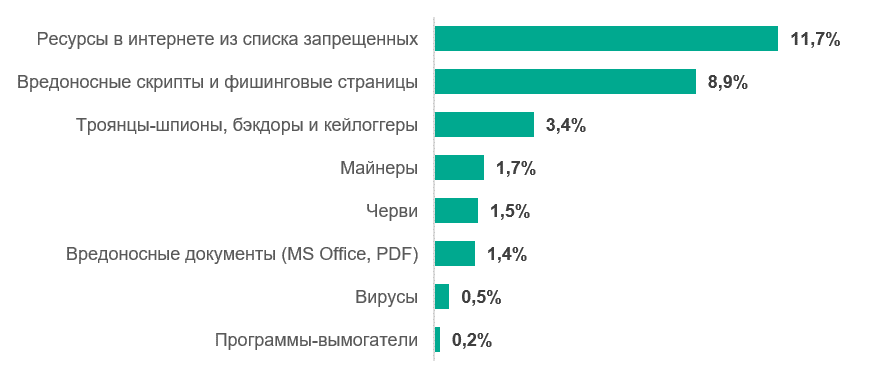
Основные источники угроз для АСУ тоже не изменились: это по-прежнему интернет и имейл. К концу года в список регионов с наибольшей долей устройств, на которых были обнаружены вредоносные интернет-ресурсы, вошла Россия; ее результат (11,7%) на 1,6 п. п. превысил средний уровень.


В сравнении с 1-м полугодием процент компьютеров АСУ с обезвреженными Windows-майнерами возрос на 0,2 п. п., обеспечив стране второе место в региональном рейтинге по этому показателю (после Центральной Азии).

По доле заражений через почту и со съемных носителей (1,3 и 0,8% соответственно) результаты России оказались заметно лучше среднестатистических (4% и 1,9%).

«В России явно сказывается роль высокой цифровизации и относительно лёгкой доступности ресурсов интернета для сотрудников промышленных предприятий, в том числе и изнутри технологического контура, — отметил глава Kaspersky ICS CERT Евгений Гончаров. — Поэтому необходимо одновременно и внедрять больше средств защиты, и продолжать тренировать сотрудников».

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru