


Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

Новый фишинговый набор использует голосовой и СМС-фишинг для сбора данных

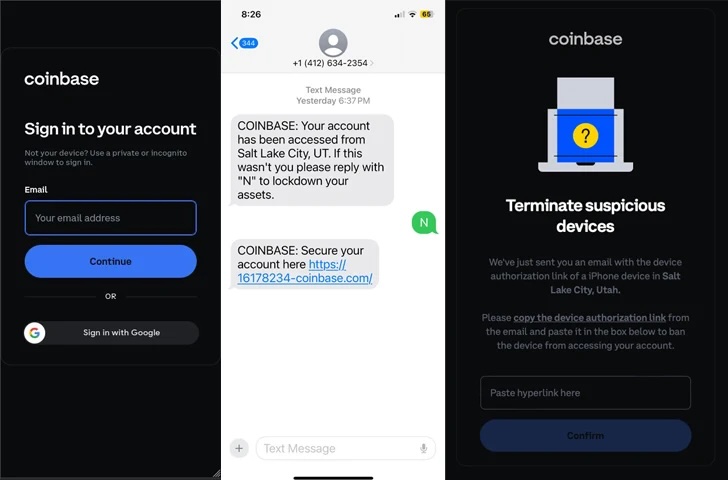
Новый фишинговый набор, участвующий в кампании под названием CryptoChameleon, помогает злоумышленникам создавать замаскированные под криптосервисы страницы. Атакуются преимущественно мобильные устройства.

CryptoChameleon описан в новом отчёте исследователей из Lookout. Специалисты отмечают:

«Киберпреступники используют новый набор для создания копий веб-страниц для входа. Затем они используют голосовой и СМС-фишинг, с помощью которого пытаются обманом заставить жертву передать свои учётные данные».

Под прицелом не только пользователи различных криптоплатформ (Binance, Coinbase, Gemini, Kraken, ShakePay, Trezor и пр.), но и сотрудники Федеральной комиссии по связи. На данный момент известно более чем о 100 жертвах кампании CryptoChameleon.

Помимо логинов и паролей, невнимательный пользователь вводит коды двухфакторной аутентификации, которые злоумышленники задействуют в режиме реального времени для получения доступа к аккаунтам.

После получения всей необходимой информации жертву редиректят на другую веб-страницу (например, на легитимную форму для входа Okta).


Пока непонятно, используется ли новый фишинговый набор одной группой или инструмент находится в руках сразу нескольких кибергруппировок.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru