



Microsoft отправила на покой Defender Application Guard для Office

Microsoft отправила на покой Defender Application Guard для Office

Microsoft отправила на покой Defender Application Guard для Office

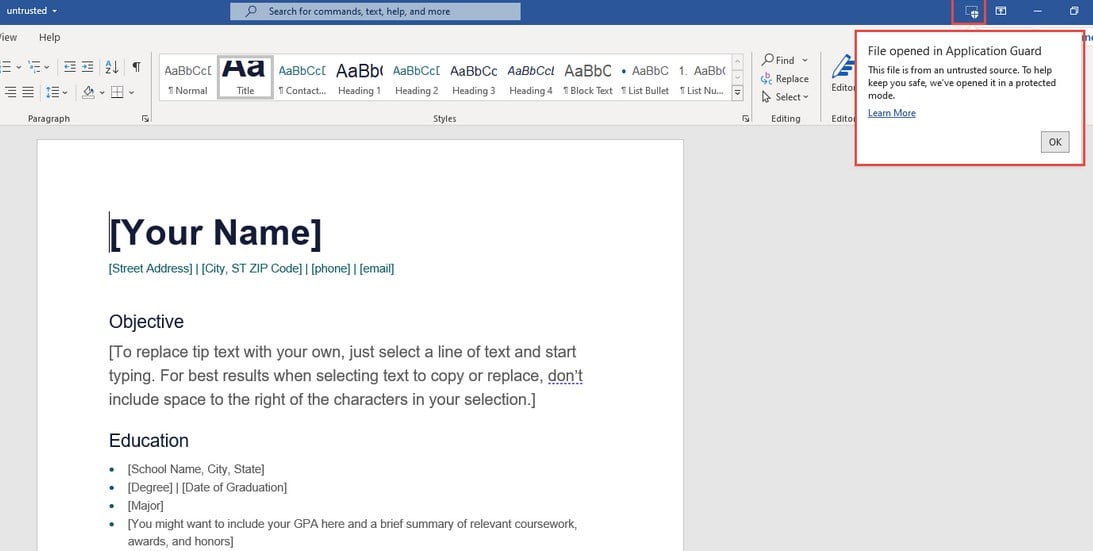
Microsoft отправляет на пенсию Defender Application Guard для Office и API Windows Security Isolation. Теперь в качестве альтернативы корпорация рекомендует использовать правила уменьшения поверхности атаки Defender for Endpoint.

Application Guard для Office представляет собой защитную функциональность, работающую с приложениями Word, Excel и PowerPoint. Она поставляется в корпоративных версиях Windows 10 и Windows 11.

Основная задача Application Guard для Office — свести к минимум потенциальные киберугрозы, ограничивая работу файлов, загруженных из непроверенных источников.

Таким образом, подозрительные файлы открываются в песочнице, а их доступ к важным ресурсам на устройстве пользователя исключён.

«Microsoft Defender Application Guard для Office отправляется на покой и больше не будет получать обновления. То же самое касается API Windows.Security.Isolation», — заявили в Microsoft.

«Мы рекомендуем переключиться на правила уменьшения поверхности атаки Microsoft Defender for Endpoint, а также на Protected View и Windows Defender Application Control».

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru