



Microsoft отправила на покой Defender Application Guard для Office

Microsoft отправила на покой Defender Application Guard для Office

Microsoft отправила на покой Defender Application Guard для Office

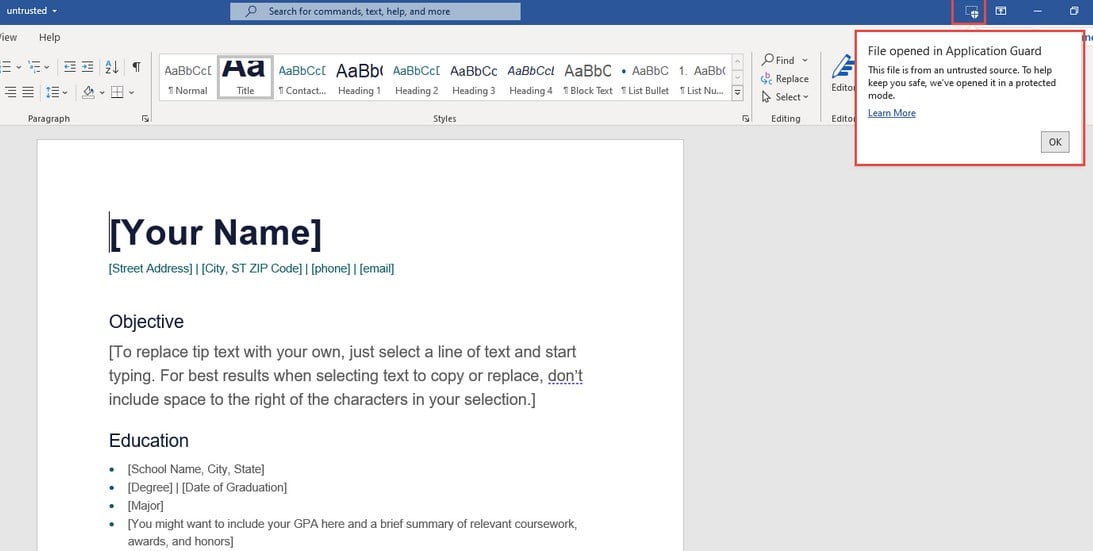
Microsoft отправляет на пенсию Defender Application Guard для Office и API Windows Security Isolation. Теперь в качестве альтернативы корпорация рекомендует использовать правила уменьшения поверхности атаки Defender for Endpoint.

Application Guard для Office представляет собой защитную функциональность, работающую с приложениями Word, Excel и PowerPoint. Она поставляется в корпоративных версиях Windows 10 и Windows 11.

Основная задача Application Guard для Office — свести к минимум потенциальные киберугрозы, ограничивая работу файлов, загруженных из непроверенных источников.

Таким образом, подозрительные файлы открываются в песочнице, а их доступ к важным ресурсам на устройстве пользователя исключён.

«Microsoft Defender Application Guard для Office отправляется на покой и больше не будет получать обновления. То же самое касается API Windows.Security.Isolation», — заявили в Microsoft.

«Мы рекомендуем переключиться на правила уменьшения поверхности атаки Microsoft Defender for Endpoint, а также на Protected View и Windows Defender Application Control».

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru