



В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

В тестовом билде Windows 11 Microsoft отказалась от SMB1-правил файрвола

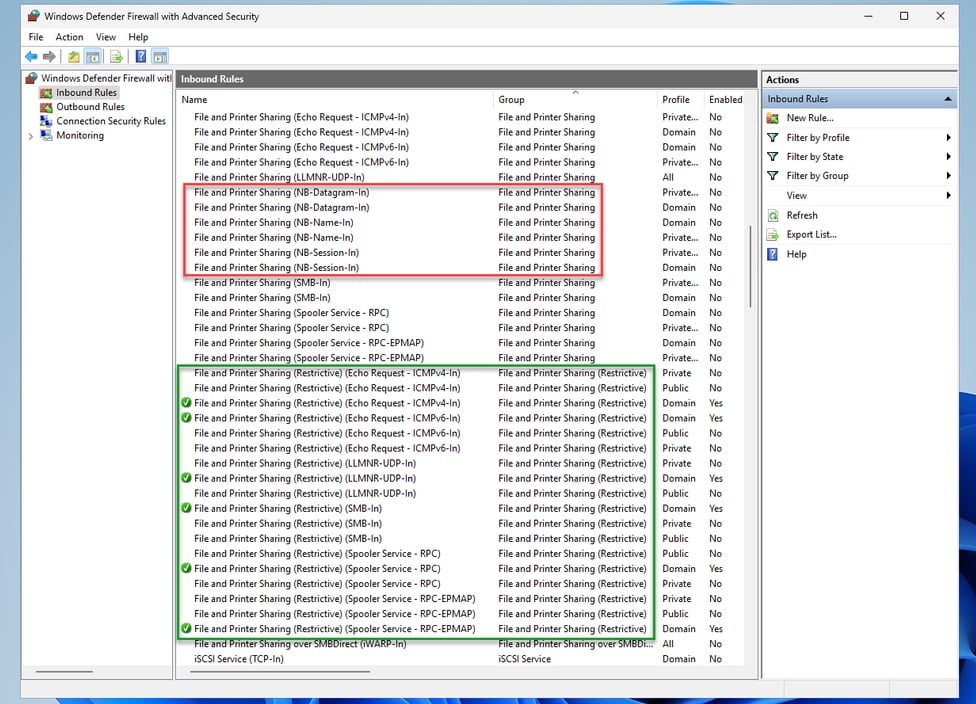
Windows 11 в тестовой Canary-сборке под номером 25992 не применяет правила SMB1 файрвола Windows Defender при создании общих папок. Ранее, напомним, создание SMB-шар автоматически устанавливало такие правила.

Этот принцип действовал с версии Windows XP SP2, однако теперь операционная система будет настраивать обновлённую группу «Общий доступ к файлам и принтерам», пропуская входящие порты NetBIOS с 137 по 139.

В Microsoft считают, что новый подход обеспечит более серьёзный дефолтный уровень сетевой безопасности. При этом администраторы смогут сконфигурировать новую группу и правила файрвола, если потребуется.

В блоге Нед Пайл из Microsoft отметил следующее:

«В дальнейшем мы планируем удалить входящие порты ICMP, LLMNR и диспетчера печати. Таким образом, мы сведём всё только к тем портам, которые нужны для совместного использования SMB».

SMB-клиент теперь будет допускать соединения с сервером по TCP, QUIC или RDMA через новые порты (ранее это были TCP/445, QUIC/443 и RDMA iWARP/5445).

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru