



Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Злоумышленники могут использовать сервис для поиска устройств «Локатор» («Find My») от Apple для незаметной передачи конфиденциальной информации, похищенной кейлогерами, которые могут быть установлены в сторонние клавиатуры.

Сеть «Локатор» и соответствующее приложение используется для поиска «яблочных» устройств, которые владелец мог забыть в общественном месте. «Локатор» поможет найти iPhone, iPad, macOS-компьютеров, Apple Watch, AirPod и Apple Tag.

Для корректного функционирования сервису необходимы данные GPS и Bluetooth, которые собираются с миллионов устройств Apple. Именно так пользователи могут отследить даже те девайсы, которые отключены от Сети.

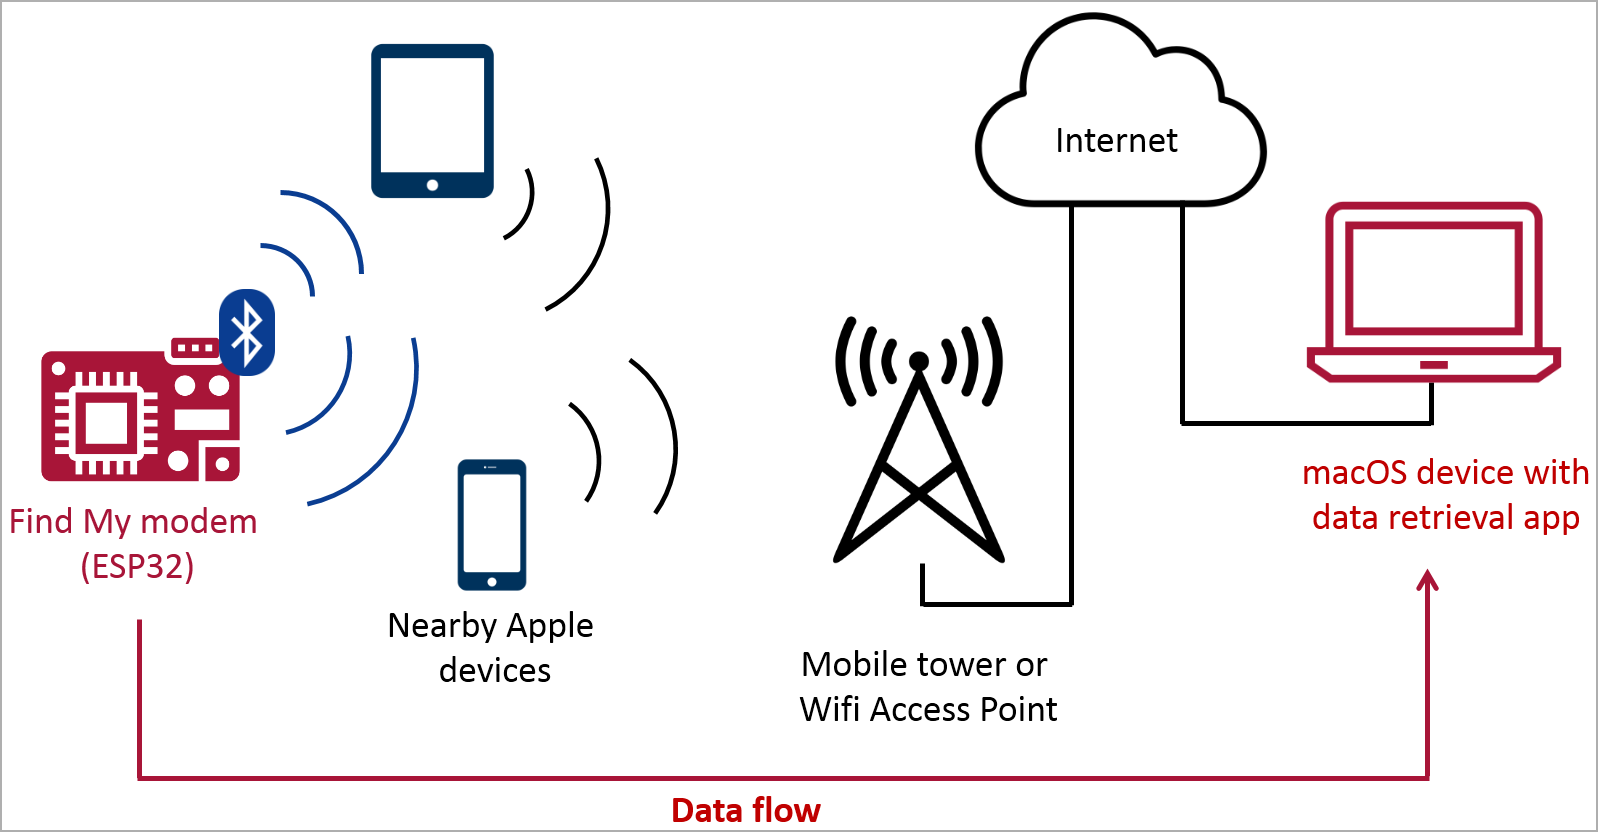
Утерянные устройства постоянно отправляют сигналы Bluetooth, перехватываемые находящимися рядом Apple-девайсами. Последние потом обезличенно отправляют геолокацию через сеть «Локатора».

Первой на возможность передачи произвольных данных с помощью «Локатора» обратила внимание команда исследователей из Positive Security. Два года назад специалисты даже опубликовали на GitHub PoC-утилиту «Send My». Считалось, что Apple с тех пор устранила проблему, однако на деле всё оказалось несколько сложнее.

Немецкие эксперты, выводы которых публикует Heise, разработали демонстрационный эксплойт в аппаратном виде. Специальное устройство должно продемонстрировать всем риски сети «Локатор».

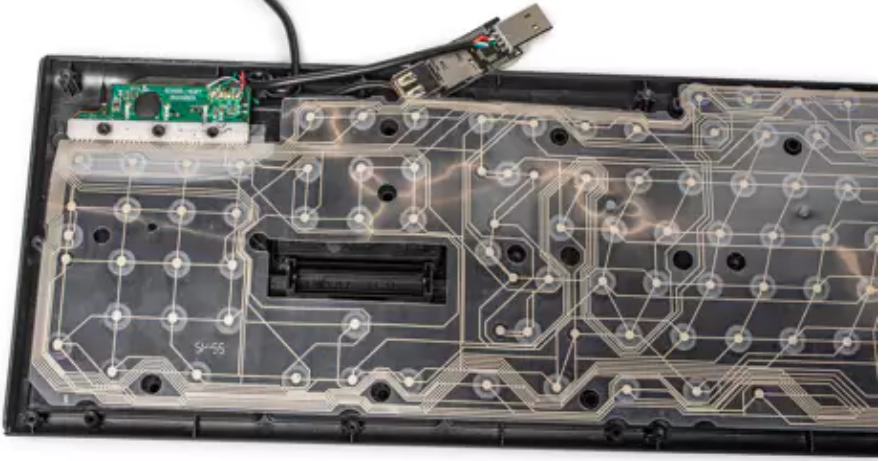
Фактически исследователи интегрировали кейлогер с Bluetooth-передатчиком ESP32 в USB-клавиатуру, чтобы показать запись вводимых паролей и их последующую передачу по Bluetooth через «Локатор».


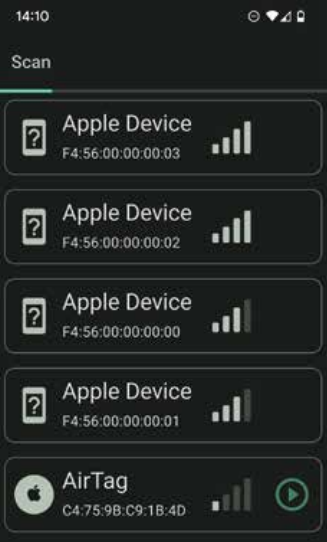
Передача данных по Bluetooth считается более незаметной, а «Локатор» в этом случае выступает отличным прикрытием для условных злоумышленников. Причём необязательно даже использовать AirTag или поддерживаемый чип, так как «яблочные» девайсы будут отвечать на любое Bluetooth-сообщение.


Отправителю придётся создать множество слегка отличающихся открытых ключей шифрования, которые будут имитировать определённое количество AirTag. Произвольные данные они будут шифровать в ключи и присваивать конкретные биты выделенным частям ключей.

Стоимость всей этой затеи, по словам специалистов, будет составлять около 50 долларов (4618 по текущему курсу).


Скорость передачи данных составила 26 символов в секунду.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru