



Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Вчера вечером, 30 октября, официальный сайт Национальной Системы Платежных Карт (НСПК) выпал из доступа из-за кибератаки. Платежную инфраструктуру инцидент не затронул, СБП и система «Мир» работают в штатном режиме.

Сначала на главной странице nspk.ru появилось послание от авторов атаки. Хакерская группировка DumpForums утверждала, что украла персональные данные.

В своем телеграм-канале взломщики заявили, что взломали внутреннюю сеть НСПК, а также выгрузили много информации с серверов платежной системы «Мир». В этом им якобы помогли «коллеги» из Ukrainian Cyber Alliance.

Оператор платежной системы РФ утечку данных отрицает. Проникнуть с сайта в какие-либо системы компании, по его словам, невозможно; ее серверы и ЦОД недоступны из интернета.

«Сайт НСПК разработан и обслуживается сторонним подрядчиком, — пояснили журналистам в пресс-службе. — Он является только визитной карточкой с информацией о деятельности компании и не содержит никаких конфиденциальных данных, а также не имеет отношения к платежной инфраструктуре».

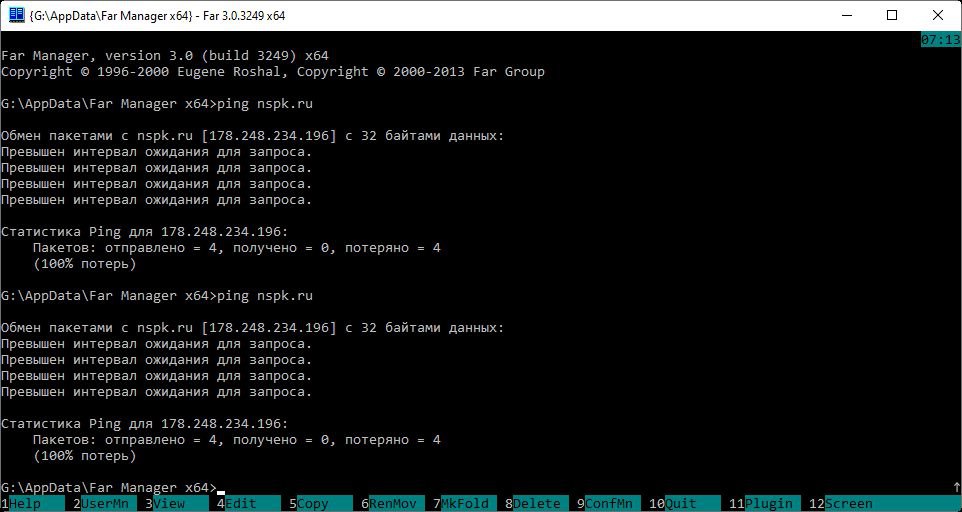
Представитель компании также заявил, что обработка платежей по банковским картам и операций через СБП осуществляется в штатном режиме. В настоящее время (по состоянию на 12:00 31 октября) сайт nspk.ru не работает. Редакция Anti-Malware.ru пыталась пинговать ресурс, но получала 100% потерь пакетов:


Ранее DumpForums заявляла о взломе сетей туроператора «Интурист», ИБ-компании BI.ZONE, ИТ-агрегатора «Первый бит».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru