



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

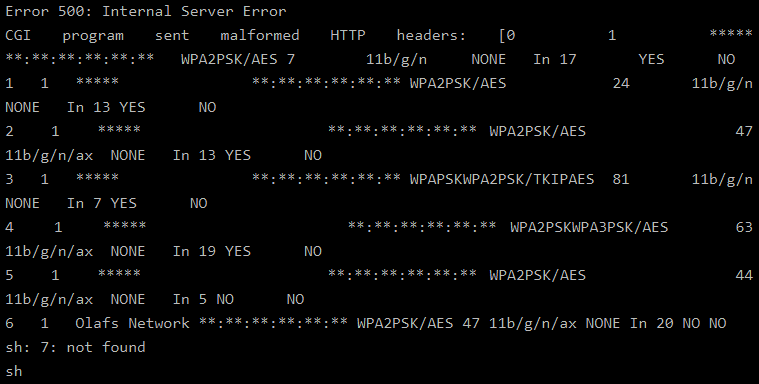
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru