



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

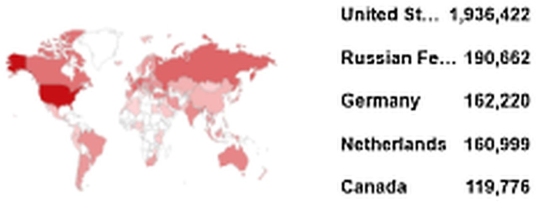
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru