



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

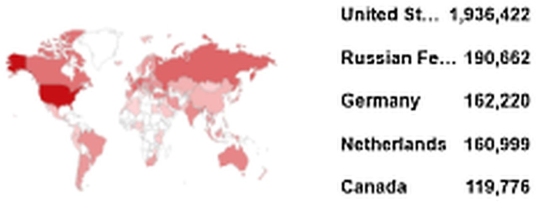
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

Карты Мир научились платить через смарт-часы без интернета

Владельцы карт «Мир» теперь могут расплачиваться смарт-часами. Национальная система платёжных карт запустила новую версию Mir Pay для носимых устройств, где достаточно разбудить экран поворотом запястья и поднести часы к терминалу. Смартфон во время оплаты доставать не потребуется.

Подключение к интернету часам тоже не нужно: необходимая информация для проведения транзакций заранее сохраняется в памяти устройства. В НСПК утверждают, что платёж проходит практически мгновенно, выяснил «Код Дурова».

Сервис доступен клиентам всех банков, работающих с Mir Pay. То есть отдельного списка поддерживаемых кредитных организаций для часов не предусмотрено, главным ограничением пока остаётся само устройство.

На старте выбор довольно скромный. По имеющимся данным, оплата работает на Huawei Watch 5 и Huawei Watch Ultimate 2 под управлением HarmonyOS 5.0 и новее.

Приложение Mir Pay для часов можно установить через AppGallery. В НСПК обещают постепенно расширять перечень совместимых моделей, но конкретных устройств и сроков пока не называют.

О планах добавить оплату часами оператор платёжной системы рассказывал ещё в июне на своей технологической конференции. Теперь функция добралась до пользователей и превращает смарт-часы из фитнес-трекера с уведомлениями в полноценный платёжный инструмент.

RSS: Новости на портале Anti-Malware.ru