



Обновленный Microsoft Edge превратил пароли в GUID

Обновленный Microsoft Edge превратил пароли в GUID

Обновленный Microsoft Edge превратил пароли в GUID

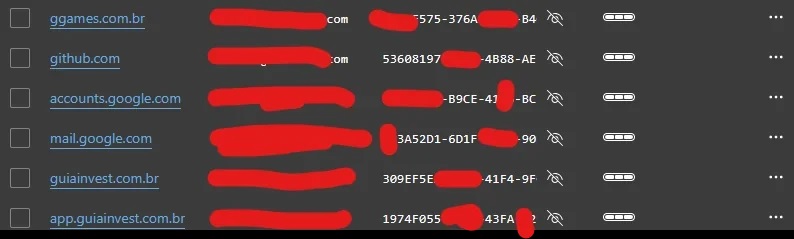
Пользователи Microsoft Edge жалуются, что копипаст паролей, сохраненных в браузере, перестал работать. Во встроенном менеджере эти ключи теперь отображаются как строки, букв и цифр, похожие на GUID-идентификатор.

Что это, неудачный сентябрьский апдейт или новая фича, пока неизвестно. Проблема проявляется на всех платформах. К счастью, ситуацию легко исправить, повторно синхронизировав устройство с хранилищем Microsoft; владельцам мобильных гаджетов придется сначала переустановить приложение.

При сохранении паролей в Edge они шифруются и хранятся на серверах Microsoft, с синхронизацией в реальном времени на всех устройствах пользователя. Данные также кешируются в локальной папке, доступной только Microsoft.

Пользователь может просматривать сохраненные пароли, используя настройки профиля. В списке нужно выбрать позицию, кликнуть значок в виде глаза и пройти дополнительную проверку — ввести пароль или ПИН-код, предъявить биометрический идентификатор. К сожалению, после изменений на стороне сервера эта функциональность стала бесполезной.


Однако специалисты обнаружили, что потерю можно вернуть, притом без особых ухищрений:

  1. На десктопах открыть Microsoft Edge  > Настройки  > Профили > Синхронизировать. Отключить синхронизацию паролей, а затем опять включить.
  2. На устройствах iOS или Android переустановить Microsoft Edge, открыть его и повторить те же действия.
Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru