



Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Исследователи зафиксировали многоступенчатую кампанию киберпреступников, нацеленную на кражу информации. Злоумышленники взламывают системы гостиниц и сайтов для бронирования, а позже используют их для сбора финансовых данных клиентов.

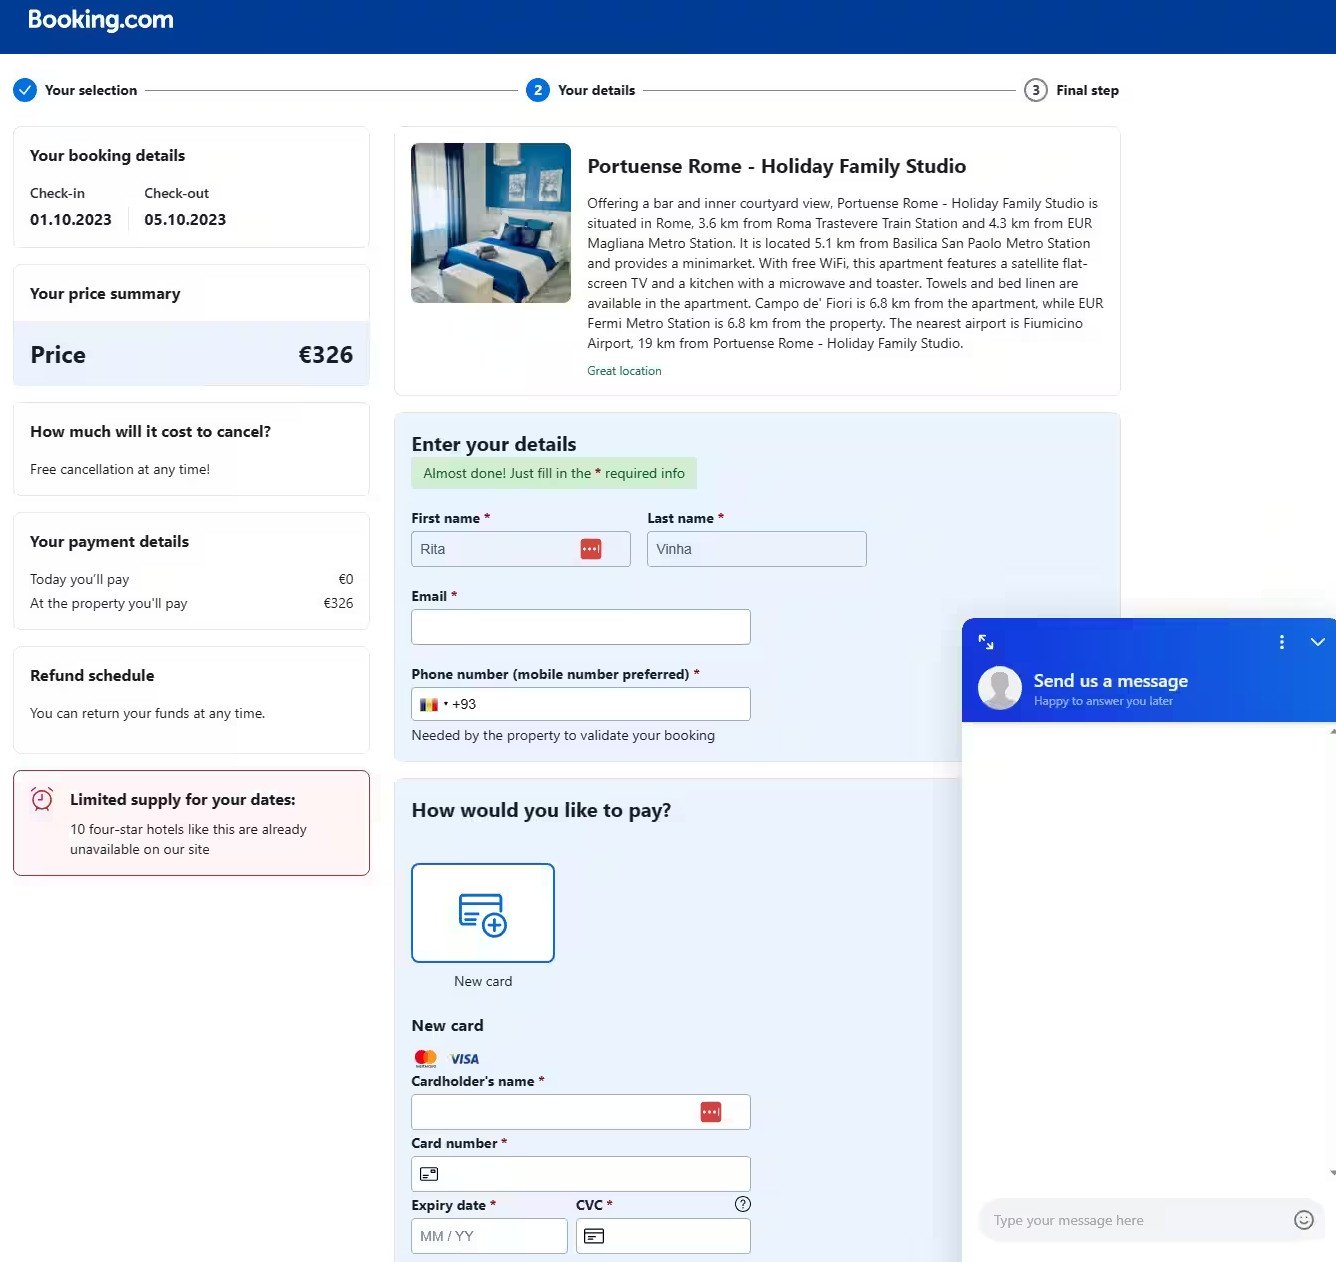
Чтобы придать кампании убедительности, мошенники создали поддельную страницу для оплаты, замаскированную под Booking.com. Такой подход показал хорошие результаты для сбора данных банковских карт.

Согласно отчёту Perception Point, цепочка атаки начинается с простого запроса на резервирование номера. Как только киберпреступники устанавливают связь с представителями гостиницы, в дело вступает история про состояние здоровья или «особую просьбу» одного из заказчиков: мошенники просят отправить важные документы по URL-адресу.

Эта ссылка ведёт на загрузку вредоносной программы, заточенной на кражу данных. Авторы зловреда уделили особое внимание незаметной работе.

Как выяснили специалисты Akamai, атака развивается дальше, пытаясь поразить уже реальных постояльцев. Ширан Гез, старший менеджер по информационной безопасности в Akamai, объясняет:

«После запуска инфостилера в системе гостиницы атакующие могут получить доступ к перепискам с реальными клиентами. Пользуясь доверием, мошенники отправляют людям ссылки на фишинговые страницы, собирающие данные банковских карт».

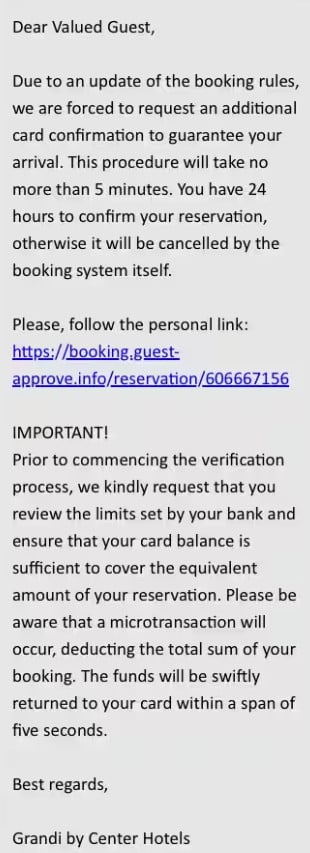
Стоит отметить, что в переписках злоумышленники требуют незамедлительных действий от потенциальных жертв, что является типичной уловкой фишеров. Такое поведение должно выступать как неизменный индикатор мошеннической деятельности.


Ссылка, которую отправляют жертве, ведёт якобы на страницу верификации карты, а на самом деле запускает исполняемый файл, закодированный JavaScript-скриптом. Этот скрипт препятствует анализу и пытается убедиться в том, что жертва перейдёт на следующий этап — фейковый сайт Booking.com.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru