



Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Исследователи зафиксировали многоступенчатую кампанию киберпреступников, нацеленную на кражу информации. Злоумышленники взламывают системы гостиниц и сайтов для бронирования, а позже используют их для сбора финансовых данных клиентов.

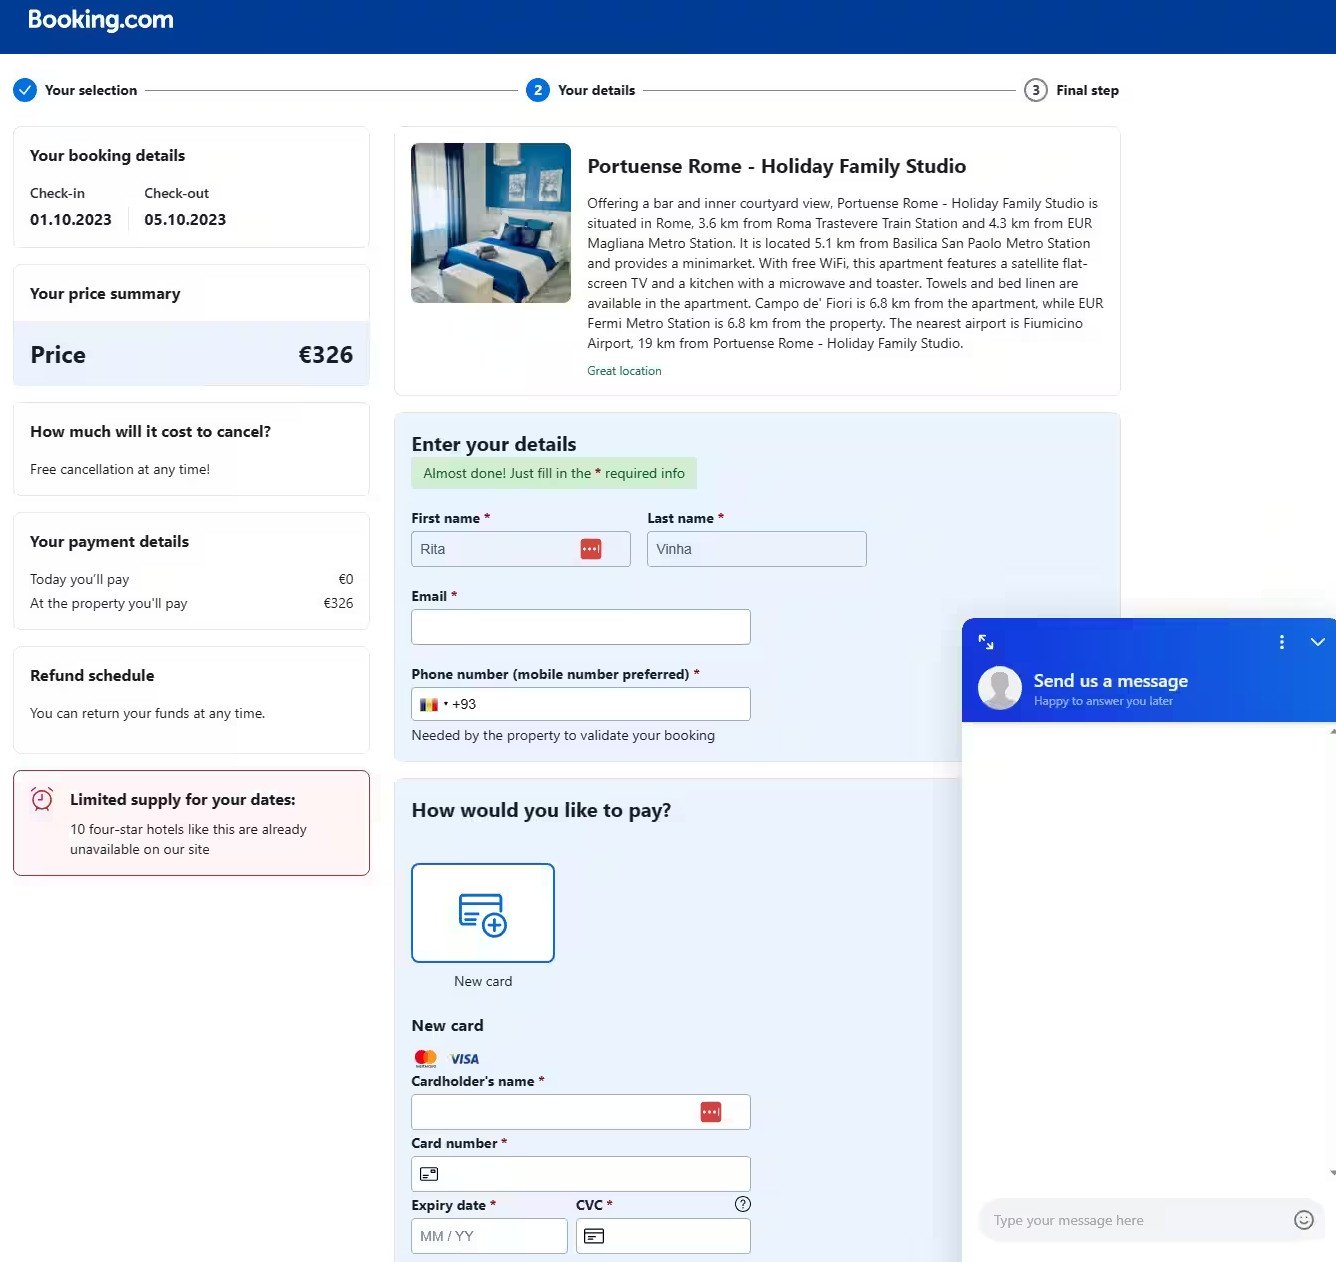
Чтобы придать кампании убедительности, мошенники создали поддельную страницу для оплаты, замаскированную под Booking.com. Такой подход показал хорошие результаты для сбора данных банковских карт.

Согласно отчёту Perception Point, цепочка атаки начинается с простого запроса на резервирование номера. Как только киберпреступники устанавливают связь с представителями гостиницы, в дело вступает история про состояние здоровья или «особую просьбу» одного из заказчиков: мошенники просят отправить важные документы по URL-адресу.

Эта ссылка ведёт на загрузку вредоносной программы, заточенной на кражу данных. Авторы зловреда уделили особое внимание незаметной работе.

Как выяснили специалисты Akamai, атака развивается дальше, пытаясь поразить уже реальных постояльцев. Ширан Гез, старший менеджер по информационной безопасности в Akamai, объясняет:

«После запуска инфостилера в системе гостиницы атакующие могут получить доступ к перепискам с реальными клиентами. Пользуясь доверием, мошенники отправляют людям ссылки на фишинговые страницы, собирающие данные банковских карт».

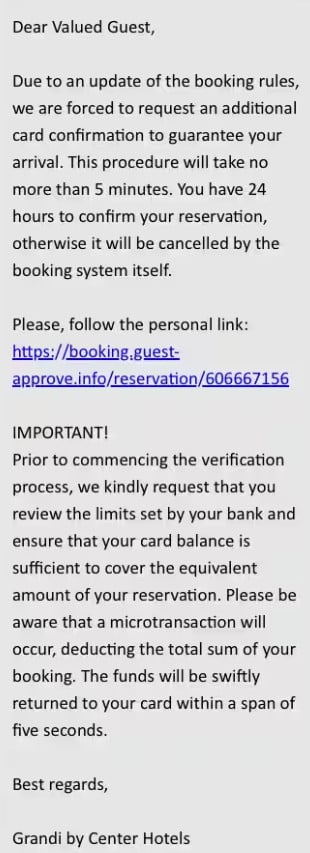
Стоит отметить, что в переписках злоумышленники требуют незамедлительных действий от потенциальных жертв, что является типичной уловкой фишеров. Такое поведение должно выступать как неизменный индикатор мошеннической деятельности.


Ссылка, которую отправляют жертве, ведёт якобы на страницу верификации карты, а на самом деле запускает исполняемый файл, закодированный JavaScript-скриптом. Этот скрипт препятствует анализу и пытается убедиться в том, что жертва перейдёт на следующий этап — фейковый сайт Booking.com.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru