



Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

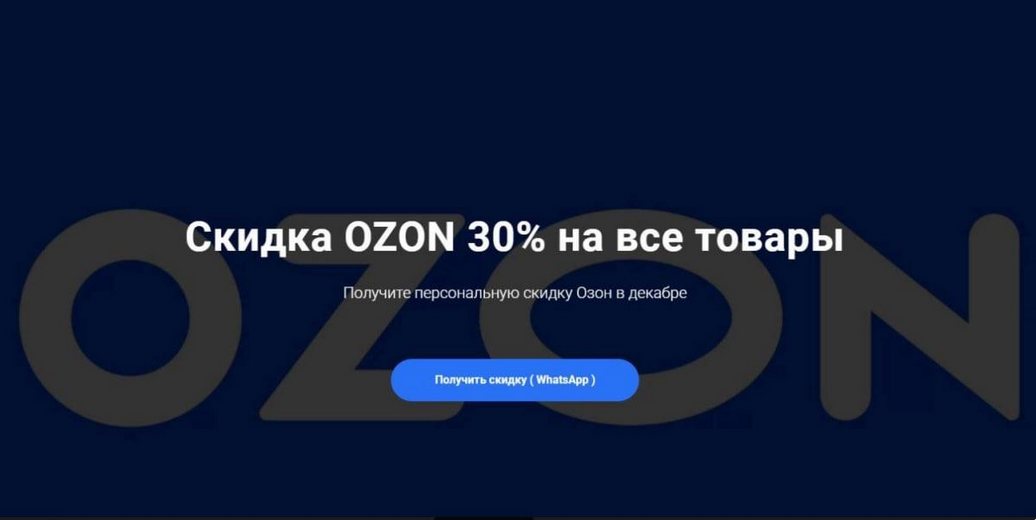
В первом полугодии специалисты F.A.С.С.T. заблокировали 11 493 фишинговых ресурса, использовавших бренд маркетплейса Ozon. Это в 100 раз больше показателя за такой же период в прошлом году.

Треть таких сайтов (около 3500) предлагали к продаже несуществующие товары; в итоге покупатель лишался и денег, и данных банковских карт. Некоторые фейки обещали большую скидку, но для оформления заказа нужно было связаться с «продавцом» через мессенджер и там уже для оплаты пройти по фишинговой ссылке.


Другие мошенники сулили хорошую подработку или трудоустройство. В соцсетях и мессенджерах от имени Ozon проводились опросы и розыгрыши призов — для их получения нужно было оплатить комиссию.

В целом F.A.С.С.T в этом году фиксирует спад активности мошенников. Так, за полгода было заблокировано лишь 498 скам-порталов, тогда как в первой половине 2022 года таких находок было намного больше — 16 967. Число удаленных постов и групп в соцсетях и мессенджерах тоже сократилось, до 161 против 611 в прошлом году.

«Мошенники стремятся использовать сильные бренды, чтобы обмануть пользователей, однако в 2023 году мы видим снижение такой активности, — отметил директор Ozon по ИБ Кирилл Мякишев. — Во многом это стало возможно благодаря новым инструментам борьбы с ними, скоростью блокировки таких ресурсов, а также осведомленности пользователей о базовых правилах цифровой безопасности».

Чтобы обезопасить онлайн-покупки, эксперты советуют придерживаться нехитрых правил:

  • не переходить по ссылкам от незнакомцев в мессенджерах и почте; информацию о распродажах и розыгрышах всегда следует уточнять на официальном сайте заявленной компании;
  • не забывать о бдительности при поиске работы с высоким доходом, слишком щедрые предложения обычно исходят от мошенников;
  • всегда проверять адрес сайта и его возраст, прежде чем ввести данные банковской карты, а лучше производить оплату через официальное приложение магазина;
  • не передавать свои персональные данные незнакомым людям, даже если они представляются специалистом службы поддержки или продавцом маркетплейса;
  • все сомнения разрешать обращением в службу поддержки маркетплейса, в чате приложения или на сайте.
Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru