



Вымогатели от имени YouPorn угрожают слить в паблик интимное видео

Вымогатели от имени YouPorn угрожают слить в паблик интимное видео

Вымогатели от имени YouPorn угрожают слить в паблик интимное видео

Мошенники просят получателя письма подтвердить загрузку видеоролика на популярный сайт для взрослых. В противном случае материал будет опубликован; чтобы избежать этого, предлагается заплатить за быстрое и безопасное удаление.

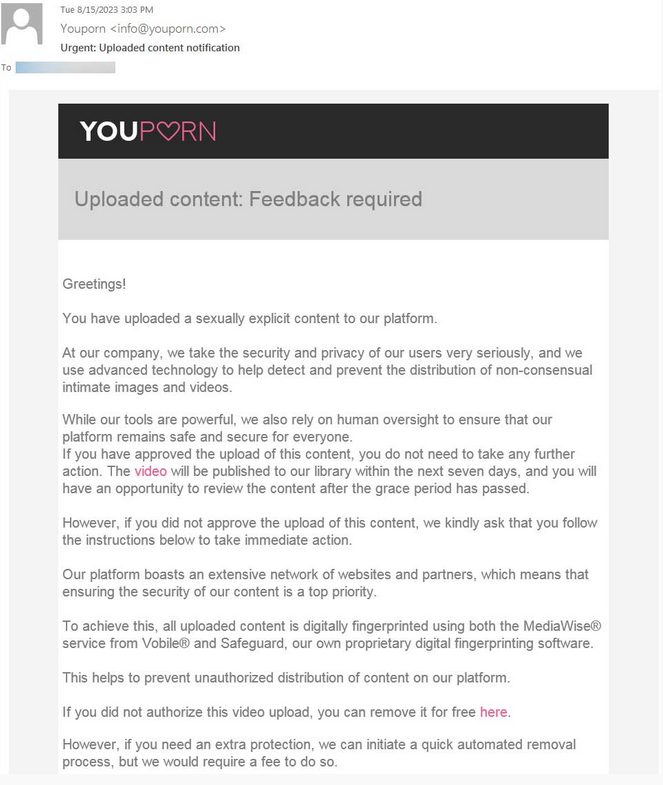
В зарубежных СМИ для подобных схем используется термин sextortion. В рамках новой сексторшн-кампании письма рассылаются от имени YouPorn, темой значится Uploaded content: Feedback required («Запрос обратной связи по загруженному контенту»).

Получателю сообщают, что он якобы загрузил на сайт видеоматериалы явно сексуального характера, и через семь дней они автоматически попадут в общий доступ. Если это ошибка, нужно срочно принять меры, следуя инструкциям.

Жертве предлагаются несколько вариантов удаления файла: бесплатный (вставленная ссылка пуста, при клике в браузере отображается домашняя страница) и несколько платных опций с разной степенью защиты от повторной загрузки на партнерских сайтах. Цена подобной услуги — от $199 до $1399 в биткоинах.


Эксперты BleepingComputer выявили два биткоин-кошелька, которые мошенники используют для приема платы за мифические услуги. Они оказались пустыми: по всей видимости, имейл-рассылки мошенников пока безуспешны.

Получателям подобных писем рекомендуется просто удалять их. Платить вымогателям не следует: их сообщение — фальшивка, как бы тревожно оно ни звучало.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru