



Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

Техника MalDoc in PDF позволяет прятать вредоносный Word-файл в PDF

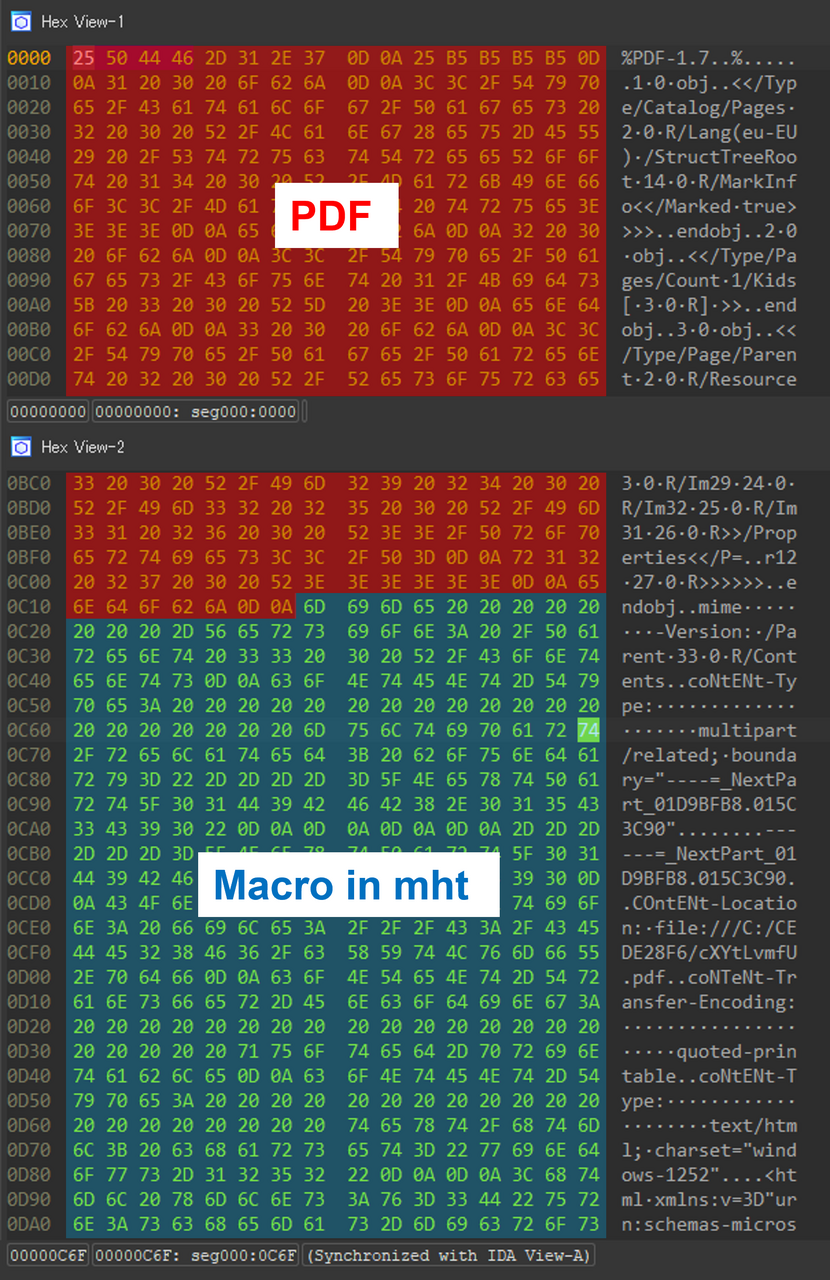
Группа японских специалистов, занимающаяся обработкой срочных киберинцидентов (JPCERT), рассказала о новом векторе атаки — «MalDoc in PDF», позволяющем уйти от детектирования путём встраивания вредоносных документов Word в PDF.

Один из таких файлов, который попался в руки JPCERT, выглядит в глазах большинства антивирусных движков документом в формате PDF. При этом офисные приложения могут открыть его как обычный Word-файл (.doc).

Такие файлы называются «полиглотами» и включают два разных формата, что позволяет открыть их несколькими приложениями. Участвующий в этой кампании файл, например, представляет собой смесь PDF и Word и может быть открыт как любой из этих типов файлов.

Как правило, злоумышленники используют «полиглоты» для ухода от детектирования или запутывания различных анализаторов. В одной части такого файла может находиться абсолютно безобидный код, в другой — вредоносная нагрузка.

Атака MalDoc in PDF отличается тем, что PDF-файл содержит документ в формате Word. В последний встроен VBS-макрос, загружающий и устанавливающий вредоносный файл MSI.


Стоит отметить, что техника MalDoc in PDF бессильна перед настройками, отключающими автоматическое выполнение макросов в Office. Команда JPCERT опубликовала видеодемонстрацию MalDoc in PDF на YouTube:


Исследователи отметили, что новый вектор может запутать распространенные инструменты для анализа PDF вроде pdfid, однако тулза OLEVBA способна детектировать пейлоад во вредоносной части файла.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru