



Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

В новой киберпреступной операции злоумышленники используют бот в Telegram, получивший имя Telekopye (от «теле» и «копьё»), для введения пользователей в заблуждение и кражи их данных. Специалисты считают, что атаки идут из России.

Telekopye представляет собой фишинговый тулкит, помогающий киберпреступникам автоматизировать создание вредоносных веб-страниц и отправку URL потенциальным жертвам. Для этого у Telekopye есть набор шаблонов.

«Тулкит имплементируется в виде телеграм-бота, который при запуске предоставляет лёгкое в использовании меню. С помощью кликабельных кнопок скамеры могут облегчить процесс подготовки фишинговой кампании», — объясняет Радек Джизба из ESET.

Предположительно, за созданием Telekopye стоит группировка, которую окрестили «Neanderthals» («Неандертальцы»). Точное происхождение злоумышленников неизвестно, однако эксперты указывают на Россию (из-за СМС-шаблонов на русском языке).

При этом было отмечено несколько версий Telekopye, старейшая из которых датируется 2015 годом.

Атакующие действуют приблизительно по следующей схеме: с помощью Telekopye создаётся вредоносная ссылка, которая доставляется жертве с помощью электронного письма или в СМС-сообщении.

Как только пользователь введёт свои данные на фишинговой странице, они уйдут прямиком в руки кибермошенников. Украденные средства потом отмываются через цифровую валюту.

Помимо создания страниц и отправки сообщений, Telekopye позволяет операторам генерировать QR-коды, скриншоты и изображения чеков. Фишинговые домены маскируются под известные организации: cdek.id7423[.]ru, olx.id7423[.]ru и sbazar.id7423[.]ru.


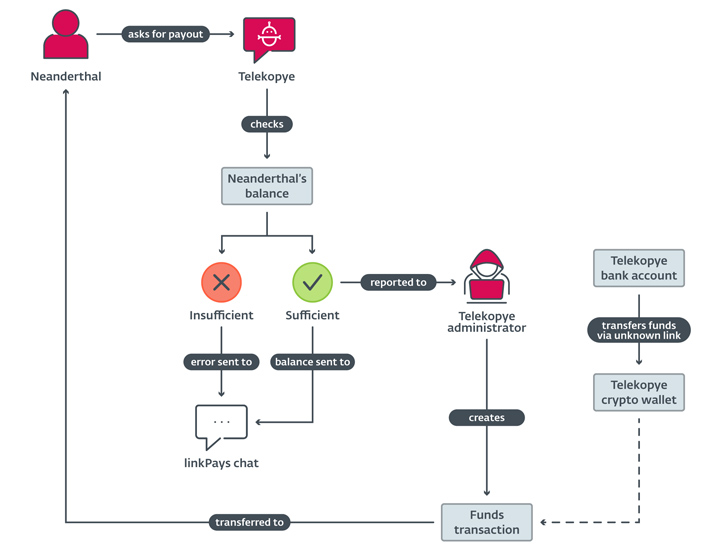
Представители Neanderthals получают оплату от администратора Telekopye после соответствующего запроса через сам тулкит.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru