



Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

В новой киберпреступной операции злоумышленники используют бот в Telegram, получивший имя Telekopye (от «теле» и «копьё»), для введения пользователей в заблуждение и кражи их данных. Специалисты считают, что атаки идут из России.

Telekopye представляет собой фишинговый тулкит, помогающий киберпреступникам автоматизировать создание вредоносных веб-страниц и отправку URL потенциальным жертвам. Для этого у Telekopye есть набор шаблонов.

«Тулкит имплементируется в виде телеграм-бота, который при запуске предоставляет лёгкое в использовании меню. С помощью кликабельных кнопок скамеры могут облегчить процесс подготовки фишинговой кампании», — объясняет Радек Джизба из ESET.

Предположительно, за созданием Telekopye стоит группировка, которую окрестили «Neanderthals» («Неандертальцы»). Точное происхождение злоумышленников неизвестно, однако эксперты указывают на Россию (из-за СМС-шаблонов на русском языке).

При этом было отмечено несколько версий Telekopye, старейшая из которых датируется 2015 годом.

Атакующие действуют приблизительно по следующей схеме: с помощью Telekopye создаётся вредоносная ссылка, которая доставляется жертве с помощью электронного письма или в СМС-сообщении.

Как только пользователь введёт свои данные на фишинговой странице, они уйдут прямиком в руки кибермошенников. Украденные средства потом отмываются через цифровую валюту.

Помимо создания страниц и отправки сообщений, Telekopye позволяет операторам генерировать QR-коды, скриншоты и изображения чеков. Фишинговые домены маскируются под известные организации: cdek.id7423[.]ru, olx.id7423[.]ru и sbazar.id7423[.]ru.


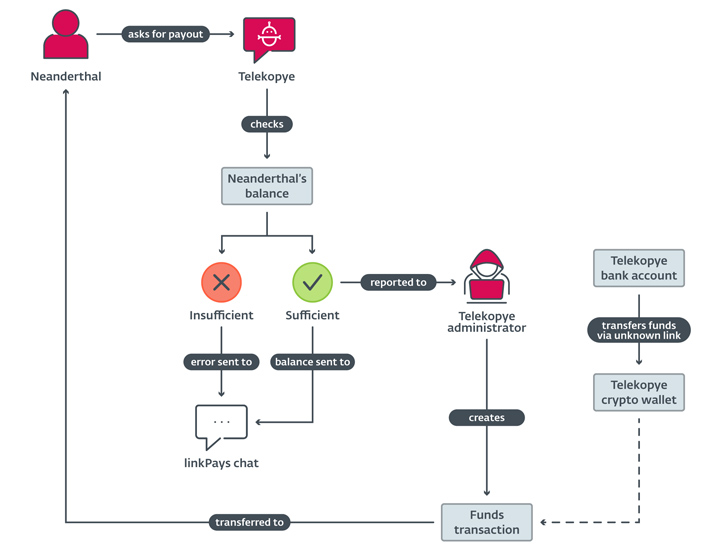
Представители Neanderthals получают оплату от администратора Telekopye после соответствующего запроса через сам тулкит.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru