



Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

В новой киберпреступной операции злоумышленники используют бот в Telegram, получивший имя Telekopye (от «теле» и «копьё»), для введения пользователей в заблуждение и кражи их данных. Специалисты считают, что атаки идут из России.

Telekopye представляет собой фишинговый тулкит, помогающий киберпреступникам автоматизировать создание вредоносных веб-страниц и отправку URL потенциальным жертвам. Для этого у Telekopye есть набор шаблонов.

«Тулкит имплементируется в виде телеграм-бота, который при запуске предоставляет лёгкое в использовании меню. С помощью кликабельных кнопок скамеры могут облегчить процесс подготовки фишинговой кампании», — объясняет Радек Джизба из ESET.

Предположительно, за созданием Telekopye стоит группировка, которую окрестили «Neanderthals» («Неандертальцы»). Точное происхождение злоумышленников неизвестно, однако эксперты указывают на Россию (из-за СМС-шаблонов на русском языке).

При этом было отмечено несколько версий Telekopye, старейшая из которых датируется 2015 годом.

Атакующие действуют приблизительно по следующей схеме: с помощью Telekopye создаётся вредоносная ссылка, которая доставляется жертве с помощью электронного письма или в СМС-сообщении.

Как только пользователь введёт свои данные на фишинговой странице, они уйдут прямиком в руки кибермошенников. Украденные средства потом отмываются через цифровую валюту.

Помимо создания страниц и отправки сообщений, Telekopye позволяет операторам генерировать QR-коды, скриншоты и изображения чеков. Фишинговые домены маскируются под известные организации: cdek.id7423[.]ru, olx.id7423[.]ru и sbazar.id7423[.]ru.


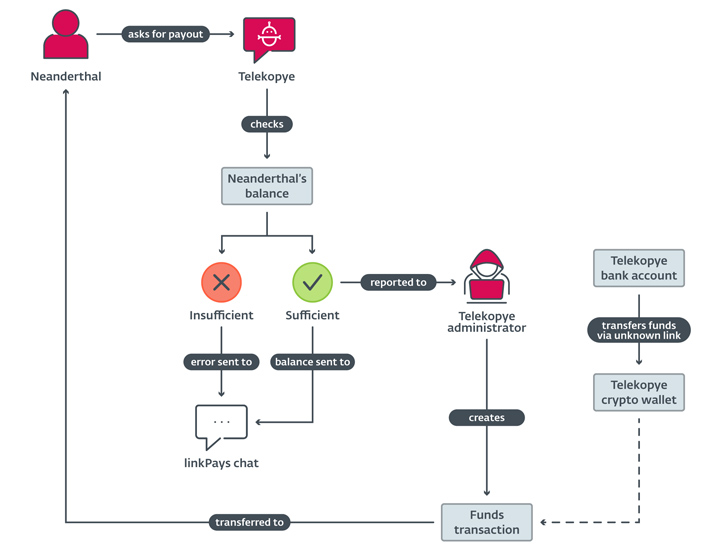
Представители Neanderthals получают оплату от администратора Telekopye после соответствующего запроса через сам тулкит.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru