



Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Microsoft Edge на днях начал ругаться у ряда пользователей, выводя предупреждения системы безопасности. Оказалось, что проблемой стал крупный ребрендинг, который Илон Маск устроил Твиттеру.

Если кто не знал, Маск буквально за пару дней переименовал Twitter в X, взяв логотип из предложенных в комментариях. К сожалению, всем полюбившейся птичке на предыдущем логотипе также пришлось откланяться и уступить место «кресту».

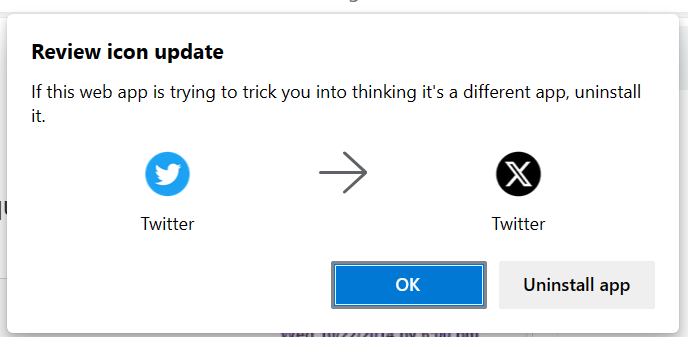
Такие резкие изменения не понравились браузеру Microsoft Edge, который увидел подозрительное поведение благодаря функции «Progressive Web App Icon change».

Задача этой функции — предупреждать пользователей об изменении имён или иконок приложений, чтобы минимизировать риски от установки нежелательных программ. На алерт указал один из исследователей, выглядело всё это так:


«Если это веб-приложение пытается замаскироваться под другое, деинсталлируйте его», — гласило уведомление от Microsoft Edge.

Вообще, стоит отметить, что встроенную защиту от потенциально опасных программ (PWA) можно найти во всех интернет-обозревателях, основанных на Chromium. PWA, как правило, выдают себя за другой софт, чтобы ввести пользователей в заблуждение.

«Они адаптируются под возможности каждого устройства и могут запускаться в веб-браузерах и на сайтах. При установке на девайсе PWA ведут себя как другие программы», — описывает Microsoft потенциально опасные приложения.

С 2021 года в Chrome и Edge появилась функциональность, мониторящая изменение оригинальных иконок и имён приложений и предупреждающая об этом юзера.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru