



Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Microsoft Edge на днях начал ругаться у ряда пользователей, выводя предупреждения системы безопасности. Оказалось, что проблемой стал крупный ребрендинг, который Илон Маск устроил Твиттеру.

Если кто не знал, Маск буквально за пару дней переименовал Twitter в X, взяв логотип из предложенных в комментариях. К сожалению, всем полюбившейся птичке на предыдущем логотипе также пришлось откланяться и уступить место «кресту».

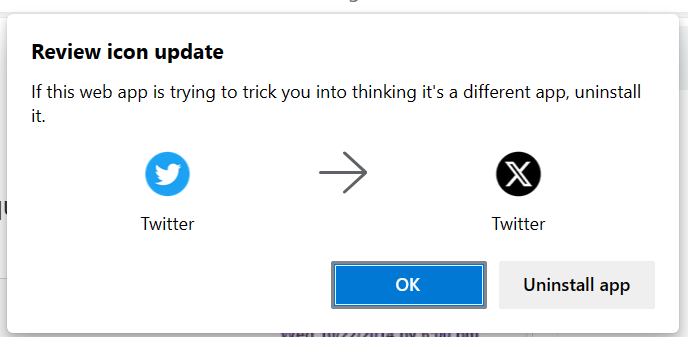
Такие резкие изменения не понравились браузеру Microsoft Edge, который увидел подозрительное поведение благодаря функции «Progressive Web App Icon change».

Задача этой функции — предупреждать пользователей об изменении имён или иконок приложений, чтобы минимизировать риски от установки нежелательных программ. На алерт указал один из исследователей, выглядело всё это так:


«Если это веб-приложение пытается замаскироваться под другое, деинсталлируйте его», — гласило уведомление от Microsoft Edge.

Вообще, стоит отметить, что встроенную защиту от потенциально опасных программ (PWA) можно найти во всех интернет-обозревателях, основанных на Chromium. PWA, как правило, выдают себя за другой софт, чтобы ввести пользователей в заблуждение.

«Они адаптируются под возможности каждого устройства и могут запускаться в веб-браузерах и на сайтах. При установке на девайсе PWA ведут себя как другие программы», — описывает Microsoft потенциально опасные приложения.

С 2021 года в Chrome и Edge появилась функциональность, мониторящая изменение оригинальных иконок и имён приложений и предупреждающая об этом юзера.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru