



Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft допилила функцию защиты от фишинга в Windows 11

Microsoft тестирует нововведение в Windows 11, которое должно усилить общую защиту от фишинга. Фича будет предупреждать пользователей при копировании и вставке Windows-пароля на веб-сайтах и в различных документах.

Функция Enhanced Phishing Protection стала доступна с релизом Windows 11 22H2. Разработчики считают, что она защитит учётные данные от ОС или домена Active Directory, до которых обычно пытаются добраться киберпреступники.

Получив связку «логин-пароль», злоумышленники используют их для взлома других аккаунтов: ящиков электронной почты, банковских учёток и т. п. В отдельных случаях атакующие могут даже проникнуть в корпоративную сеть.

Учётные данные собираются либо через фишинговые схемы, либо с помощью вредоносных программ, нацеленных на извлечение конфиденциальной информации. На торговых площадках дарквеба можно встретить массу выставленных на продажу аккаунтов.

В тестовой сборке Windows 11 Insider Dev под номером 23506 Microsoft доработала функциональность Windows 11 Enhanced Phishing Protection. Теперь система будет детектировать копирование и вставку основного пароля в Windows.

«В этом билде мы попробовали внести ряд изменений в функцию защиты от фишинга. ОС будет выводить предупреждения при небезопасном копировании и вставке пароля», — объясняют разработчики в заметках.

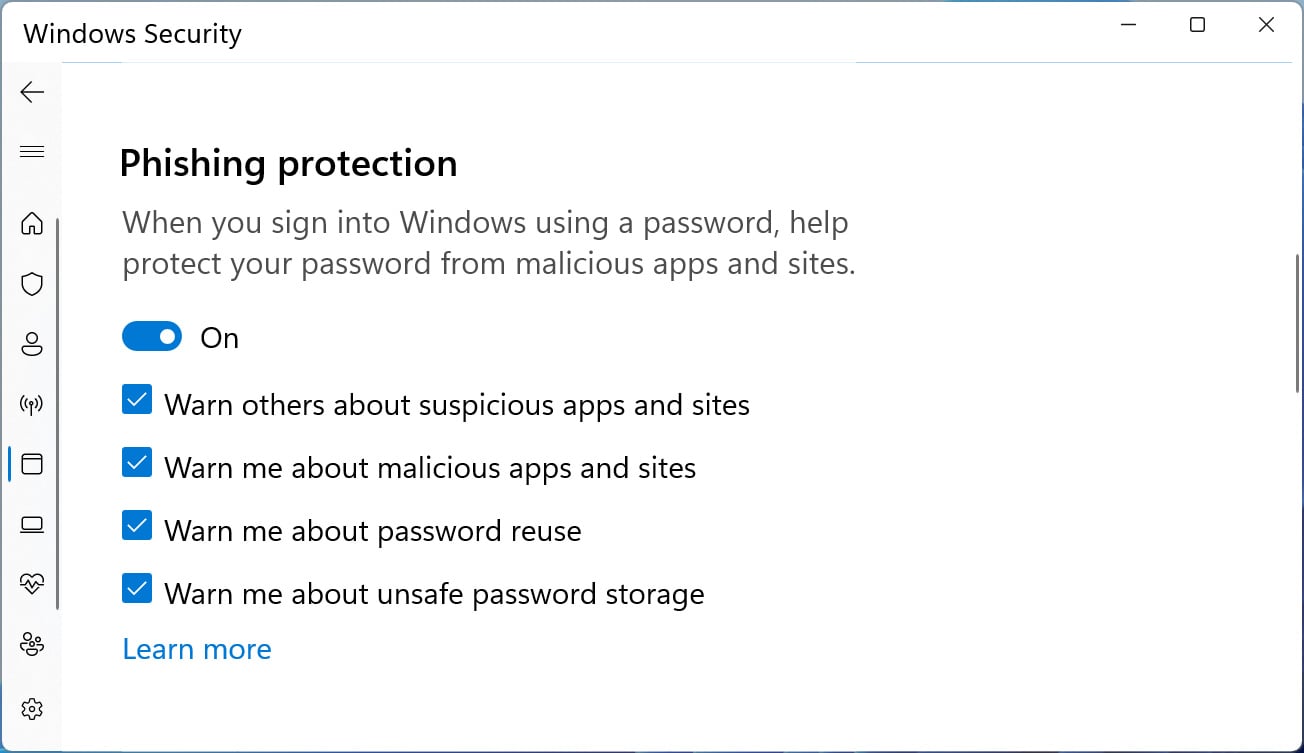
Стоит отметить, что нововведение отключено по умолчанию, поэтому тестерам придётся зайти в настройки, найти «защиту от фишинга» и поставить галки напротив соответствующих опций:

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru