



WordPress-плагин AIOS писал в БД пароли в виде простого текста

WordPress-плагин AIOS писал в БД пароли в виде простого текста

WordPress-плагин AIOS писал в БД пароли в виде простого текста

Плагин для сайтов на WordPress под названием All-In-One Security (AIOS), установленный более чем на миллионе веб-ресурсов, логировал пароли в виде простого текста. Иронично, что предназначенный для дополнительной защиты сайтов плагин сам и же и создавал риски.

Судя по всему, простым текстом в базу данных писались пароли, которые пользователи вводили при попытке войти в аккаунт.

Сам плагин AIOS, разрабатываемый компанией Updraft, предлагает владельцам WordPress-сайтов функциональность WAF (web application firewall — файрвол уровня веб-приложения), защиту контента и логинов.

Авторы All-In-One Security обещают, что их разработка остановит вредоносных ботов и защитит ресурс от брутфорса.

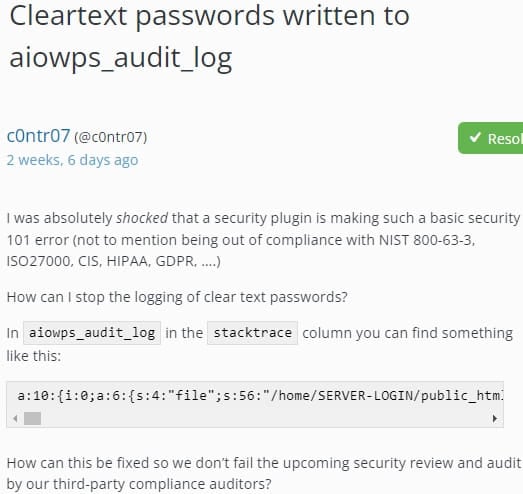
Приблизительно три недели назад один из пользователей сообщил о странном поведении версии AIOS v5.1.9: плагин не только записывает попытки входа в учётные записи в таблицу aiowps_audit_log, но и фиксирует вводимые пароли. Юзер указывал на нарушение стандартов и законов, включая NIST 800-63 3, ISO 27000 и GDPR.


Представители Updraft в ответ на замечания объяснили, что это «известный баг» и пообещали предоставить фикс с выходом следующей версии. Своё обещание разработчики сдержали, так как 11 июля вышел релиз под номером 5.2.0, в котором проблема решена.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru