



Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

Фейковый эксплойт для уязвимости в Linux приносит ворующий пароли троян

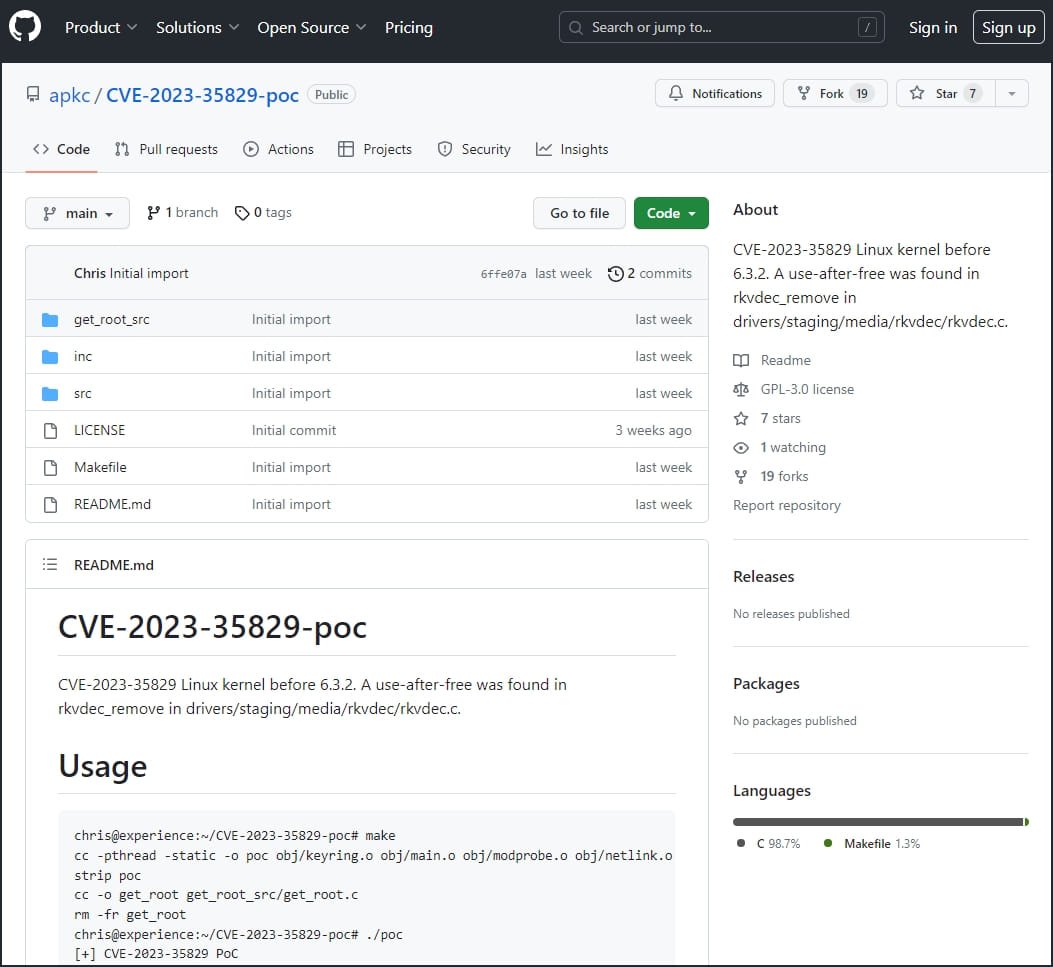
Исследователей в сфере кибербезопасности пытаются атаковать с помощью фейкового демонстрационного эксплойта (proof-of-concept, PoC) для уязвимости CVE-2023-35829. На деле этот PoC устанавливает в систему Linux вредоносную программу, ворующую пароли.

На злонамеренный демонстрационный эксплойт обратили внимание специалисты Uptycs. В ходе обычного сканирования защитные системы сработали на подозрительное поведение: странные сетевые соединения, попытки получить доступ к системе и т. п.

В результате удалось выявить три репозитория, в которых размещались фейковые PoC. Два уже удалены с площадки GitHub, а третий до сих пор можно загрузить.


По данным Uptycs, вредонос неплохо распространился в сообществе ИБ-экспертов и смог заразить немалое число компьютеров. Авторы этого PoC утверждают, что это эксплойт для уязвимости под идентификатором CVE-2023-35829, затрагивающей версии ядра Linux до 6.3.2.

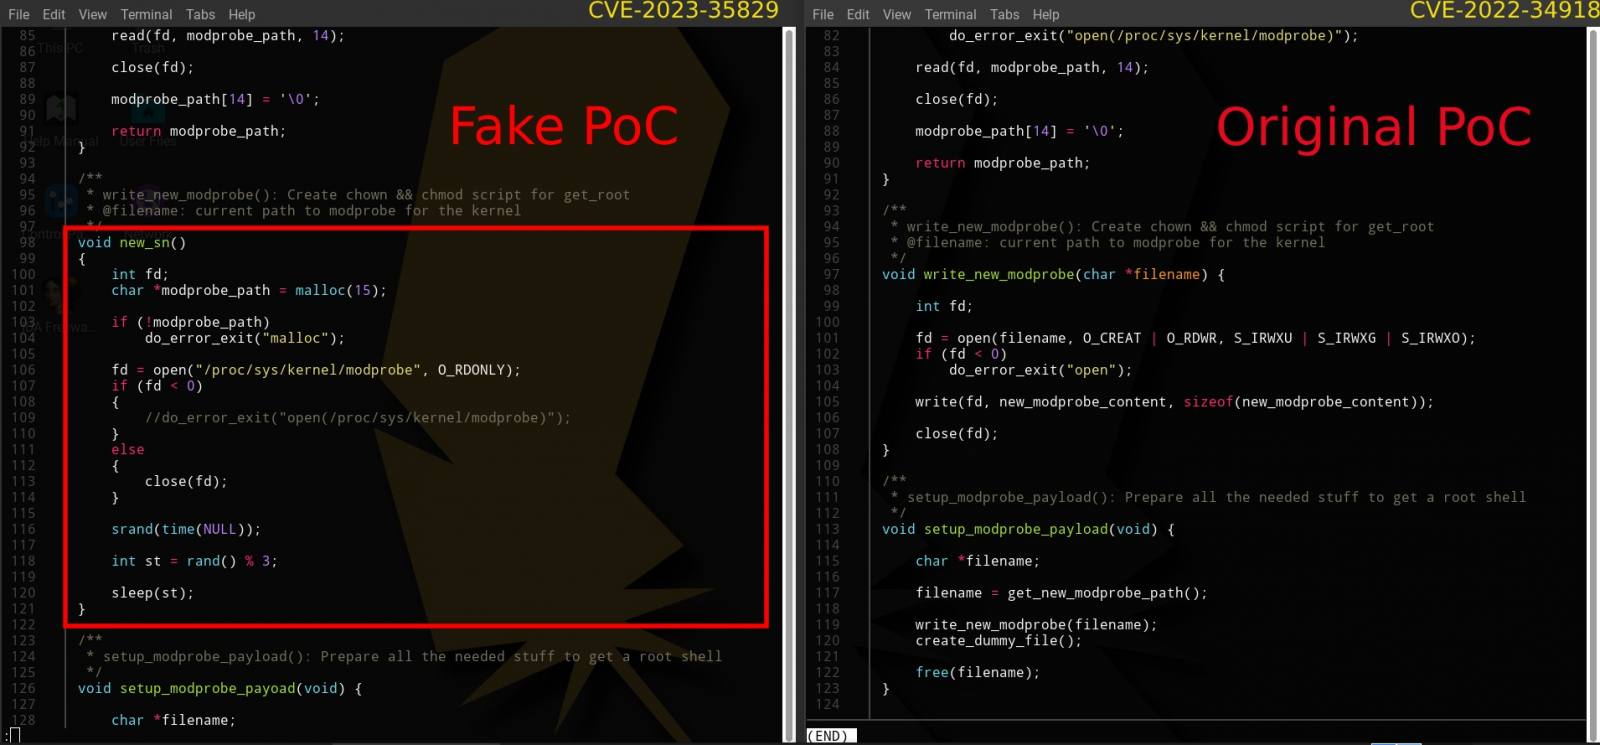
В сущности, это действительно PoC, но для другой уязвимости в ядре Linux — CVE-2022-34918. Точнее — копия старого эксплойта:


При попытке запуска PoC создаёт файл «kworker» и добавляет путь к файлу «/etc/bashrc» для закрепления в системе. Далее вредонос подключается к командному серверу для загрузки со стороннего URL и выполнения bash-скрипта для Linux.

Скрипт получает доступ к файлу «/etc/passwd» для кражи конфиденциальной информации, а также модифицирует «~/.ssh/authorized_keys», чтобы открыть удалённый доступ атакующему.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru