



Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

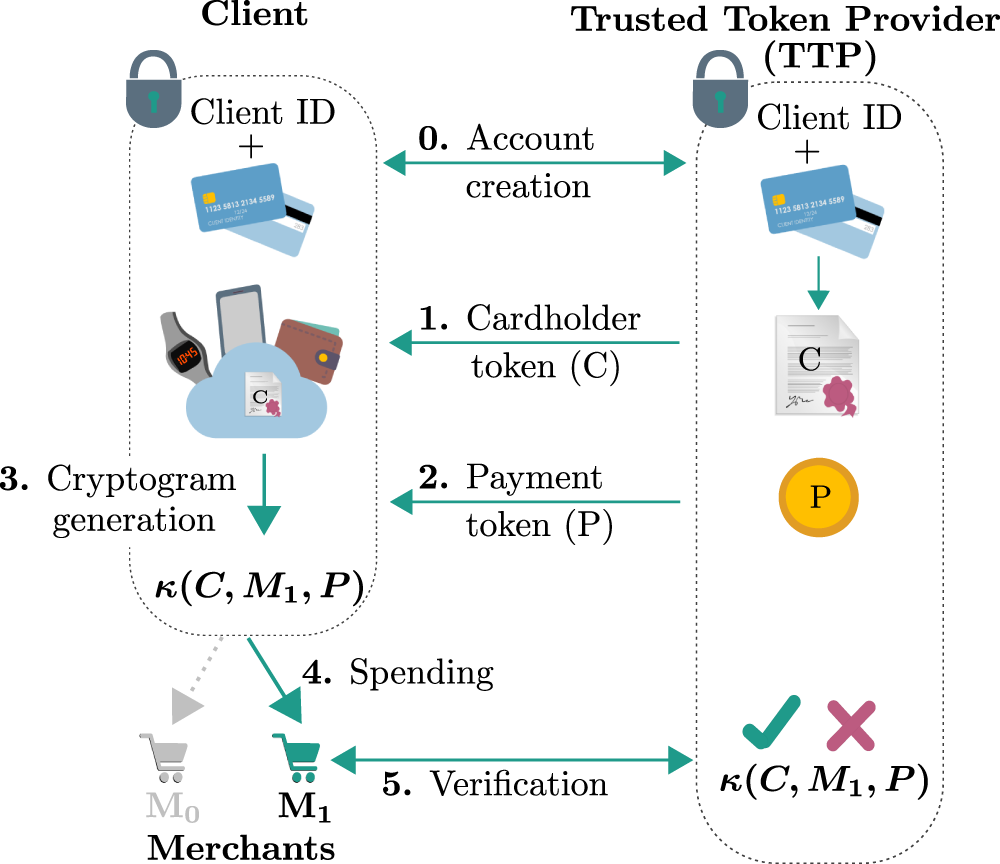
Исследователи из Венского университета разработали систему безопасных платежей, использующую квантовые свойства света. Разработанный ими протокол обмена токенами между клиентом, продавцом и банком заменяет шифротекст единичными фотонами.

При проведении классических транзакций поставщик платежных услуг (например, банк или эмитент кредитных карт) высылает клиенту по защищенному каналу одноразовый токен. На его основе по месту генерируется криптограмма (одноразовый код) для продавца, который верифицирует ее через обращение к платежному сервис-провайдеру и принимает или отвергает платеж.


Однако при наличии мощных вычислительных ресурсов злоумышленник или недобросовестный продавец может взломать одноразовый код, получить конфиденциальные данные пользователя и от его имени проводить транзакции. Созданный университетскими исследователями протокол исключает такую возможность: в качестве платежного токена провайдер отправляет клиенту последовательность квантовых состояний — единичные фотоны, которые можно измерить.

Итоговая криптограмма исключает спуфинг, так как квантовые состояния света невозможно скопировать, и транзакцию можно будет провести только один раз. Более того, любое изменение параметров платежа влияет на результаты измерений, и при верификации разница обязательно всплывет.

Такой метод надежно сохраняет приватность клиентских данных, и никаких дополнительных каналов обмена или хранилищ для валидации не требуется. Новая концепция квантового протокола для совершения цифровых платежей была с успехом реализована и проверена на оптоволоконной линии связи длиной в 641 м (между двумя университетскими зданиями в центре Вены).

Как оказалось, шумы и потери в каналах «квантово-цифровым» платежам не помеха, но по скорости они пока уступают классике: на завершение транзакции уходит несколько минут, а не секунд, как при обычных коммуникациях. Тем не менее, авторы исследования уверены, что это временные трудности, притом технического характера.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru