



Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

Ученые предложили обезопасить цифровые платежи с помощью квантов света

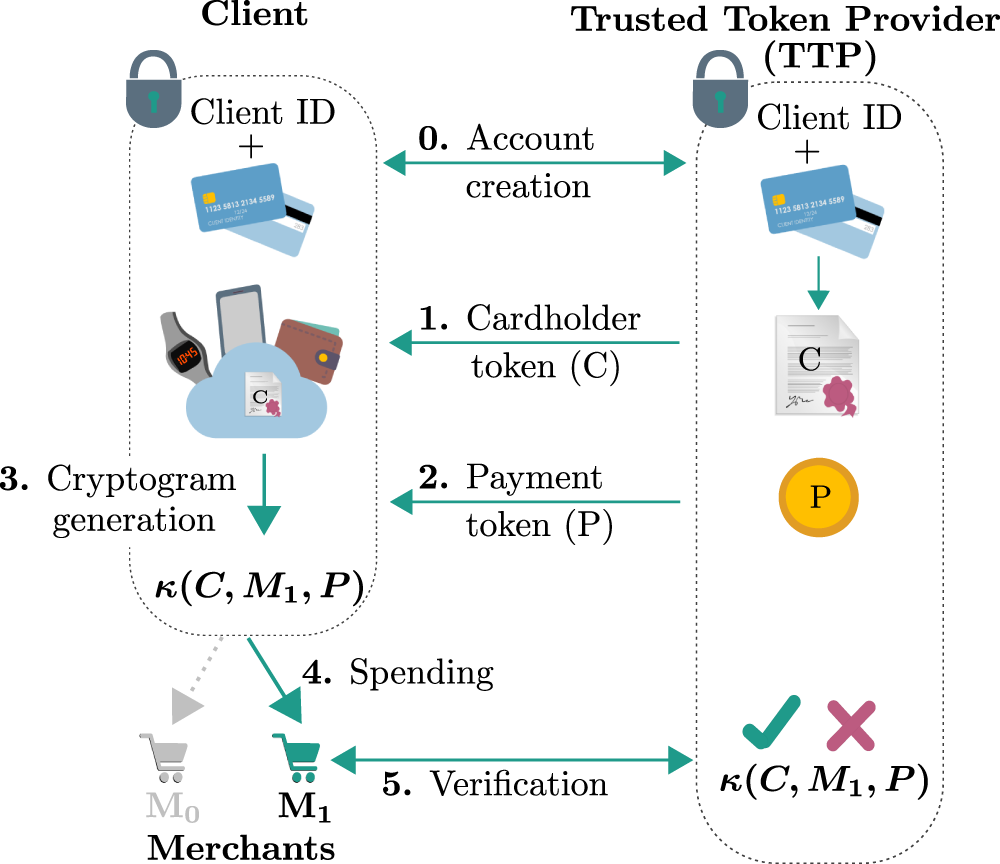
Исследователи из Венского университета разработали систему безопасных платежей, использующую квантовые свойства света. Разработанный ими протокол обмена токенами между клиентом, продавцом и банком заменяет шифротекст единичными фотонами.

При проведении классических транзакций поставщик платежных услуг (например, банк или эмитент кредитных карт) высылает клиенту по защищенному каналу одноразовый токен. На его основе по месту генерируется криптограмма (одноразовый код) для продавца, который верифицирует ее через обращение к платежному сервис-провайдеру и принимает или отвергает платеж.


Однако при наличии мощных вычислительных ресурсов злоумышленник или недобросовестный продавец может взломать одноразовый код, получить конфиденциальные данные пользователя и от его имени проводить транзакции. Созданный университетскими исследователями протокол исключает такую возможность: в качестве платежного токена провайдер отправляет клиенту последовательность квантовых состояний — единичные фотоны, которые можно измерить.

Итоговая криптограмма исключает спуфинг, так как квантовые состояния света невозможно скопировать, и транзакцию можно будет провести только один раз. Более того, любое изменение параметров платежа влияет на результаты измерений, и при верификации разница обязательно всплывет.

Такой метод надежно сохраняет приватность клиентских данных, и никаких дополнительных каналов обмена или хранилищ для валидации не требуется. Новая концепция квантового протокола для совершения цифровых платежей была с успехом реализована и проверена на оптоволоконной линии связи длиной в 641 м (между двумя университетскими зданиями в центре Вены).

Как оказалось, шумы и потери в каналах «квантово-цифровым» платежам не помеха, но по скорости они пока уступают классике: на завершение транзакции уходит несколько минут, а не секунд, как при обычных коммуникациях. Тем не менее, авторы исследования уверены, что это временные трудности, притом технического характера.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru