



Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Исследователи в области кибербезопасности выпустили инструмент под названием Snappy. «Снэппи» помогает засечь фейковые или вредоносные точки Wi-Fi, через которые злоумышленники похищают данные пользователей.

Этот вектор атаки описывался уже давно: условный киберпреступник создаёт фейковые точки доступа в супермаркетах, кофейнях и торговых центрах. Скорее всего, посетители общественных мест будут думать, что это безобидная общедоступная сеть Wi-Fi.

Поскольку злоумышленники контролируют маршрутизатор, после подключения пользователя они смогут перехватывать и изучать отправляемые и получаемые данные — классическая атака вида «человек посередине» (Man-in-the-Middle).

Том Нивз из Trustwave подчёркивает, что спуфинг MAC-адреса и идентификатора SSID легитимных точек доступа — плёвое дело для киберпреступников. Именно Нивз с командой разработал Snappy, который поможет снизить риски для посетителей общественных мест.

В частности, инструмент подскажет, подлинной ли является точка доступа, к которой пытается подключиться устройство. Задача Snappy — детектировать фейковые и вредоносные девайсы.

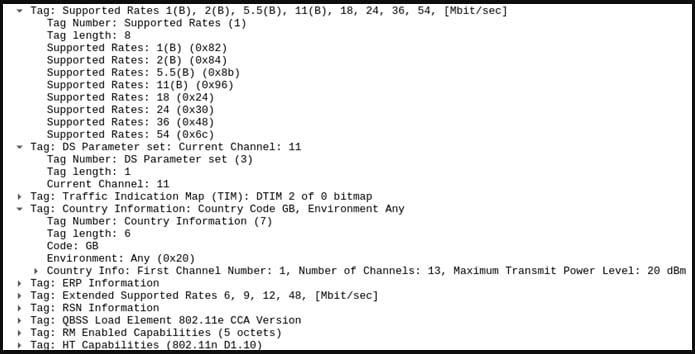
В процессе анализа Beacon Management Frames Нивзу пришло в голову, что существуют некоторые статичные элементы: производитель маршрутизатора, BSSID, поддерживаемая скорость, канал, страна, максимальная мощность передачи и т. п.

Все эти данные могут варьироваться от точки к точке, однако будут абсолютно идентичны, если речь о конкретной сети Wi-Fi.


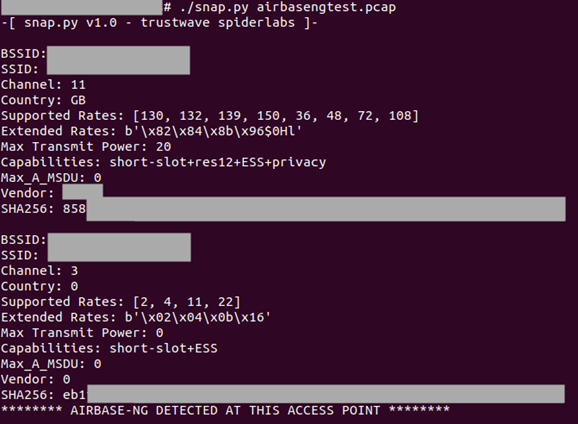
Нивз понял, что можно объединить все перечисленные элементы и хешировать их с помощью SHA256. Этот метод позволяет создать уникальную подпись для каждой точки доступа, а инструмент будет искать совпадения и несоответствия. Snappy в этом случае будет выявлять отличия и принимать решение о том, что точка может быть мошеннической.

Инструмент доступен бесплатно в виде Python-скрипта на GitHub. Более того, Snappy также способен засекать точки доступа, созданные Airbase-ng — излюбленной тулзой атакующих.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru