



Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Исследователи в области кибербезопасности выпустили инструмент под названием Snappy. «Снэппи» помогает засечь фейковые или вредоносные точки Wi-Fi, через которые злоумышленники похищают данные пользователей.

Этот вектор атаки описывался уже давно: условный киберпреступник создаёт фейковые точки доступа в супермаркетах, кофейнях и торговых центрах. Скорее всего, посетители общественных мест будут думать, что это безобидная общедоступная сеть Wi-Fi.

Поскольку злоумышленники контролируют маршрутизатор, после подключения пользователя они смогут перехватывать и изучать отправляемые и получаемые данные — классическая атака вида «человек посередине» (Man-in-the-Middle).

Том Нивз из Trustwave подчёркивает, что спуфинг MAC-адреса и идентификатора SSID легитимных точек доступа — плёвое дело для киберпреступников. Именно Нивз с командой разработал Snappy, который поможет снизить риски для посетителей общественных мест.

В частности, инструмент подскажет, подлинной ли является точка доступа, к которой пытается подключиться устройство. Задача Snappy — детектировать фейковые и вредоносные девайсы.

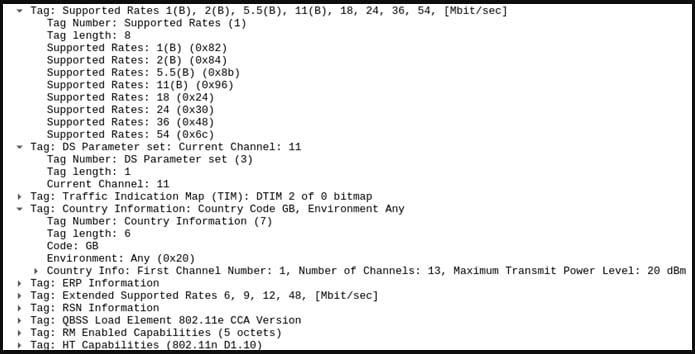
В процессе анализа Beacon Management Frames Нивзу пришло в голову, что существуют некоторые статичные элементы: производитель маршрутизатора, BSSID, поддерживаемая скорость, канал, страна, максимальная мощность передачи и т. п.

Все эти данные могут варьироваться от точки к точке, однако будут абсолютно идентичны, если речь о конкретной сети Wi-Fi.


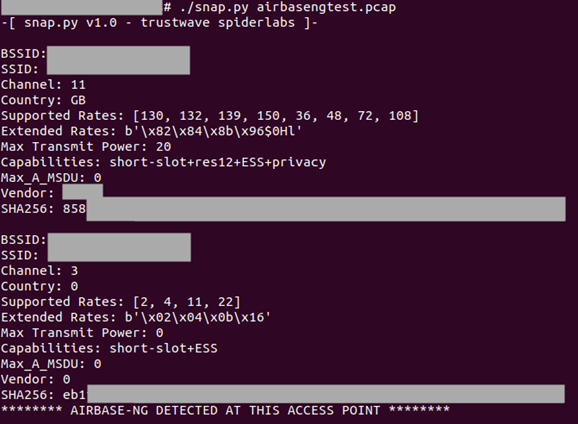
Нивз понял, что можно объединить все перечисленные элементы и хешировать их с помощью SHA256. Этот метод позволяет создать уникальную подпись для каждой точки доступа, а инструмент будет искать совпадения и несоответствия. Snappy в этом случае будет выявлять отличия и принимать решение о том, что точка может быть мошеннической.

Инструмент доступен бесплатно в виде Python-скрипта на GitHub. Более того, Snappy также способен засекать точки доступа, созданные Airbase-ng — излюбленной тулзой атакующих.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru