



Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Атакующие используют XSS в WordPress, под ударом 1,5 млн сайтов

Киберпреступники запустили новую кампанию, нацеленную на сайты, работающие на движке WordPress. Злоумышленники эксплуатируют XSS-уязвимость в плагине Beautiful Cookie Consent Banner, который установили более 40 тысяч пользователей.

Beautiful Cookie Consent Banner обеспечивает стандартную функциональность — выводит форму согласия на установку файлов cookies. Задача атакующих — внедрить на уязвимый ресурс JavaScript, который будет запускаться в браузере каждого посетителя.

Подобная эксплуатация позволяет получить несанкционированный доступ к конфиденциальным данным, перехватить сессию, перенаправить пользователя на сторонний сайт и даже установить в его систему вредоносную программу.

На новые атаки обратили внимание специалисты Defiant. По их словам, брешь также позволяет неаутентифицированным злоумышленникам создавать злонамеренные аккаунты с правами администратора. Уязвимость затрагивает версии плагина до 2.10.1 включительно.

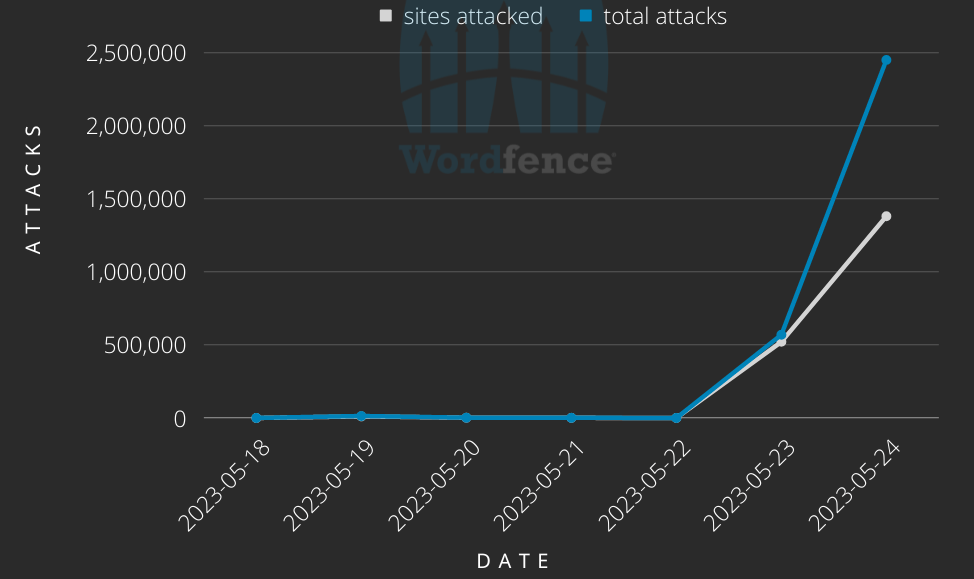
«Согласно нашим наблюдениям, дыра активно используется в атаках с 5 февраля 2023 года. Мы заблокировали почти три миллиона подобных атак, которые были нацелены более чем на 1,5 млн сайтов. В кампании участвуют около 14 тыс. IP-адресов», — пишут исследователи.


Администраторам затронутых веб-ресурсов рекомендуется установить версию Beautiful Cookie Consent Banner под номером 2.10.2.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru