



Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

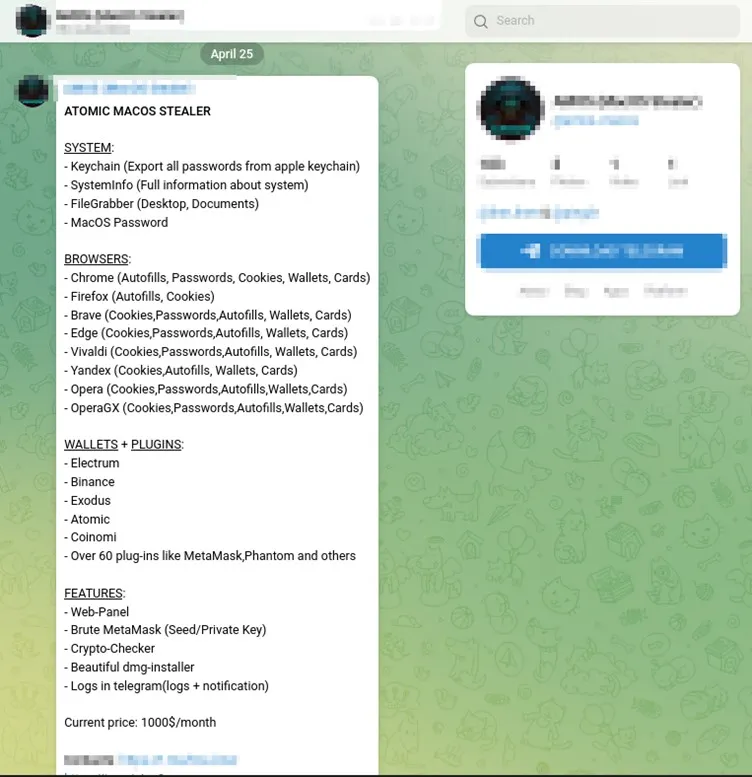
В закрытых группах Telegram продают новую вредоносную программу для операционной системы macOS. Получивший имя Atomic (некоторые называют AMOS) зловред заточен под кражу пользовательских данных.

Авторы Atomic предлагают его по подписочной модели: 1000 долларов в месяц. За эту сумму потенциальный покупатель получает файл DMG, содержащий 64-битный вредонос, написанный на Go.

Попав на macOS-устройство, Atomic вытаскивает пароли из связки ключей (Keychain), ворует файлы на дисках, cookies, а также сохраненные в браузере карты и учетные данные. Помимо этого, троян пытается извлечь данные 50 различных криптовалютных кошельков.

За тысячу долларов в месяц покупатели также получают полнофункциональную веб-панель и брутфорсер MetaMask. На продажу нового вредоноса в Telegram обратили внимание исследователи из Trellix и Cyble.


Интересно, что Atomic практически не детектируется на VirusTotal: лишь один антивирусный движок распознал угрозу.

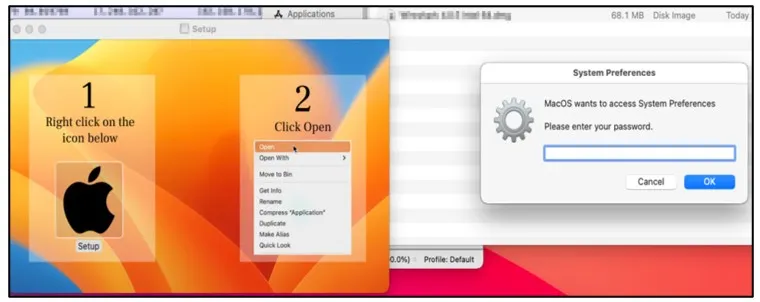
Чтобы сходу вытащить основной пароль пользователя macOS, Atomic выводит фейковую форму ввода учетных данных. Поскольку софт часто требует пароль администратора, жертва может не заподозрить неладное. После этого вредонос автоматически повышает права.


Все украденные данные Atomic пакует в ZIP-архив и отправляет на сервер злоумышленника.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru