



Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

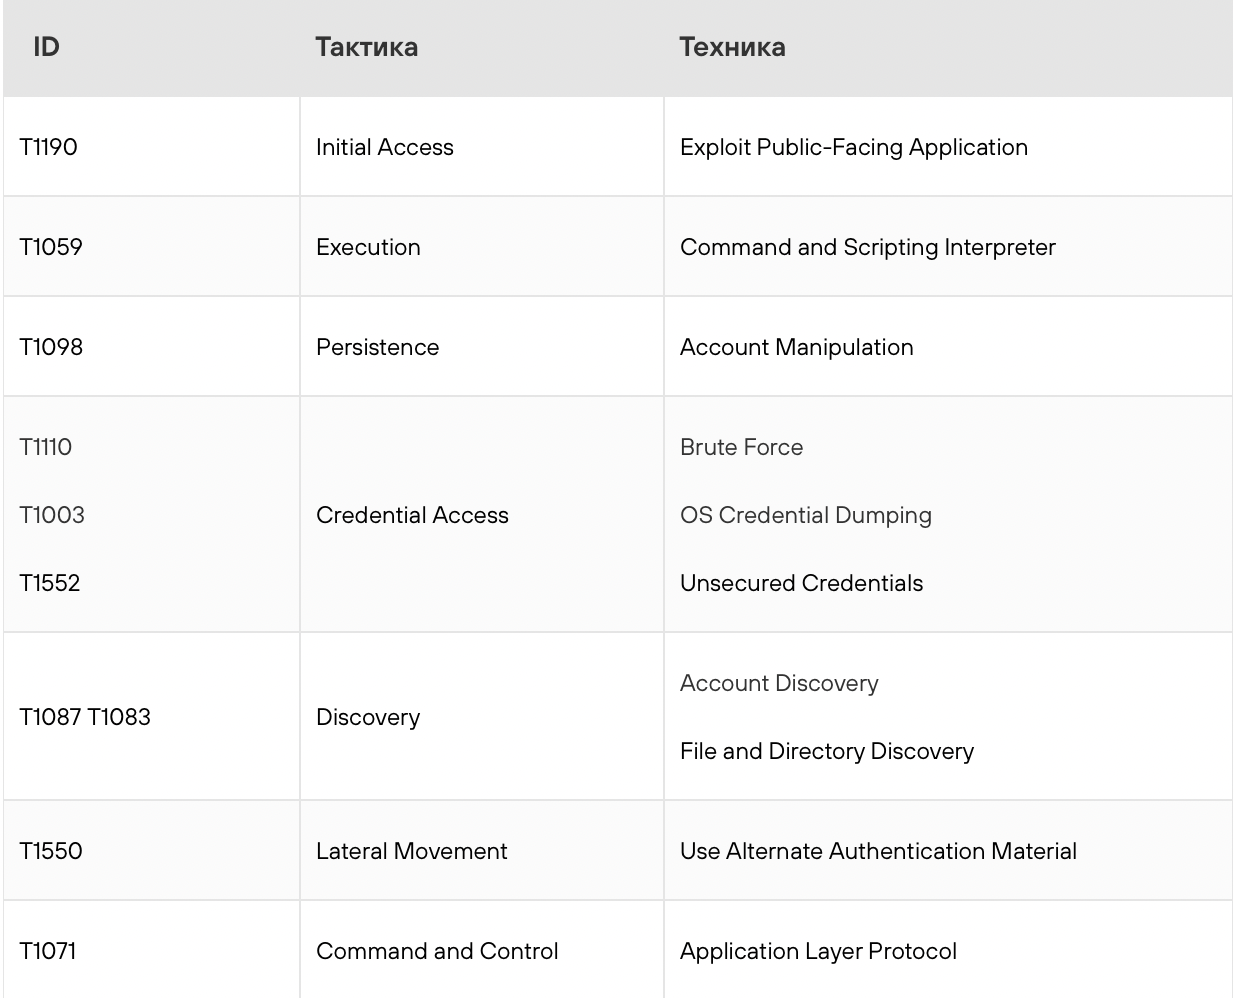
Компания Positive Technologies опубликовала топ-10 распространенных техник, которые успешно применяют пентестеры. В отчете приводятся превентивные меры, которые покрывают 30% требований ФСТЭК.

В рамках свежего исследования Positive Technologies представлены десять самых популярных и успешных методов атак. Эксперты компании использовали их в пентестах в 2022 году.

Первые три строчки рейтинга занимают тактики “первоначального доступа” (Initial Access), “выполнение” (Execution) и “закрепление в инфраструктуре” (Persistence).


Эксперты подобрали способы обнаружения этих техник и предложили перечень превентивных мер для предотвращения атак.

Основными источниками событий, анализ которых поможет выявить злоумышленника, эксперты назвали:

  • журнал событий ОС, в том числе связанных с аудитом безопасности и входом в систему;
  • сетевой трафик;
  • журнал событий приложений;
  • журнал событий на контроллере домена.

“Для примера рассмотрим технику, связанную с небезопасным хранением учетных данных (Unsecured Credentials). Она была использована при атаках в 79% исследованных организаций”, — комментирует отчет руководитель направления развития сообществ ИБ Positive Technologies Антон Кутепов.

Чтобы свести к минимуму шансы злоумышленника, рекомендуется регулярно проводить поиск файлов, содержащих пароли, и обучать пользователей грамотному хранению конфиденциальной информации.

Кроме того, необходимо разграничить доступ к общим ресурсам, так чтобы определенными папками могли воспользоваться только некоторые сотрудники. Помимо прочего, следует установить корпоративное правило, запрещающее хранить пароли в файлах, рекомендует Кутепов.

Список превентивных мер покрывает 29% требований о защите информации, изложенных в приказе ФСТЭК России от 11.02.2013 № 17 “Об утверждении Требований о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах”, подчеркнули в Positive Technologies.

Если выполнять требования регулятора не только на бумаге, уровень защищенности в компании заметно вырастет, объясняют эксперты.

“Новый подход не только переведет ваши процессы ИБ на новый уровень зрелости, но и сделает систему безопасности вашей компании по-настоящему результативной”, — говорится в заключении исследования.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru