



Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

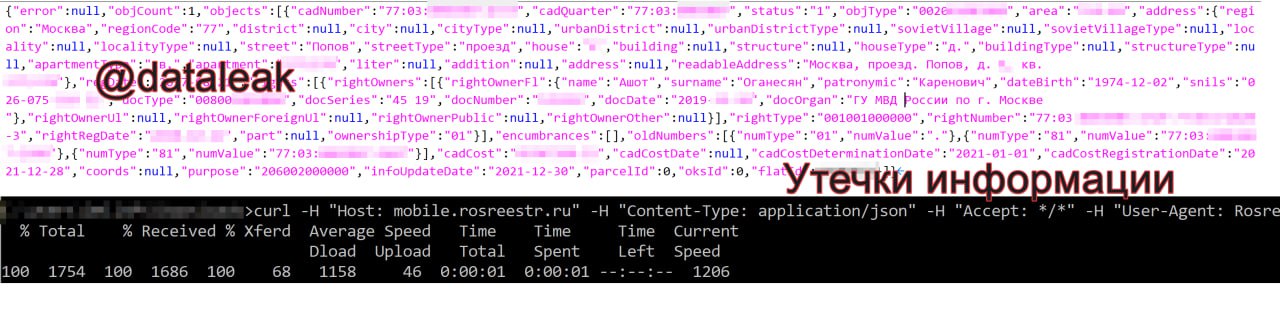
Стало известно об интересной уязвимости, затрагивающей API для мобильных приложений «Росреестра». О проблеме в безопасности поведал один из читателей телеграм-канала «Утечки информации».

Неназванный исследователь уточнил, что выявленная брешь позволяет получить персональные данные собственника объекта недвижимости в обход аутентификации и авторизации. Для этого потребуется только кадастровый номер.

Читатель «Утечек информации» также заявил, что все данные об уязвимости были направлены представителям «Росреестра». Тем не менее разработчики до сих пор не устранили обнаруженную брешь.

Как выяснили специалисты, получить персональные данные можно с помощью специально сформированного запроса, который должен содержать кадастровый номер интересующего объекта недвижимости. Правильно выполненный запрос к mobile.rosreestr.ru возвращает следующие сведения:

  • ФИО;
  • Дата рождения;
  • Адрес;
  • СНИЛС;
  • Паспорт (серия, номер, кем и когда выдан);
  • Кадастровая стоимость;
  • Дата регистрации права собственности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru