



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

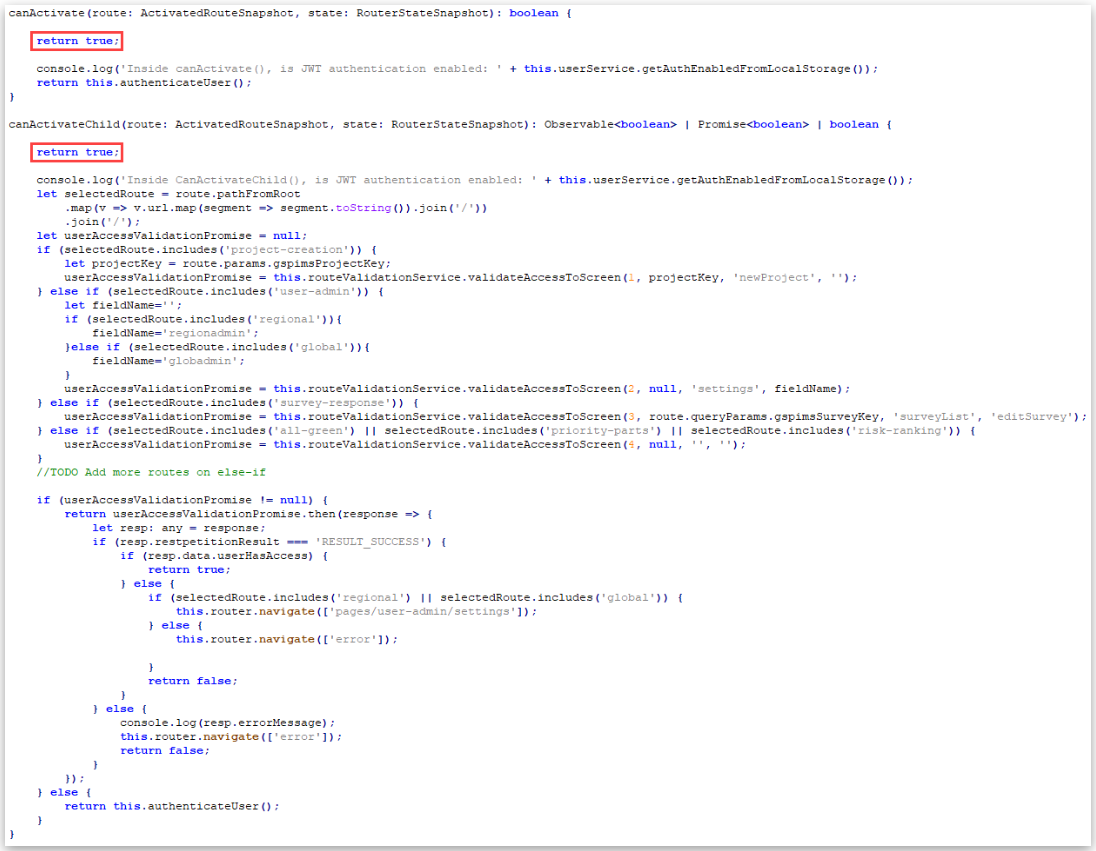
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

В центре Москвы могут ограничить мобильный интернет 27-29 октября

Мобильному интернету в центре Москвы приготовили три дня возможных ограничений. Минцифры предупредило, что 27-29 октября передача данных может работать с ограничениями в пределах Третьего транспортного кольца. Причина — обеспечение безопасности во время двух международных саммитов.

Расписание и условия ведомство опубликовало в официальном сообщении Минцифры.

27 и 28 октября ограничения возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск.

По заявлению министерства, голосовая связь, домашний интернет и Wi-Fi продолжат работать в штатном режиме. Через мобильную сеть должны оставаться доступны наиболее востребованные и социально значимые сайты и сервисы из «белого списка».

Ограничения связаны с восьмым саммитом Форума стран — экспортёров газа и третьим саммитом «Россия — Африка». Первый проходит 27 октября, второй — 28-29 октября.

Если работа или поездки завязаны на мобильную передачу данных, нужные документы, адреса и карты лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru