



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

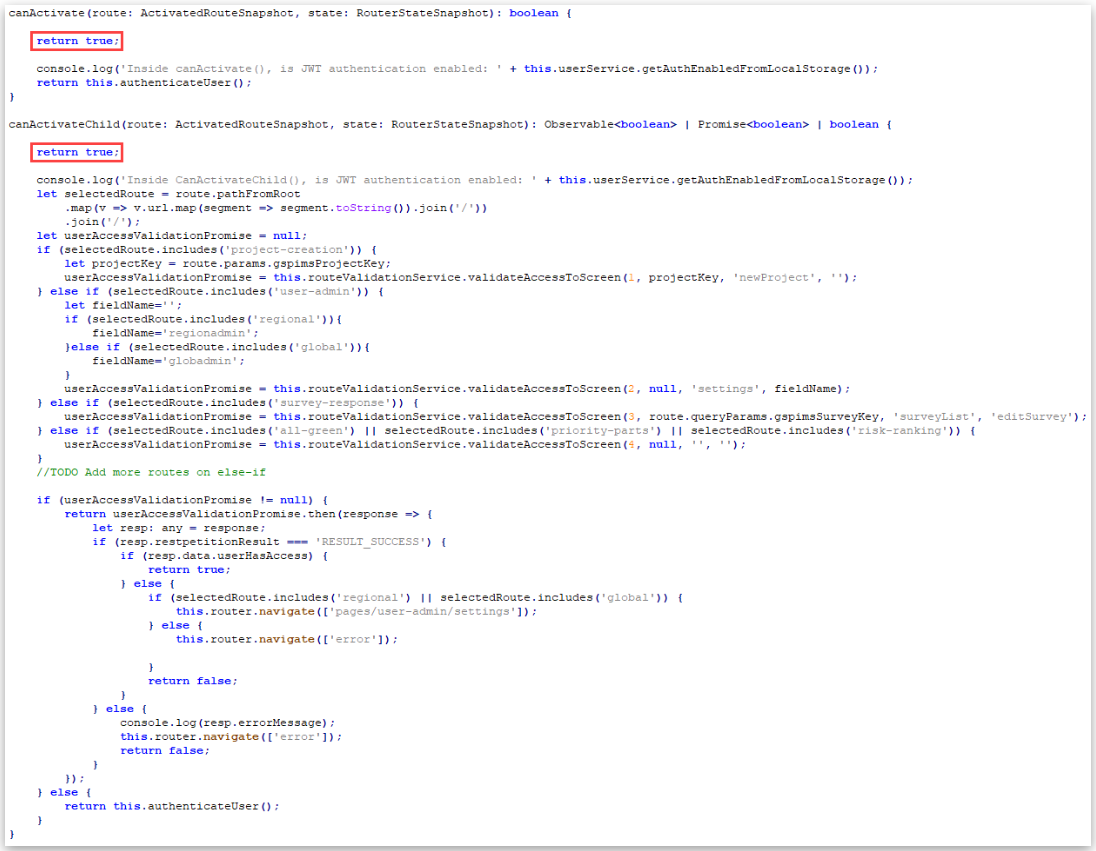
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru