



Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Киберпреступники эксплуатируют опасную уязвимость в Realtek Jungle SDK, позволяющую выполнить вредоносный код удалённо. Всего специалисты насчитали 134 миллиона атак, в ходе которых злоумышленники пытались заразить умные устройства.

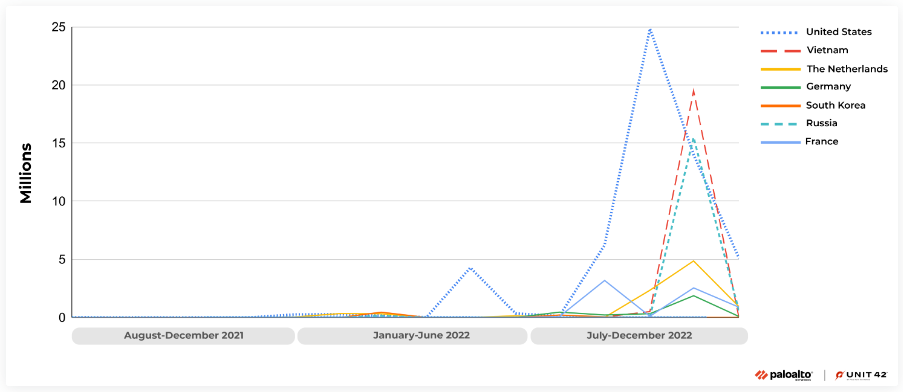
Речь идёт об уязвимости под идентификатором CVE-2021-35394, получившей 9,8 балла по шкале CVSS (что даёт ей статус критической). Между августом и октябрём 2022 года исследователи из Palo Alto Networks фиксировали скачок активности атакующих, эксплуатирующих CVE-2021-35394.

Например, в сентябре появился новый ботнет RedGoBot, задача которого — атаковать IoT-устройства через описанную брешь. Команда Unit 42 отметила несколько пейлоадов, фигурирующих в кибератаках:

  • скрипт, выполняющий шелл-команду на целевом сервере для загрузки вредоноса;
  • внедряемая команда, записывающая бинарник пейлоада в файл и запускающая его;
  • команда, перезапускающая сервер.

RedGoBot также использует CVE-2021-35394 для запуска DDoS. Почти половина атак, выявленных Unit 42, шла из США, однако эксперты признают, что их могли ввести в заблуждение VPN и прокси.


Брешь затрагивает Realtek Jungle SDK версий с 2.x по 3.4.14B. Патчи доступны (PDF) с августа 2021 года, поэтому для защиты от атак нужно просто установить обновления (если они доступны для вашего устройства).

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru