



Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

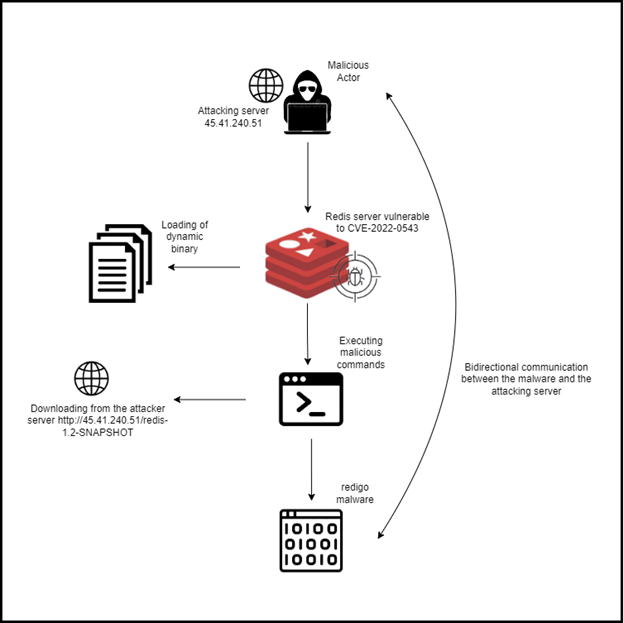
Эксперты Aqua Security обнаружили на ловушках новую вредоносную программу, нацеленную на серверы Redis. Поскольку зловред написан на Go, ему было присвоено кодовое имя Redigo. Для внедрения используется критическая RCE-уязвимость, устраненная еще в феврале.

Данная проблема (CVE-2022-0543, 10 баллов из 10 возможных по CVSS) позволяет обойти песочницу для Lua-скриптов в Redis и выполнить сторонний код на удаленном хосте. Уязвимость актуальна для некоторых вариантов Debian и Ubuntu и была устранена обновлением Redis-пакета до версии 5.6.0.16.-1.

Тем не менее, злоумышленники до сих пор пытаются использовать эту лазейку. Их рвение подогревает доступность PoC-экспойта.

Атака Redigo, согласно результатам анализа, начинается со сканирования портов 6379, используемых Redis. Обнаружив открытый порт, хакеры пытаются подключиться и запустить выполнение следующих команд:

  1. INFO — получение информации о сервере, в том числе о наличии CVE-2022-0543;
  2. SLAVEOF — создание реплики сервера атакующих;
  3. REPLCONF — настройка внешнего соединения для этой копии;
  4. PSYNC — запуск потока репликации с мастер-сервера; подобный бэкдор используется, в числе прочего, для разделяемого объекта exp_lin.so (сохраняется на диске);
  5. MODULE LOAD — загрузка модуля exp_lin.so для проведения эксплойта;
  6. SLAVEOF NO ONE — отключение репликации; в результате реплика получает статус мастер-сервера.

Библиотека exp_lin.so не только запускает эксплойт, но также обеспечивает выполнение дальнейших команд. С этой целью в файл, по словам исследователей, включена реализация system.exec. Используя эту функциональность, авторы атаки получают информацию об архитектуре CPU, а затем загружают Redigo, повышают привилегии зловредного файла и запускают его на исполнение.


Поскольку на ловушках Aqua время атаки ограничено, последствия заражения выявить не удалось. Эксперты не исключают, что целью злоумышленников может являться приобщение Redis-сервера к ботнету для проведения DDoS-атак, криптоджекинга или кражи данных.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru