



Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Специалисты предупреждают о ранее неизвестных уязвимостях, затрагивающих серверы Microsoft Exchange. Патчей для этих брешей пока нет, а злоумышленники уже используют их в реальных кибератаках для выполнения кода удалённо.

На эксплуатацию 0-day обратили внимание эксперты вьетнамской компании GTSC. Киберугрозу удалось выявить в августе 2022 года в ходе мониторинга и реагирования на инциденты.

В общей сложности речь идёт о двух уязвимостях, которые пока не получили CVE-идентификаторы. Тем не менее проект Zero Day Initiative отслеживает их под номерами ZDI-CAN-18333 (8,8 балла по шкале CVSS) и ZDI-CAN-18802 (6,3 балла по шкале CVSS).

По словам GTSC, успешная эксплуатация этих дыр позволяет взломать систему жертвы, установить веб-шелл и далее латерально передвигаться по скомпрометированной сети.

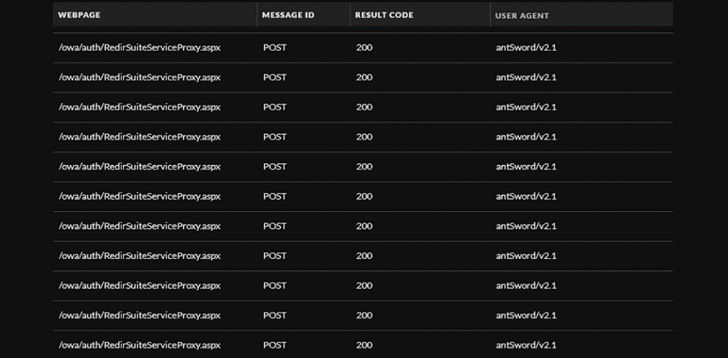
«В первую очередь мы обнаружили веб-шеллы, большинство из которых были обфусцированы. Злоумышленники сбрасывали их на серверы Exchange. Используя специальный “user-agent“, мы обнаружили, что атакующие задействовали китайский кросс-платформенный инструмент Antsword с открытым исходным кодом, открывающий административный доступ к веб-шеллу», — пишут исследователи.

В GTSC считают, что за атаками стоит одна из китайских киберпреступных групп. Это вполне логичный вывод, учитывая, что в этой кампании фигурирует бэкдор China Chopper, позволяющий установить постоянный удалённый доступ. Благодаря этому вредоносу операторы всегда могут вернуться в сеть жертвы для дальнейшей эксплуатации.


Проанализировав всю цепочку атак, специалисты GTSC выяснили, что киберпреступники внедряют вредоносную DLL в память, а также копируют и запускают дополнительные пейлоады на заражённые серверы. Для последнего применяется утилита WMIC.

Исследователи отметили, что злоумышленникам удалось скомпрометировать сети как минимум нескольких организаций. Ждём комментариев от представителей Microsoft, поскольку техногиганта должен оперативно принять меры.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru